Дипломная работа: Автоматизация контроля качества в ООО "Джон Вайли и Сыновья Рус"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
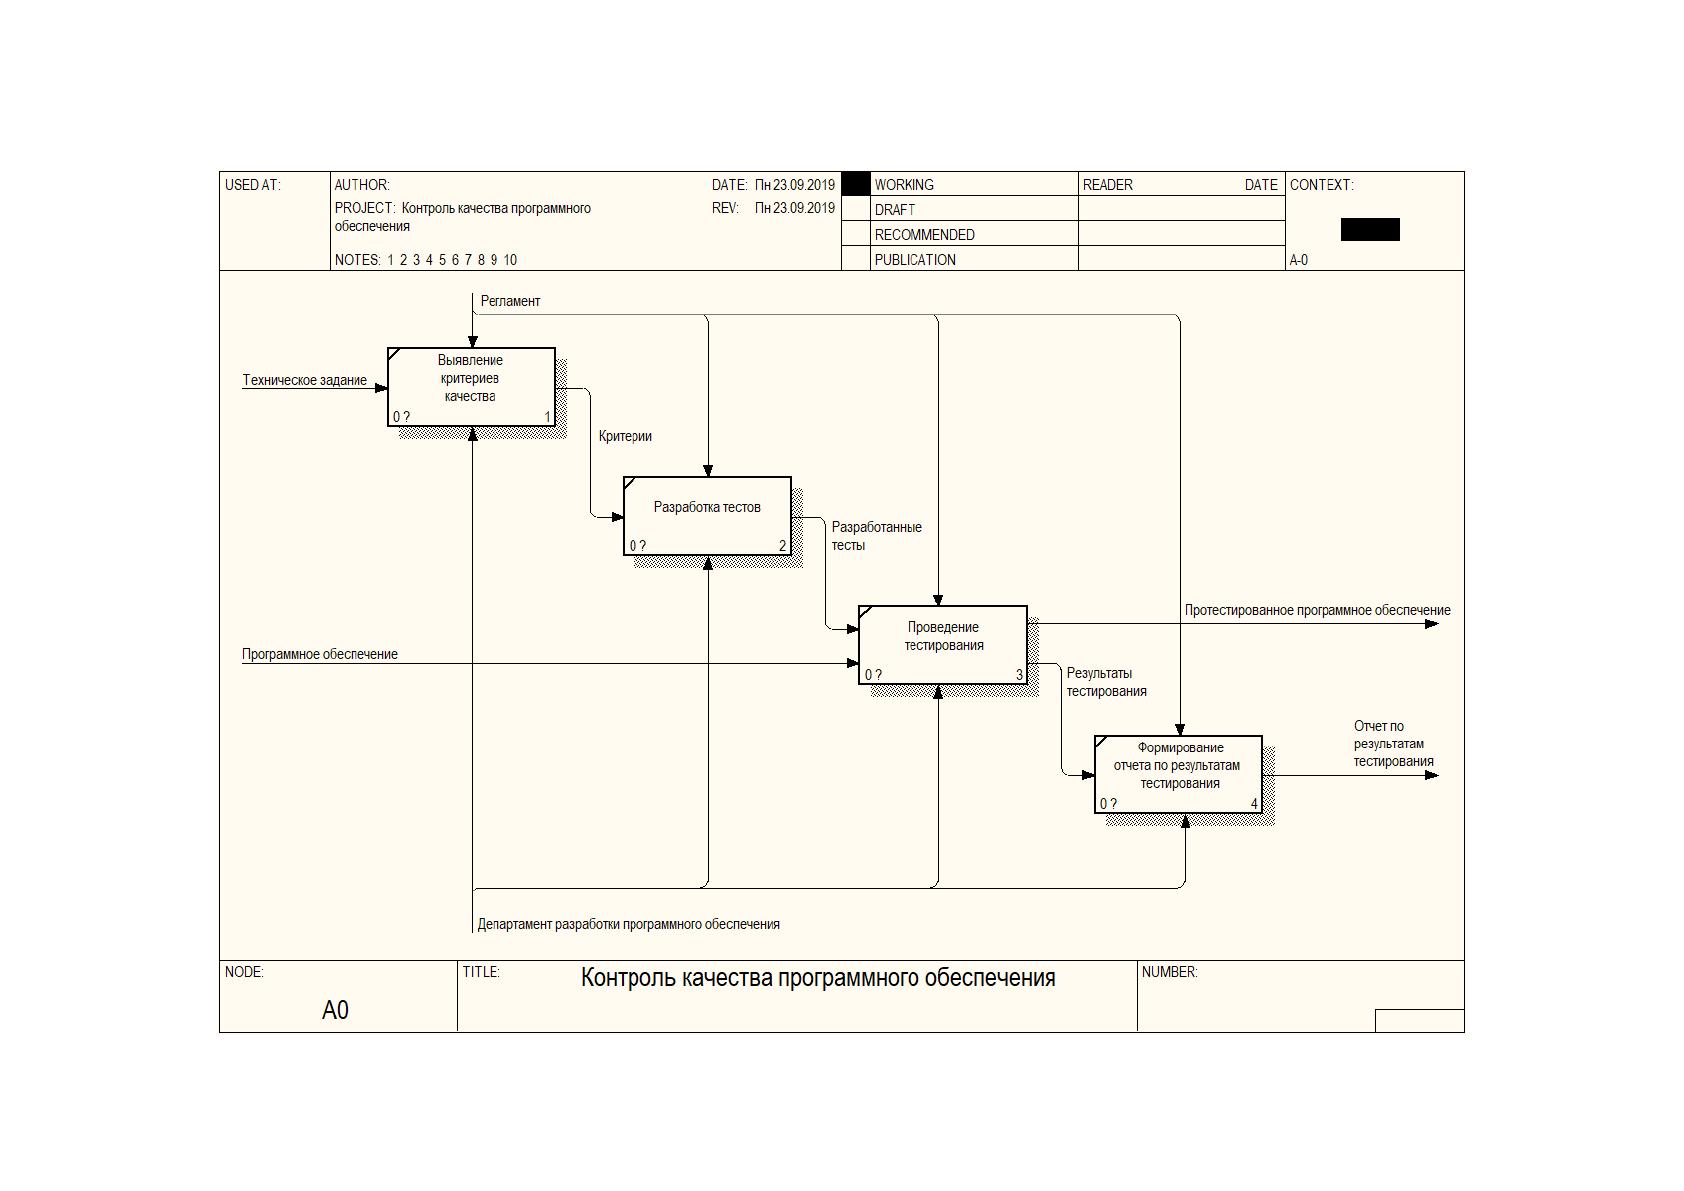
Рисунок 5. Диаграмма декомпозиции процесса контроля качества программного обеспечения
1.2.2. Определение места проектируемой задачи в комплексе задач и ее
описание
Ранее из комплекса задач организации был выбран процесс контроля
качества программного обеспечения. Дадим описание выбранному
процессу. Процесс контроля качества программного обеспечения будет
рассматриваться от выявления критериев оценки качества до формирования
отчета по результатам тестирования. Важность процесса для организации в
целом заключается в необходимости разработки качественного
программного обеспечения.
Процесс контроля качества программного обеспечения связан с
разработкой программного обеспечения, потому что в процессе контроля
качества обрабатываются результаты разработки программного
обеспечения, а также с процессов отладки программного обеспечения,
потому что она осуществляется согласно результатам тестирования.
Входными информационными потоками бизнес-процесса являются:
• техническое задание – документ, в котором отражен
ы
т
ребования к программному обеспечению;
• программное обеспечение – результат процесса разработки и
объект для проведения тестирования.
Процесс осуществляется сотрудниками департамента разработки
информационных ресурсов.
Результатными показателями процесса являются:
1. Количество несоответствий требованиям к программном
у
о
беспечению.
2. Количество соответствий требованиям к программному
обеспечению.
Перечисленные показатели отражены в отчете по результатам
тестирования.
25
1.2.3. Обоснование необходимости использования вычислительной
техники для решения задачи
Для того, чтобы дать обоснованное решение о необходимости
использования средств вычислительной техники для решения поставленной
задачи, необходимо проанализировать трудозатраты сотрудников,
связанные с процессом контроля качества программного обеспечения.
В процессе участвуют следующие документы:
• план тестирования;
• отчет.
Оба документа формируются сотрудниками департамент
а
ра
зработки информационных ресурсов. Для этого чтобы оценить
трудозатраты на формирование этих документов рассмотрим их
формирование. Для этого была создана схема документооборота, которая
представлена на рисунке 6.
Разработчик ПО
Специалист по
тестированию ПО
Выявление
критериев
качества
Разработка
тестов
Проведение
тестирования
Процесс Менеджер проекта
Техническое
задание
Критерии
оценки
качества
Формирование
отчетов по
результатам
тестирования
План
тестирования
Отчет по
результатам
тестирования
План
тестирования
Отчет по
результатам
тестирования
Рисунок 6. Схема документооборота процесса
26
Теперь оценим трудозатраты на осуществление документооборота.
Они складываются из затрат на выявление критериев к программному
обеспечению, формирование плана тестирования и отчета по результатам
тестирования. Характеристика документооборота по существующей схеме
представлена в таблице 2.
Таблица 2
Характеристика формирования документооборота
Характеристика
План
тестирования
Отчет
Количество документов в год, шт.
120
120
Количество символов в документе, шт.
5000
15000
Частота возникновения в год
12
12
Трудозатраты на обработку в год, чел-час
510
720
Трудозатраты на формирование документооборота по
существующей схеме составляют 1260 человеко-часов в год. С помощью
средств вычислительной техники будет создаваться план тестирования,
согласно нему будет проводиться оценка качества программного
обеспечения, и формироваться отчет по результатам тестирования. Это
позволит снизить трудозатраты на проведение контроля качества
программного обеспечения и сделать процесс более прозрачным и
контролируемым. Характеристика документооборота после применения
средств вычислительной техники представлена в таблице 3.
Таблица 3
Характеристика формирования документооборота после
автоматизации
Характеристика
План
тестирования
Отчет
Количество документов в год, шт.
120
120
Количество символов в документе, шт.
5000
15000
Частота возникновения в год
12
12
Трудозатраты на обработку в год, чел-час
380
530
Согласно приведенным расчетам трудозатраты на формирование
документооборота на текущий момент составляют 1260 человеко-часов.
После автоматизации процесса трудозатраты составят 910 человеко-часов.
Снижение трудозатрат на формирование документооборота является
достаточным основанием для автоматизации бизнес-процесса.
27
1.2.4. Анализ системы обеспечения информационной безопасности и
защиты информации
Политика безопасности компании реализована в рамках
рассматриваемой задачи следующим образом:
• Доступ к каждому компьютеру организации осуществляется с
помощью авторизации, в ходе которой пользователь вводит уникальный
логин и пароль, созданный системным администратором.
• Доступ к КИС «Галактика ТПР» есть только у сотрудников
Управления экономики и внедрения информационных систем. Для доступа
к системе необходимо пройти процедуру авторизации, в ходе которой
указываются уникальные логин и пароль для входа в систему, созданные
системным администратором.
• Политика безопасности организации основана на принципе «что
не разрешено, то запрещено». В связи с чем у пользователей ПК есть
разрешение на открытие всех файлов, кроме системных, внесение
изменений только в те файлы, которые созданы членами группы
пользователя.
• Доступ к функционалу КИС ограничен следующим правилом:
все сотрудники, у которых есть учетная запись могут создавать записи в
программе. Все сотрудники могут вносить изменения в документы,
созданными от их учетной записи. Право на удаление документов есть
только у начальников отделов.
Рассмотрим инженерно-технические средства защиты ресурсов
информационной инфраструктуры компании. В компании применяются
следующие инженерно-технические средства обеспечения
информационной безопасности:
• антивирусное программное обеспечение «Kaspersky Total
Security 18.0.0.405»;
Источник: https://baza.diplomsite.ru/previewfile/1829