Статья: Межсетевое экранирование
Межсетевое экранирование — это экранирование при помощи программного или программно-аппаратного компонента компьютерной сети, которое состоит в контроле и фильтрации идущего через него сетевого трафика согласно заданным правилам.
Введение
Межсетевой экран (брандмауэр или Firewall) - это программный или программно-аппаратный комплекс, который способен отслеживать сетевые пакеты, блокировать или разрешать их прохождение. В фильтрации трафика брандмауэр должен опираться на заданные параметры, которые наиболее часто именуют правилами межсетевого экрана.
Современные межсетевые экраны должны располагаться в периферийной части сети и ограничивать транзит трафика, установку незарегистрированных соединений и другие аналогичные операции при помощи средств фильтрации, а также аутентификации.
Межсетевое экранирование
На рисунке ниже изображен принцип действия межсетевого экрана.
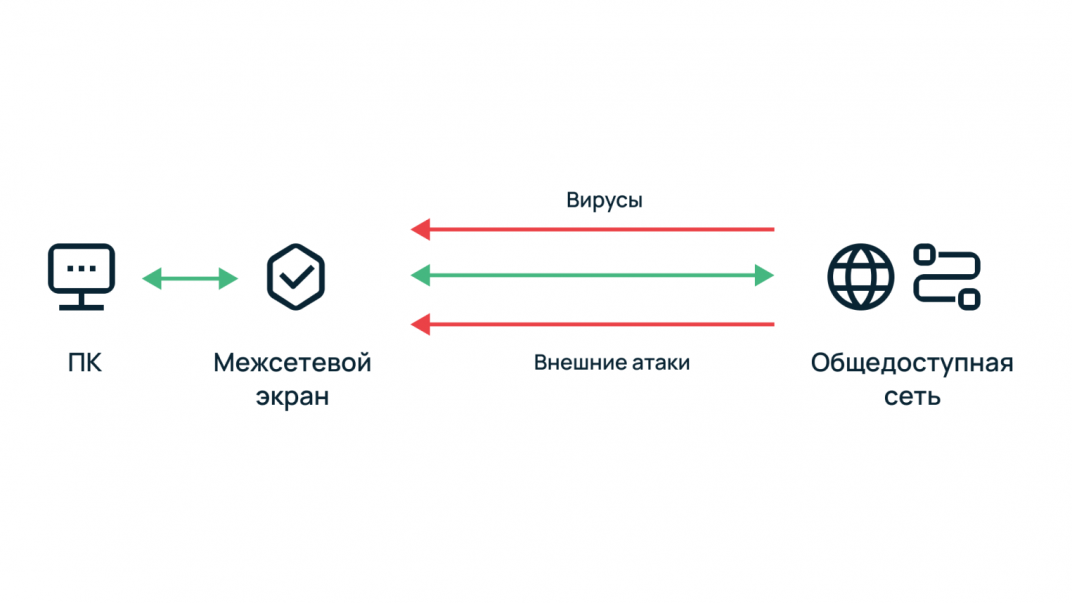
Рисунок 1. Принцип действия межсетевого экрана.
Главной задачей межсетевого экрана является фильтрация трафика среди зон сети. Его можно использовать, для того чтобы разграничить права доступа в сеть, а также, чтобы защитить от сканирования сети организации и осуществления сетевых атак. Другими словами, межсетевым экраном является оборудование, предназначенное для обеспечения сетевой безопасности организации. Межсетевой экран служит для выполнения следующих функций:
- Предотвратить подмену трафика. Предположим, что организация ведет обмен информационными данными с каким-либо своим подразделением, при этом эти IP-адреса являются известными. Злоумышленники могут попробовать выполнить маскировку своего трафика под данные офиса, но отправлять его с другого IP. Брандмауэр должен обнаружить подмену и не дать ему проникнуть внутрь сети организации.
- Обеспечение защиты корпоративной сети от DDoS-атак, а именно, защиту от ситуаций, когда злоумышленник пытается вывести из строя ресурсы организации путем отправки им множества запросов с зараженного оборудования. Когда система способна распознать подобные атаки, то она должна формировать определенные закономерности и передавать их брандмауэру для дальнейшей фильтрации злонамеренного трафика.
- Обеспечение блокировки трансляции данных на неизвестные IP-адреса. Предположим, что работник компании выполнил скачивание вредоносного файла и заразил свой компьютер. Это могло привести к утечке корпоративной информации. В этом случае, когда вирус намеревается передавать информацию на неизвестный IP-адрес, брандмауэр в автоматическом режиме должен его остановить.
Сетевой трафик, который проходит через брандмауэр, должен сопоставляться с правилами, для того чтобы решить, пропустить его или нет. Правило межсетевого экрана имеют в своем составе условия (IP-адрес, порт) и операции, которые следует применять к пакетам, удовлетворяющим заданным условиям. К операциям следует отнести команды разрешить (accept), отклонить (reject) и отбросить (drop). Эти условия должны указать межсетевому экрану, что конкретно необходимо сделать с трафиком, а именно:
- Команда разрешить означает выполнить пропуск трафика.
- Команда отклонить означает, что не следует пропускать трафик, а пользователю необходимо выдать сообщение о наличии ошибки, а именно «недоступно».
- Команда отбросить означает блокирование передачи без выдачи ответного сообщения.
- Приведем конкретный пример. Предположим, имеются следующие правила:
- Разрешать доступ любому IP-адресу, который принадлежит отделу маркетинга, на 80-й порт.
- Разрешать доступ любому IP-адресу, который принадлежит отделу системного администрирования.
- Выполнить отклонение доступа для всех остальных.
Когда к сети захочет выполнить подключение сотрудник отдела технической поддержки, он должен получить сообщение об ошибке соединения согласно третьему правилу. Причем, если сотрудник отдела маркетинга пожелает выполнить подключение по SSH, то он тоже должен получить сообщение об ошибке, так как применяет 22-й порт, согласно первому правилу.
Все межсетевые экраны подразделяются на следующие основные типы:
- Межсетевые экраны аппаратного типа.
- Межсетевые экраны программного типа.
Аппаратным межсетевым экраном обычно являются специальные устройства, компоненты которых (процессоры, платы и тому подобное) были созданы специально для работы с трафиком. Они должны работать на специализированном программном обеспечении, так как это требуется, для того чтобы повысить производительность оборудования. Примерами аппаратных межсетевых экранов могут служить устройства Cisco ASA, FortiGate, Cisco FirePower, UserGate и многие другие.
Аппаратные межсетевые экраны являются более мощными средствами в сравнении с программными. Но они являются и более дорогими, часто стоимость аппаратных межсетевых экранов может быть в разы больше, чем их программных аналогов.
Программным межсетевым экраном является программное обеспечение, которое может устанавливаться как на реальные, так и на виртуальные устройства. Через такие межсетевые экраны может перенаправляться весь трафик внутрь рабочей сети. К программным межсетевым экранам следует отнести брандмауэр в Windows и iptables в Linux.
Программные межсетевые экраны, как было сказано выше, обычно более дешевые и их можно устанавливать не только на границах сети, но и на рабочей станции пользователя. К числу главных недостатков программных межсетевых экранов следует отнести более низкую пропускную способность и сложность настройки в некоторых случаях.
Межсетевой экран, способный контролировать состояние сеансов, выполняет анализ всей активности пользователей от начала и до конца, то есть, анализирует все установленные пользовательские сессии. На базе таких данных он может определить типичное и нетипичное поведение пользователей. Когда поведение пользователя в границах сессии кажется ему нетипичным, то межсетевой экран должен блокировать трафик.