Курсовая работа (т): Шифрование. Криптосистемы
Шифрование. Криптосистемы
Федеральное государственное образовательное бюджетное учреждение
высшего профессионального образования
Поволжский государственный университет телекоммуникаций и информатики
Кафедра МСИБ
Курсовая работа
по дисциплине
«Информационная
безопасность телекоммуникационных
систем»
Студентка группы ИБТС-11
Соболь Е.М.
Руководитель
Крыжановский
А.В.
Самара,
ПГУТИ, 2015 г.
Задание на курсовую работу
Задание №1
Зашифровать заданное сообщение заданным методом шифрования.
Сообщение:
Конфиденциальность данных это статус предоставляемый данным и определяющий требуемую степень их защиты.
Метод шифрования:
Метод простой перестановки.
Задание №2
Зашифровать выбранное в задании №1 сообщение методом перестановок на основе маршрутов Гамильтона.
L=6, K=1, 2, 1, 2, 1, 2, 1, 2, 1, 2, 1
Задание № 3
Зашифровать заданное слово T0 c помощью заданной матрицы-ключа А, а затем расшифровать зашифрованное слово.
Т0=мюзикл
А=


Задание №4
Выполнить шифрование и расшифрование в асимметричной криптосистеме RSA заданного сообщения при заданных значениях простых p и q, а также открытого ключа е.
p=53, q=107, e=97
Сообщение: 663487195324672817
Задание №5
Сформировать и проверить ЭЦП Эль Гамаля при заданных начальных условиях: Р-простое целое число, G-целое число, Х -секретный ключ.
P=31, G=3, X=6
Задание №6
В симметричной криптографической системе реализовать алгоритм открытого распределения ключей Диффи-Хеллмана и вычислить общий секретный ключ K при заданных начальных условиях: N -модуль, g -примитивный элемент, Ка и Кв -секретные ключи пользователей А и В соответственно.
N=59
g=37
Ка=19
Кв=31
Введение
Проблема защиты информации путем ее преобразования, исключающего ее прочтение посторонним лицом, волновала человеческий ум с давних времен. История криптографии - ровесница истории человеческого языка. Более того, первоначально письменность сама по себе была криптографической системой, так как в древних обществах ею владели только избранные. Священные книги Древнего Египта, Древней Индии тому примеры.
Криптографические методы защиты информации - это специальные методы шифрования, кодирования или иного преобразования информации, в результате которого ее содержание становится недоступным без предъявления ключа криптограммы и обратного преобразования. Криптографический метод защиты, безусловно, самый надежный метод защиты, так как охраняется непосредственно сама информация, а не доступ к ней (например, зашифрованный файл нельзя прочесть даже в случае кражи носителя). Данный метод защиты реализуется в виде программ или пакетов программ.
Современная криптография включает в себя четыре крупных раздела:
1. Симметричные криптосистемы. В симметричных криптосистемах и для шифрования, и для дешифрования используется один и тот же ключ. (Шифрование - преобразовательный процесс: исходный текст, который носит также название открытого текста, заменяется шифрованным текстом, дешифрование - обратный шифрованию процесс. На основе ключа шифрованный текст преобразуется в исходный);
. Криптосистемы с открытым ключом. В системах с открытым ключом используются два ключа - открытый и закрытый, которые математически связаны друг с другом. Информация шифруется с помощью открытого ключа, который доступен всем желающим, а расшифровывается с помощью закрытого ключа, известного только получателю сообщения.( Ключ - информация, необходимая для беспрепятственного шифрования и дешифрования текстов.);
. Электронная подпись. Системой электронной подписи. называется присоединяемое к тексту его криптографическое преобразование, которое позволяет при получении текста другим пользователем проверить авторство и подлинность сообщения.
. Управление ключами. Это процесс системы обработки информации, содержанием которых является составление и распределение ключей между пользователями.
Основные направления использования
криптографических методов - передача конфиденциальной информации по каналам
связи (например, электронная почта), установление подлинности передаваемых
сообщений, хранение информации (документов, баз данных) на носителях в
зашифрованном виде.
1. Традиционные симметричные
криптосистемы. Основные понятия и определения
Большинство средств защиты информации базируется на использовании криптографических шифров и процедур шифрования-расшифрования. В соответствии со стандартом ГОСТ 28147-89 под шифром понимают совокупность обратимых преобразований множества открытых данных на множество зашифрованных данных, задаваемых ключом и алгоритмом криптографического преобразования.
Ключ-это конкретное секретное состояние некоторых параметров алгоритма криптографического преобразования данных, обеспечивающее выбор только одного варианта из всех возможных для данного алгоритма.
Основной характеристикой шифра является криптостойкость, которая определяет его стойкость к раскрытию методами криптоанализа. Обычно эта характеристика определяется интервалом времени, необходимым для раскрытия шифра.
К шифрам, используемым для криптографической защиты информации, предъявляется ряд требований:
● достаточная криптостойкость (надёжность закрытия данных);
● простота процедур шифрования и расшифрования;
● незначительная избыточность информации за счет шифрования;
● нечувствительность к небольшим ошибкам шифрования и др.
В той или иной мере этим требованиям отвечают:
● шифры перестановок;
● шифры замены;
● шифры гаммирования;
● шифры, основанные на аналитических преобразованиях шифруемых данных.
Шифрование перестановкой заключается в том, что символы шифруемого текста переставляются по определенному правилу в пределах некоторого блока этого текста. При достаточной длине блока, в пределах которого осуществляется перестановка, и сложном неповторяющемся порядке перестановки можно достигнуть приемлемой для простых практических приложений стойкости шифра.
Шифрование заменой (подстановкой) заключается в том, что символы шифруемого текста заменяются символами того же или другого алфавита в соответствии с заранее обусловленной схемой замены.
Шифрование гаммированием заключается в том, что символы шифруемого текста складываются с символами некоторой случайной последовательности, именуемой гаммой шифра. Стойкость шифрования определяется, в основном, длиной (периодом) неповторяющейся части гаммы шифра. Поскольку с помощью ЭВМ можно генерировать практически бесконечную гамму шифра, то данный способ является одним из основных для шифрования информации в автоматизированных системах.
Шифрование аналитическим преобразованием заключается в том, что шифруемый текст преобразуется по некоторому аналитическому правилу (формуле).
Например, можно использовать правило умножения вектора на матрицу, причем умножаемая матрица является ключом шифрования (поэтому ее размер и содержание должны храниться в секрете), а символами умножаемого вектора последовательно служат символы шифруемого текста. Другим примером может служить использование так называемых однонаправленных функций для построения криптосистем с открытым ключом.
Процессы шифрования и расшифрования осуществляются в рамках некоторой криптосистемы. Характерной особенностью симметричной криптосистемы является применение одного и того же секретного ключа как при шифровании, так и при расшифровании сообщений.
2. Методы шифрования. Метод
перестановок на основе маршрутов Гамильтона
Этот метод реализуется путем выполнения следующих шагов.
Шаг 1. Исходный текст разбивается на блоки. Если длина шифруемого текста не кратна длине блока, то на свободные места последнего блока помещаются служебные символы-заполнители(например, *)
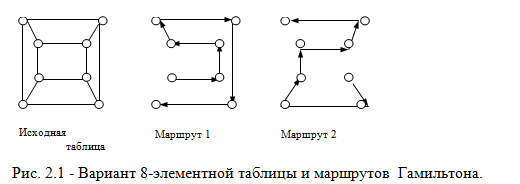
Шаг 3. Считывание символов из таблицы осуществляется по одному из маршрутов. Увеличение числа маршрутов повышает криптостойкость шифра. Маршруты выбирают либо последовательно, либо их очерёдность задаётся ключом К.
Шаг 4. Зашифрованная последовательность символов разбивается на блоки фиксированной длины L. Величина L может отличаться от длины блоков, на которые разбивается исходный текст на шаге 1.
Расшифрование производится в обратном порядке.
3. Аналитические методы шифрования
Среди аналитических методов
наибольшее распространение получили методы, основанные на использовании матриц.
Зашифрование К-го блока исходной информации, представленного в виде вектора  осуществляется
путём перемножения матрицы ключа
 и вектора
 . В
результате перемножения получается блок шифртекста в виде вектора
 , где
элементы вектора
 определяются
по формуле:

Расшифрование информации
осуществляется путём последовательного перемножения векторов и обратной
матрицы  .
4. Асимметричная криптосистема RSA. Расширенный алгоритм Евклида
1. Выбирают два больших простых числа p и q. Для большей криптостойкости p и q выбирают равной длины.
. Вычисляют произведение: n=pq
. Вычисляют z=(p-1)(q-1) и выбирают число е взаимно простое с z, т.е. НОД (е, z)=1.
. Для вычисления закрытого (секретного) ключа d решается сравнение
еd  1modz (1)
Решение (1) имеет вид 
Для вычисления ключа d
воспользуемся расширенным алгоритмом Евклида. Для этого число  обращается
в конечную цепную дробь:
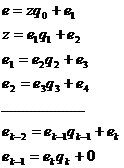
Цепная дробь имеет вид: 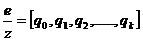 , а
последовательности
 и
 числителей
и знаменателей подходящих дробей к цепной дроби определяются рекуррентно:

 ,

 .
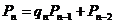 ,

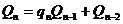 ,
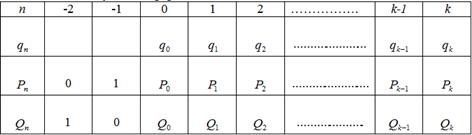
Их вычисления удобно оформить в виде
таблицы:
5. Алгоритмы электронной цифровой
подписи. Алгоритм цифровой подписи Эль Гамаля (EGSA)
Название EGSA происходит от слов El Gamal Signature Algorithm (алгоритм цифровой подписи Эль Гамаля). Идея EGSA основана на том, что для обоснования практической невозможности фальсификации цифровой подписи может быть использована более сложная вычислительная задача, чем разложение на множители большого целого числа, - задача дискретного логарифмирования. Кроме того, Эль Гамалю удалось избежать явной слабости алгоритма цифровой подписи RSA, связанной с возможностью подделки цифровой подписи под некоторыми сообщениями без определения секретного ключа.
Для того чтобы сгенерировать пару ключей (открытый ключ - секретный ключ), сначала выбирают некоторое большое простое целое число P и большое целое число G, причем G < P. Отправитель и получатель подписанного документа используют при вычислениях одинаковые большие целые числа P (~10308 или ~21024) и G (~10154 или ~2512), которые не являются секретными.
Отправитель выбирает случайное целое число X, 1< X £ (P -1), и вычисляет
= GX mod P.
Число Y является открытым ключом, используемым для проверки подписи отправителя. Число Y открыто передается всем потенциальным получателям документов. Число X является секретным ключом отправителя для подписывания документов и должно храниться в секрете.
Для того чтобы подписать сообщение M, сначала отправитель хэширует его с помощью хэш-функции h(·) в целое число m:
m = h(M), 1< m < (P -1),
и генерирует случайное целое число K, 1< K< (P -1), такое, что K и (P -1) являются взаимно простыми. Затем отправитель вычисляет целое число a:
= GK mod P
и, применяя расширенный алгоритм Евклида, вычисляет с помощью секретного ключа X целое число b из уравнения
=( X* a + K *
b) (mod (P -1)).
Пара чисел (a, b) образует цифровую подпись S:
= (a, b),
проставляемую под документом M.
Тройка чисел (M, a, b) передается получателю, в то время как пара чисел (X, K) держится в секрете.
После приема подписанного сообщения (M, a, b) получатель должен проверить, соответствует ли подпись S = (a, b) сообщению M. Для этого получатель сначала вычисляет по принятому сообщению M число
= h(M),
т.е. хэширует принятое сообщение M.
Затем получатель вычисляет значение
= Ya ab (mod P)
и признает сообщение M подлинным, если, и только если
= Gm (mod P).
Иначе говоря, получатель проверяет
справедливость соотношения
Ya
ab (mod P) = Gm (mod P).
Можно строго математически доказать, что последнее равенство будет выполняться тогда, и только тогда, когда подпись S=(a, b) под документом M получена с помощью именно того секретного ключа X, из которого был получен открытый ключ Y. Таким образом, можно надежно удостовериться, что отправителем сообщения M был обладатель именно данного секретного ключа X, не раскрывая при этом сам ключ, и что отправитель подписал именно этот конкретный документ M.
Выполнение каждой подписи по методу
Эль Гамаля требует нового значения K, причем это значение должно выбираться
случайным образом. Если нарушитель раскроет значение K, повторно используемое
отправителем, то он сможет раскрыть секретный ключ X отправителя.
6. Распределение ключей в
компьютерной сети
При использовании для информационного обмена криптосистемы с симметричным секретным ключом два пользователя, желающие обменяться криптографически защищенной информацией, должны обладать общим секретным ключом. Пользователи должны обменяться общим ключом по каналу связи безопасным образом. Если пользователи меняют ключ достаточно часто, то доставка ключа превращается в серьезную проблему.
Для решения этой проблем можно применить два способа:
) использование криптосистемы с открытым ключом для шифрования и передачи секретного ключа симметричной криптосистемы;
) использование системы открытого
распределения ключей Диффи-Хеллмана.