Материал: Технология проектирования систем защиты информации в информационно-телекоммуникационных системах. Язов Ю.К
новные задачи и возможные (целесообразные) способы защиты информации, основные вопросы организации и обеспечения защиты информации. Любая концепция разрабатывается на определенный период времени, в течение которого ее положения остаются состоятельными. Из определения видно, что концепция поглощает в себя замысел защиты, в который, как правило, включают лишь предлагаемые стратегии и способы защиты, а также основные вопросы организации и обеспечения защиты информации.
Теперь остановимся еще на одном понятии, которое широко применяется при решении вопросов проектирования систем защиты информации в ИТКС, – политике безопасности. Вообще говоря, приемлемого определения этого понятия в отечественных документах нет. Вместе с тем, ее называют иногда не совсем правильно и не очень вразумительно интегральной характеристикой защищаемой системы, качественным или качественно-количественным выражением свойств защищенности в терминах, представляющих систему и т.д. Будем называть политикой безопасности совокупность разрешенных или запрещенных с точки зрения безопасности информации действий с аппаратными, программными и программно-аппаратными элементами ИТКС. Наиболее часто политики безопасности связываются с понятием доступа (к информации, к элементам ИТКС). Из такого определения видно, что политики безопасности являются производными от принятой стратегии защиты, являются элементами замысла защиты и фактически определяют способы разграничения доступа к информации или к элементам ИТКС. Политики безопасности формируются, по сути дела, как воз-
95
можные пути реализации требований по защите информации.
Итак, с учетом принятых стратегий защиты формируется замысел, концепция защиты информации в ИТКС и выбираются целесообразные способы защиты информации, с помощью которых можно реализовать требования по защите информации. В настоящее время выбор стратегии защиты не выделяется в отдельную процедуру. Это объясняется непроработанностью общей методологии, скудностью применяемых мер и средств защиты, реализующих все другие стратегии, кроме стратегии запрета, например, стратегии, направленные на обман нарушителей. Однако знать о необходимости и возможности реализации разнообразных стратегий защиты нужно и важно для практики.
Наконец, еще одним важным и весьма перспективным аспектом анализа является управление защитой информации в ИТКС. Под управлением защитой информации в ИТКС понимается целенаправленная деятельность по изменению состава и характеристик мер и средств защиты, порядка их применения в соответствии со складывающейся обстановкой в интересах обеспечения требуемой эффективности защиты информации в ИТКС.
Целенаправленные действия включают в себя как обязательный компонент, без которого невозможно адекватное управление, оценку ситуации, то есть:
состояния ИТКС;
состава и характеристик угроз безопасности информации и динамики их проявлений;
96
состояния системы защиты информации и вспомогательных систем обеспечения защиты информации (например, системы сигнализации);
состояния ресурса мер и средств защиты информации и др.
По результатам оценки вырабатывается решение по управлению защитой информации в соответствии со складывающейся обстановкой. Структура подсистемы управления защитой информации в ИТКС приведены на рис.3. Важнейшая роль в таких системах сегодня отводится подсистеме контроля эффективности ЗИ и подсистеме обнаружения сетевых атак. Вместе с тем пока отсутствуют регламентирующие документы, определяющие требования к таким подсистемам.
Для СЗИ, создаваемой применительно к дейст-
вующей ИТКС, особенность проектирования заключается в том, что максимально учитываются уже применяемые в ИТКС мер и средства ЗИ, при этом разрабатывается ТЗ на создание СЗИ, в которое включаются требования по ЗИ только в части создаваемой СЗИ.
Такова в кратком изложении технологическая
схема проектирования систем защиты информации в
ИТКС или проектирования ИТКС в защищенном ис-
полнении.
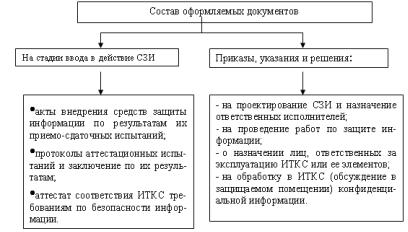
В ходе проектирования и на этапе ввода ИТКС в защищенном исполнении в действие отрабатываются дополнительно документы, состав которых приведен на рис.7
97
Из изложенного видно, что для проектирования систем защиты информации необходимо знать:
состав и характеристики основных элементов построения ИТКС, от которых зависит безопасность информации в ИТКС;
возможные уязвимые звенья ИТКС и угрозы безопасности информации в них;
приемлемые меры и средства защиты информации и
т.д.
Именно эти вопросы будут рассматриваться в последующих разделах.
Рис.7. Состав разрабатываемых документов
98
2. ИНФОРМАЦИОННО-ТЕЛЕКОММУНИКАЦИОННАЯ СИСТЕМЫ КАК ОБЪЕКТ ОБЕСПЕЧЕНИЯ БЕЗОПАСНОСТИ ИНФОРМАЦИИ. БАЗОВЫЕ СЕТЕВЫЕ ТЕХНОЛОГИИ
Если рассмотреть ИТКС в обобщенном виде, то можно выделить несколько элементов, присутствие которых в любой ИТКС обязательно. К таким элементам относятся: компьютеры с сетевыми адаптерами, коммуникационные элементы самого различного назначения, средства приема и передачи данных, средства отображения и хранения информации, технические системы и средства защиты информации, помещения, где располагаются большинство элементов ИТКС. Одной из важнейших характеристик любой ИТКС является, прежде всего, базовая сетевая технология, на которой она построена, совокупность (стек) протоколов межсетевого взаимодействия, структура сети, состав и размещение коммуникационных элементов. Рассмотрим существующие базовые сетевые технологии
(табл.2).
Таблица 2 Базовые сетевые технологии и масштабы сетей, в которых
они применяются
Технология |
Масштаб сети |
Х.25 |
LAN (ЛВС) |
Ethernet |
LAN (ЛВС) |
Frame Relay |
MAN (Распределенные вычислительные се- |
|
ти общего пользования. Корпоративные |
|
вычислительные сети) |
FDDI |
MAN (Распределенные вычислительные се- |
|
ти общего пользования. Корпоративные |
|
вычислительные сети) |
DQDB |
MAN (Распределенные вычислительные се- |
99