Материал: Технология проектирования систем защиты информации в информационно-телекоммуникационных системах. Язов Ю.К
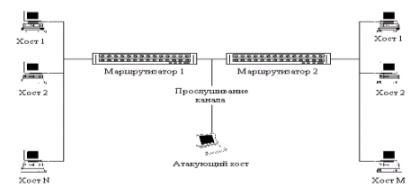
Рис.17. Схема организации атаки "Анализ сетевого трафика".
В сети Internet основными базовыми протоколами удаленного доступа являются TELNET и FTP (File Transfer Protocol). TELNET - это протокол виртуального терминала (ВТ), позволяющий с удаленных хостов подключаться к серверам Internet в режиме ВТ. FTP - протокол, предназначенный для передачи файлов между удаленными хостами. Для получения доступа к серверу по данным протоколам пользователю необходимо пройти на нем процедуру идентификации и аутентификации. В качестве информации, идентифицирующей пользователя, выступает его идентификатор (имя), а для аутентификации используется пароль, которые в соответствии с протоколами FTP и TELNET передаются по сети в открытом, незашифрованном виде. Сетевой анализ осуществляется с помощью специальной про- граммы-анализатора пакетов.
Анализ сетевого трафика в сети Internet успешно применялся в последние годы, и, согласно материалам специального комитета при конгрессе США, с его помощью, например, еще в 1993-1994 годах было перехвачено около миллиона паролей для доступа в различные информационные системы.
108
Подмена доверенного объекта распределенной сети. Реализация удаленных атак данного типа обычно состоит в передаче пакетов обмена с атакующего объекта на цель атаки от имени доверенного субъекта взаимодействия (при этом переданные сообщения будут восприняты системой как корректные). Для идентификации TCР-пакета в TCP-заголовке используют два 32-разрядных идентификатора, которые играют роль счетчика пакетов. Все сетевые операционные системы, даже самые защищенные, формируют начальные значения идентификаторов не по случайному закону, а по детерминированному, зачастую линейному. Это позволяет прогнозировать (предсказывать) значения идентификаторов, причем достаточно просто, и за счет этого устанавливать TCP-соединение.
Пример удаленной атаки на сеть Internet данного
типа приведен на рис.18. Суть атаки состоит в следую-
щем. 32-разрядные идентификаторы имеют названия -
Sequence Number и Acknowledgment Number. В поле
служебного заголовка пакета, называемом Control Bits,
размером 6 бит содержатся следующие командные би-
ты:
URG: Urgent Pointer field significant
ACK: Acknowledgment field significant
PSH: Push Function
RST: Reset the connection
SYN: Synchronize sequence numbers
109
FIN: No more data from sender
Часть этих бит используется в схеме создания TCPсоединения. Пусть хосту А необходимо создать TCPсоединение с хостом В. Тогда А посылает на В следующее сообщение:
1. A - > B: SYN, ISNa .
Это означает, что в передаваемом A сообщении ус-
тановлен бит SYN (synchronize sequence number), а в поле
Sequence Number установлено начальное 32-битное значе-
ние ISNa (Initial Sequence Number). В отвечает:
2. B - > A: SYN, ACK, ISNb, ACK(ISNa+1)
Вответ на полученный от А запрос В отвечает сообщением, в котором установлен бит SYN и установлен бит ACK; в поле Sequence Number хостом В устанавливается свое начальное значение счетчика - ISNb; поле
Acknowledgment Number содержит значение ISNa, полу-
ченное в первом пакете от хоста А и увеличенное на единицу. А, завершая рукопожатие (handshake), посылает:
3. A - > B: ACK, ISNa+1, ACK(ISNb+1)
Вэтом пакете установлен бит ACK; поле Sequence Number содержит ISNa + 1; поле Acknowledgment Num-ber
содержит значение ISNb + 1. Посылкой этого пакета на хост В заканчивается трехступенчатый handshake, и TCPсоединение между хостами А и В считается установленным. Теперь хост А может посылать пакеты с данными на хост В по только что созданному виртуальному TCPканалу:
4. A - > B: ACK, ISNa+1, ACK(ISNb+1); DATA
Из рассмотренной выше схемы создания TCP- соеди-нения видно, что единственными идентификаторами TCP-абонентов и TCP-соединения являются два 32-битных параметра Sequence Number и Acknowledgment Number.
Следовательно, для формирования ложного TCP-пакета
110
атакующему необходимо знать текущие идентификаторы для данного соединения - ISNa и ISNb. Атакующему достаточно, подобрав соответствующие текущие значения идентификаторов TCP-пакета для данного TCP-соединения (например, данное соединение может представлять собой FTPили TELNET-подключение), послать пакет с любого хоста в сети Internet от имени одного из участников данного соединения (например, от имени клиента), и данный пакет будет воспринят как верный. К тому же, так как FTP и TELNET не проверяют IP-адреса отправителей, от которых им приходят сообщения, то в ответ на полученный ложный пакет, FTPили TELNET-сервер отправит ответ на указанный в ложном пакете настоящий IP-адрес атакующего, то есть атакующий начнет работу с FTPили TELNET-сервером со своего IP-адреса, но с правами легально подключившегося пользователя, который, в свою очередь, потеряет связь с сервером из-за рассогласования счетчиков.
В том случае, когда атакующий находится в одном сегменте с целью атаки или через его сегмент проходит трафик предполагаемого объекта атаки, то задача получения значений ISNa и ISNb является тривиальной и решается путем анализа сетевого трафика.
Наибольший интерес представляют межсегмент-
ные атаки, когда атакующий и его цель находятся в раз-
ных сегментах сети. В этом случае задача получения
значений ISNa и ISNb не является тривиальной и реша-
ется методом подбора (прогноза).
111
В качестве доверенного субъекта может высту-
пать маршрутизатор или любой другой хост сети. По-
сылка ложных управляющих сообщений может привес-
ти к серьезным нарушениям работы распределенной се-
ти (например, к изменению ее конфигурации).
Внедрение в распределенную сеть ложного объекта путем навязывания ложного маршрута.
Современные глобальные сети представляют собой совокупность сегментов сети, связанных между собой через сетевые узлы. При этом маршрутом называется последовательность узлов сети, по которой данные передаются от источника к приемнику.
112