Материал: Технология проектирования систем защиты информации в информационно-телекоммуникационных системах. Язов Ю.К
Модель не налагает каких-либо ограничений на смысл прав доступа и их использование в условиях команд, считая их равнозначными. Поэтому те условия, которые участвуют в условиях выполнения команд, фактически представляют собой не столько права доступа, сколько права управления доступом. То есть модель описывает не только доступ субъектов к объектам, но и распространение прав доступа в системе. На основе такой модели можно построить формальные процедуры определения возможности перехода системы в опасное для информации состояние, в состояние с нарушением прав доступа, если таковое возникнет в результате модификации матрицы. Правда, Харрисон, Руззо и Ульман доказали, что в общем случае не существует алгоритма, который может для произвольной системы, ее начального состояния Q0 и общего права r решить, является
ли данная конфигурация безопасной. Однако для частных случаев такие алгоритмы существуют. Все подобные модели абсолютно уязвимы для атак с помощью программ типа "троянский конь", атак типа "Подмена доверенного объекта", поскольку никакое правило дискреционной политики не нарушается. Развитием данной модели является модель ТАМ (Time Access Matrix), дополненная концепцией типов объектов и субъектов.
В качестве примера мандатной модели рассмотрим модель Белла-ЛаПадулла. Она основана на правилах секретного документооборота, принятого во многих странах мира. Суть ее в назначении субъектам и объектам специальной метки, получившей название уровня безопасности. Контроль доступа осуществляется в зависимости от уровней безопасности взаимодействующих сторон на основе следующих правил:
266
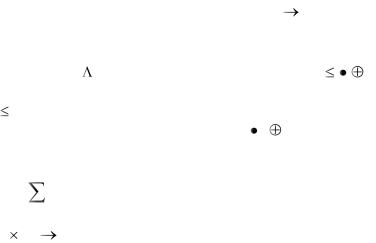
1.Уполномоченное лицо (субъект) имеет право читать только те документы, уровень безопасности которых не превышает его собственный уровень безопасности.
2.Уполномоченное лицо (субъект) имеет право заносить информацию только в те документы, уровень безопасности которых не ниже его собственного уровня.
Система в модели представляется, также как в модели Харрисона_Руззо-Ульмана, в виде множества субъектов, объектов и прав доступа read и write. В мандатной модели рассматриваются только эти два вида доступа, хотя она может быть расширена введением дополнительных прав, например, на добавление информации, выполнение программ и т.д. Это объясняется тем, что здесь контролируются не операции, а потоки информации, коорые могут быть только двух видов – от субъекта к объекту (запись) и наоборот (чтение). Уровни безопасности задаются с помо-
щью функции уровня безопасности F : S O L , которая
ставит в соответствие объекту и субъекту уровень безопасности, принадлежащий множеству L, на котором опре-
делена решетка |
, то есть формальная алгебра ( L, , , ), |
||
где L - |
базовое множество уровней безопасности, опера- |
||
тор |
определяет нестрогое отношение порядка для эле- |
||
ментов |
этого |
множества, опреаторы и |
определяют |
процедуры нахождения наименьшей верхней и наибольшей нижней границы элементов на решетке. Модель сис-
темы |
(v0 , R,T ) состоит изначального состояния v0 , |
||||
множества |
запросов |
R |
и |
функции |
перехода |
T : (V R) |
V , которая в ходе множества запросов пере- |
||||
водит систему из одного состояния в другое. Множество состояний представляется в виде набора упорядоченных
267
пар (F, M) , где F -функция уровня безопасности, а М- матрица доступа, отражающая текущую ситуацию с правами доступа субъекта к объектам, но набор прав ограничен лишь правом чтения и записи. ЛаПадулл доказал теорему, носящую его имя, о том, что система безопасна тогда и только тогда, когда ее начальное состояние безопасно и все состояния, достижимые из него путем применения конечной последовательности запросов из R безопасны. Эта теорема получила название основной теоремы безопасности. Суть ее в том, что при любом переходе системы из состояния в состояние не возникает никаких новых отношений и не сохраняется никаких старых отношений, которые будут небезопасны. Мак-Лин развил модель ЛаПадулла, разработав целую решетку моделей ЛаПадулла, сформировал критерий безопасности функций перехода, показал, что на множестве мандатных моделей может быть построена формальная алгебра и т.д. При всей развитости теоретических положений на практике все-таки применяют лишь фрагменты различных формальных моделей и та где обрабатывается классифицированная информация.
268
10. ОСНОВНЫЕ ДОКУМЕНТЫ, РЕГЛАМЕНТИРУЮЩИЕ ТРЕБОВАНИЯ ПО ЗАЩИТЕ ИНФОРМАЦИИ В ИНФОРМАЦИОННОТЕЛЕКОММУНИКАЦИОННЫХ СИСТЕМАХ
При проектировании систем защиты необходимо четко ориентироваться в назначении многочисленных документов, которые необходимо учитывать и которыми необходимо руководствоваться на различных этапах создания систем защиты информации для ИТКС.
По функционально-целевому назначению документы по ЗИ подразделяются на следующие основные классы: правовые (нормативные правовые); организаци- онно-распорядительные; нормативные; плановые; информационные.
Правовые вопросы ЗИ закрепляются в самостоятельных правовых документах (актах) или отражаются в виде отдельных положений (разделов) правовых документов (актов) более общего характера.
В правовых документах (актах) определяются концептуальные, правовые, организационные и экономические основы ЗИ, в том числе:
основные направления государственной политики в области ЗИ;
основные права и обязанности государства, организаций, предприятий и граждан в области ЗИ;
основные органы государственного управления, ответственные за организацию ЗИ, сферу их компетентности; основные правила и процедуры аттестации объектов и сертификации средств ЗИ, а также средств контроля
эффективности ЗИ; основные правила и процедуры лицензирования
деятельности в области ЗИ;
269
виды и формы ответственности организаций, предприятий и граждан за нарушение правовых и нормативных требований по ЗИ;
финансово-экономические основы обеспечения работ по ЗИ.
Правовые документы в области ЗИ включают: федеральные законы, законы субъектов Российской
Федерации; указы и распоряжения Президента Российской Фе-
дерации; постановления и распоряжения высших органов ис-
полнительной и судебной власти Российской Федерации и субъектов Российской Федерации;
постановления органов местного самоуправления.
Организационно-распорядительные документы
определяют состав и регламентируют деятельность соответствующих органов и служб при организации и осуществлении ЗИ.
По характеру регламентируемых вопросов (решаемых задач) и продолжительности действия организацион- но-распорядительные документы подразделяют на два вида:
основополагающие (руководящие) документы; распорядительные документы (документы опера-
тивного управления).
Основополагающие (руководящие) документы помимо самостоятельного использования служат основой при разработке нормативных, плановых и информационных документов.
Основополагающие (руководящие) документы по ЗИ являются в своем большинстве подзаконными актами, детализирующими и раскрывающими положения правовых документов. Они устанавливают основные направле-
270