Материал: Технология проектирования систем защиты информации в информационно-телекоммуникационных системах. Язов Ю.К
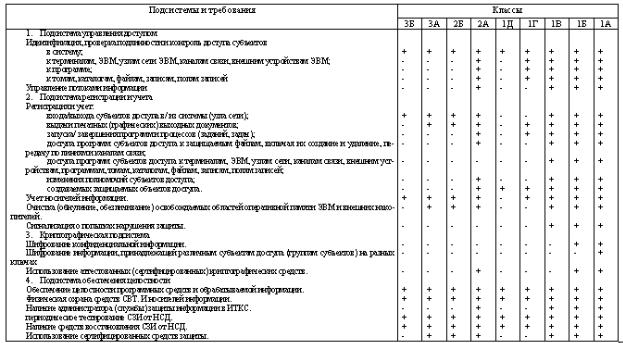
Таблица 14 Требования по защите информации, предъявляемые к информационно -
телекоммуникационной системе в целом
231
Для класса защищенности 3А подсистемой регист-
рации и учета должна осуществляться регистрация входа/выхода субъектов доступа в систему/из системы, либо регистрация загрузки и инициализации операционной системы и ее программного останова.
Регистрация выхода из системы или останов не проводится в моменты аппаратурного отключения ИТКС. В параметрах регистрации указываются:
*время и дата входа/выхода субъекта доступа
всистему/из системы или загрузки/останова системы;
*результат попытки входа: успешный или неуспешный (при НСД);
Должна осуществляться регистрация выдачи печатных (графических) документов на "твердую" копию. Выдача должна сопровождаться автоматической маркировкой каждого листа (страницы) документа его последовательным номером и учетными реквизитами ИТКС с указанием на последнем листе документа общего количества листов (страниц). При этом в параметрах регистрации указываются:
*время и дата выдачи ( обращения к подсис-
теме вывода );
*краткое содержание документа ( наименование, вид, код, шифр ) и уровень его конфиденциальности;
*спецификация устройства выдачи (логическое имя/номер внешнего устройства);
Кроме того, должен проводиться учет всех защищаемых носителей информации с помощью их любой маркировки, должно проводиться несколько видов учета (дублирующих ) с регистрацией выдачи/приема носителей информации.
Для класса защищенности 2Б, 1Д подсистемой ре-
гистрации и учета должна осуществляться регистрация
256
входа/выхода субъектов доступа в систему/из системы, либо регистрация загрузки и инициализации операционной системы и ее программного останова. Регистрация выхода из системы или останов не проводится в моменты аппаратурного отключения ИТКС.
В параметрах регистрации указываются:
*время и дата входа/выхода субъекта доступа
всистему/из системы или загрузки/останова системы;
*результат попытки входа: успешный или неуспешный (при НСД);
Должен проводиться учет всех защищаемых носителей информации с помощью их любой маркировки и занесением учетных данных в журнал ( карточку ).
Для класса защищенности 2А, 1Г подсистемой ре-
гистрации и учета: должна осуществляться регистрация входа/выхода субъектов доступа в систему/из системы, либо регистрация загрузки и инициализации операционной системы и ее программного останова. Регистрация выхода из системы или останов не проводится в моменты аппаратурного отключения ИТКС. В параметрах регистрации указываются:
*время и дата входа/выхода субъекта доступа
всистему/из системы или загрузки/останова системы;
*результат попытки входа: успешный или неуспешный (при НСД);
*идентификатор (код или фамилия) субъекта, предъявленный при попытке доступа;
Должна осуществляться регистрация выдачи печатных (графических) документов на "твердую" копию. Выдача должна сопровождаться автоматической маркировкой каждого листа (страницы) документа его последовательным номером и учетными реквизитами ИТКС с указанием
257
на последнем листе документа общего количества листов (страниц).
В параметрах регистрации указываются:
*время и дата выдачи ( обращения к подсис-
теме вывода );
*спецификация устройства выдачи ( логическое имя/номер внешнего устройства);
*краткое содержание ( наименование, вид, шифр, код ) и уровень конфиденциальности документа;
*идентификатор субъекта доступа, запросившего документ;
Должна осуществляться регистрация запуска/завершения программ и процессов (заданий, задач), предназначенных для обработки защищаемых файлов.
В параметрах регистрации указываются:
*дата и время запуска;
*имя (идентификатор) программы (процесса,
задания);
*идентификатор субъекта доступа, запросившего программу (процесс, задание);
*результат запуска ( успешный, неуспешный
-несанкционированный);
Должна осуществляться регистрация попыток доступа программных средств (программ, процессов, задач, заданий) к защищаемым файлам.
В параметрах регистрации указываются:
*дата и время попытки доступа к защищаемому файлу с указанием ее результата: успешная, неуспешная - несанкционированная;
*идентификатор субъекта доступа, спецификация защищаемого файла.
Должна осуществляться регистрация попыток доступа программных средств к следующим дополнительным
258
защищаемым объектам доступа: терминалам ЭВМ, узлам сети ЭВМ, линиям (каналам) связи, внешним устройствам ЭВМ, программам, томам, каталогам, файлам, записям, полям записей.
В параметрах регистрации указываются:
*дата и время попытки доступа к защищаемому объекту с указанием ее результата: успешная, неуспешная - несанкционированная,
*идентификатор субъекта доступа, спецификация защищаемого объекта (логическое имя/номер);
*должен осуществляться автоматический учет создаваемых защищаемых файлов с помощью их дополнительной маркировки, используемой в подсистеме управления доступом. Маркировка должна отражать уровень конфиденциальности объекта. При этом должны проводиться учет всех защищаемых носителей информации с помощью их любой маркировки с занесением соответствующих записей в журнал (картотеку) с регистрацией их выдачи/приема, несколько видов учета ( дублирующих ) защищаемых носителей информации, очистка (обнуление, обезличивание) освобождаемых областей оперативной памяти ЭВМ и внешних накопителей(очистка осуществляется двукратной произвольной записью в освобождаемую область памяти, ранее использованную для хранения защищаемых данных (файлов)).
Для класса защищенности 1В, 1Б, 1А подсистемой регистрации и учета: должна осуществляться те же функции, что и для класса 1Г , а также должна осуществляться регистрация изменений полномочий субъектов доступа и статуса объектов доступа. При этом в параметрах регистрации указываются:
*дата и время изменения полномочий;
259