Дипломная работа: Модернизация системы информационной безопасности (на примере ООО "Арсенал")
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
76
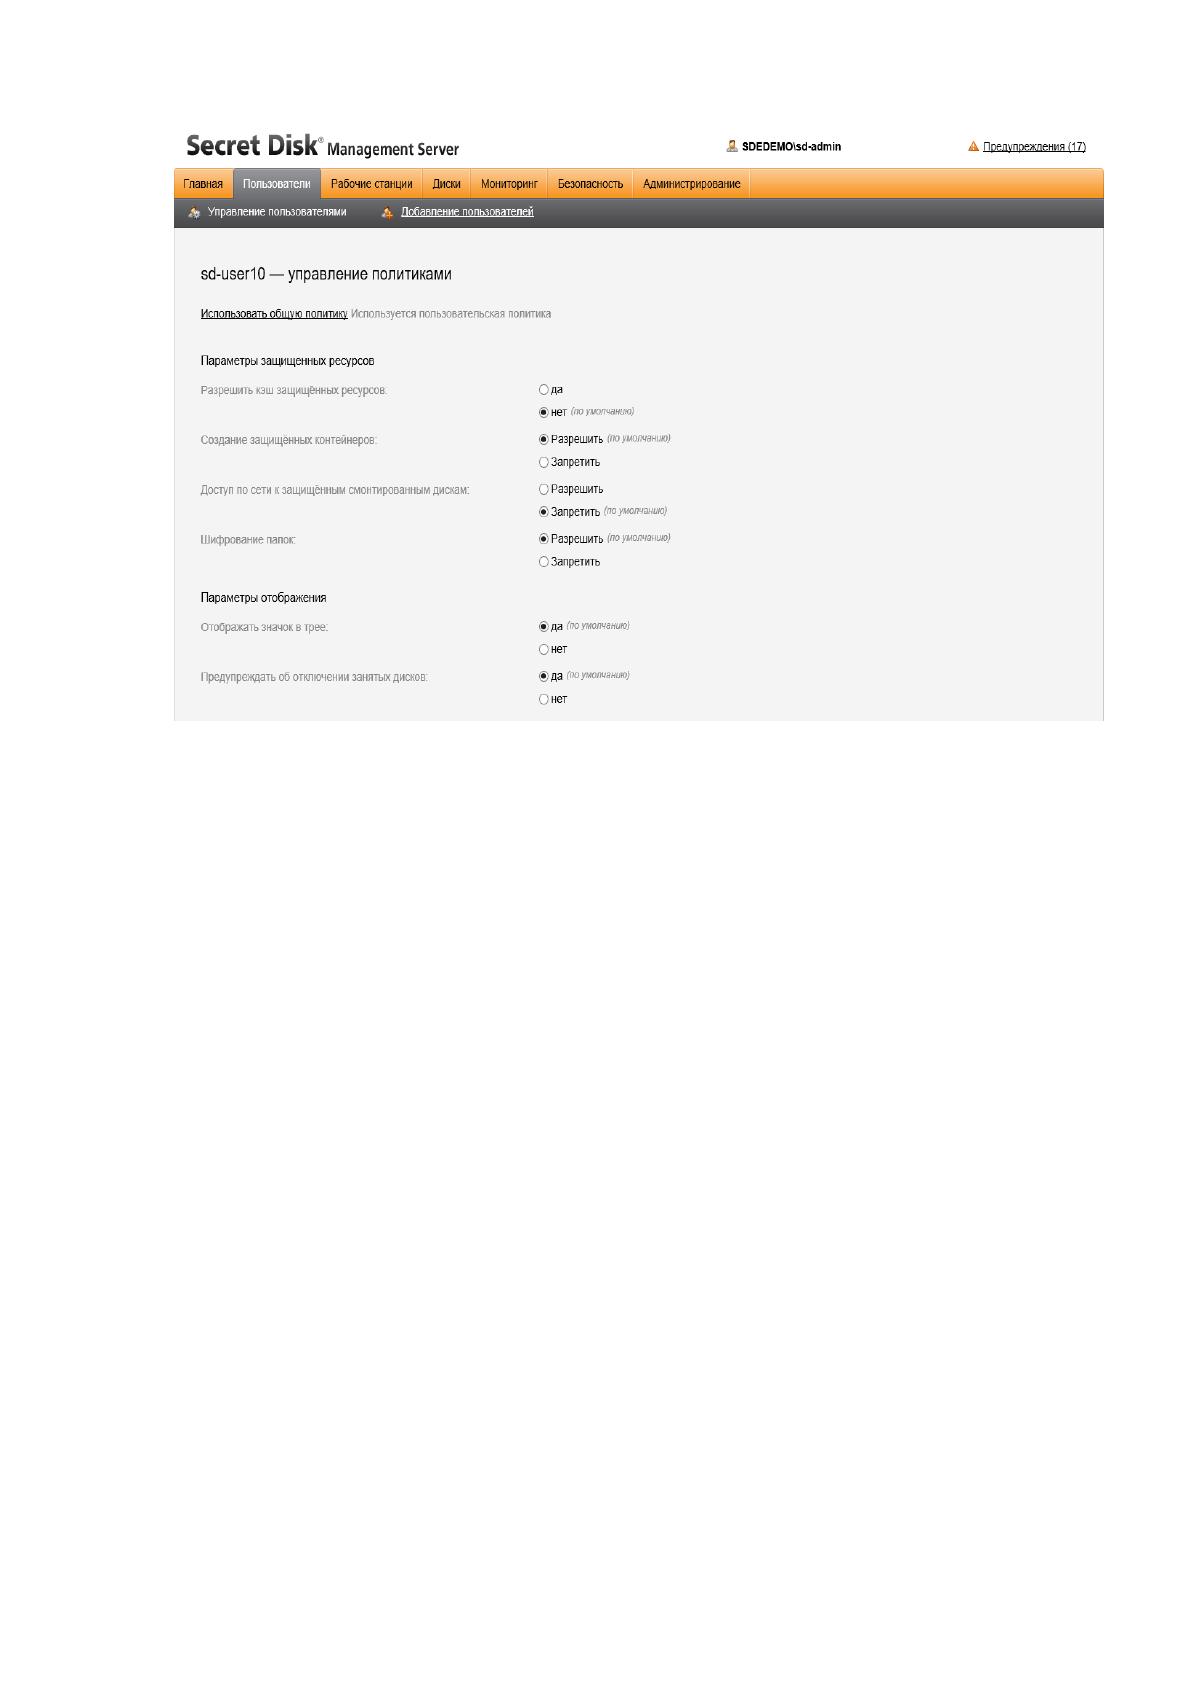
Рис. 9. Управление политиками отдельного пользователя в Secret Disk
Enterprise
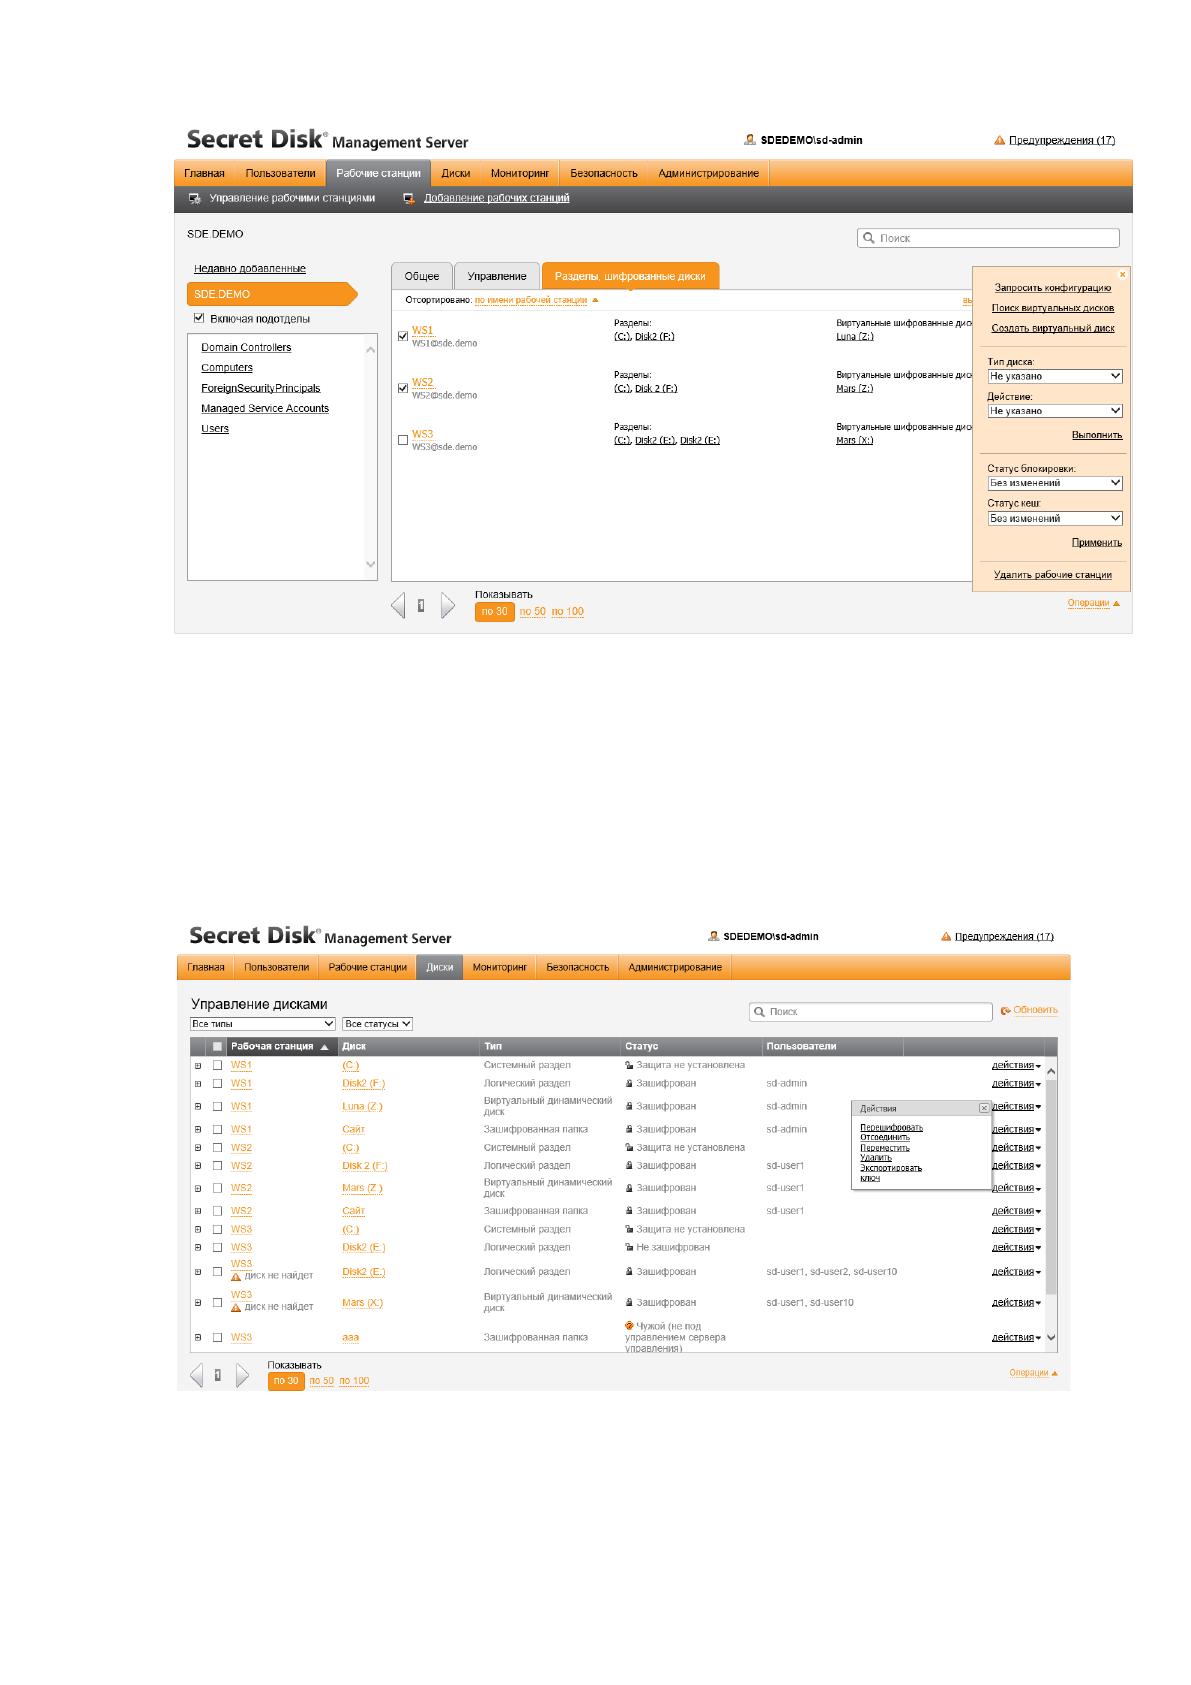
Раздел «Рабочие станции» оформлен аналогичным образом, слева блок
фильтрации выводимого списка компьютеров по OU, справа три вкладки —
общая информация о защищаемых компьютерах, управление отдельными
компьютерами и управление шифрованными дисками на компьютерах. В блоке
«Управление» каждую станцию можно удалить, заблокировать и
разблокировать, политики безопасности для рабочих станций отсутствуют.
Выбор дисков в блоке «Разделы, шифрованные диски» переключает на
интерфейс работы с дисками из одноименного общего раздела.
77
Рис. 10. Управление рабочими станциями в Secret Disk Enterprise
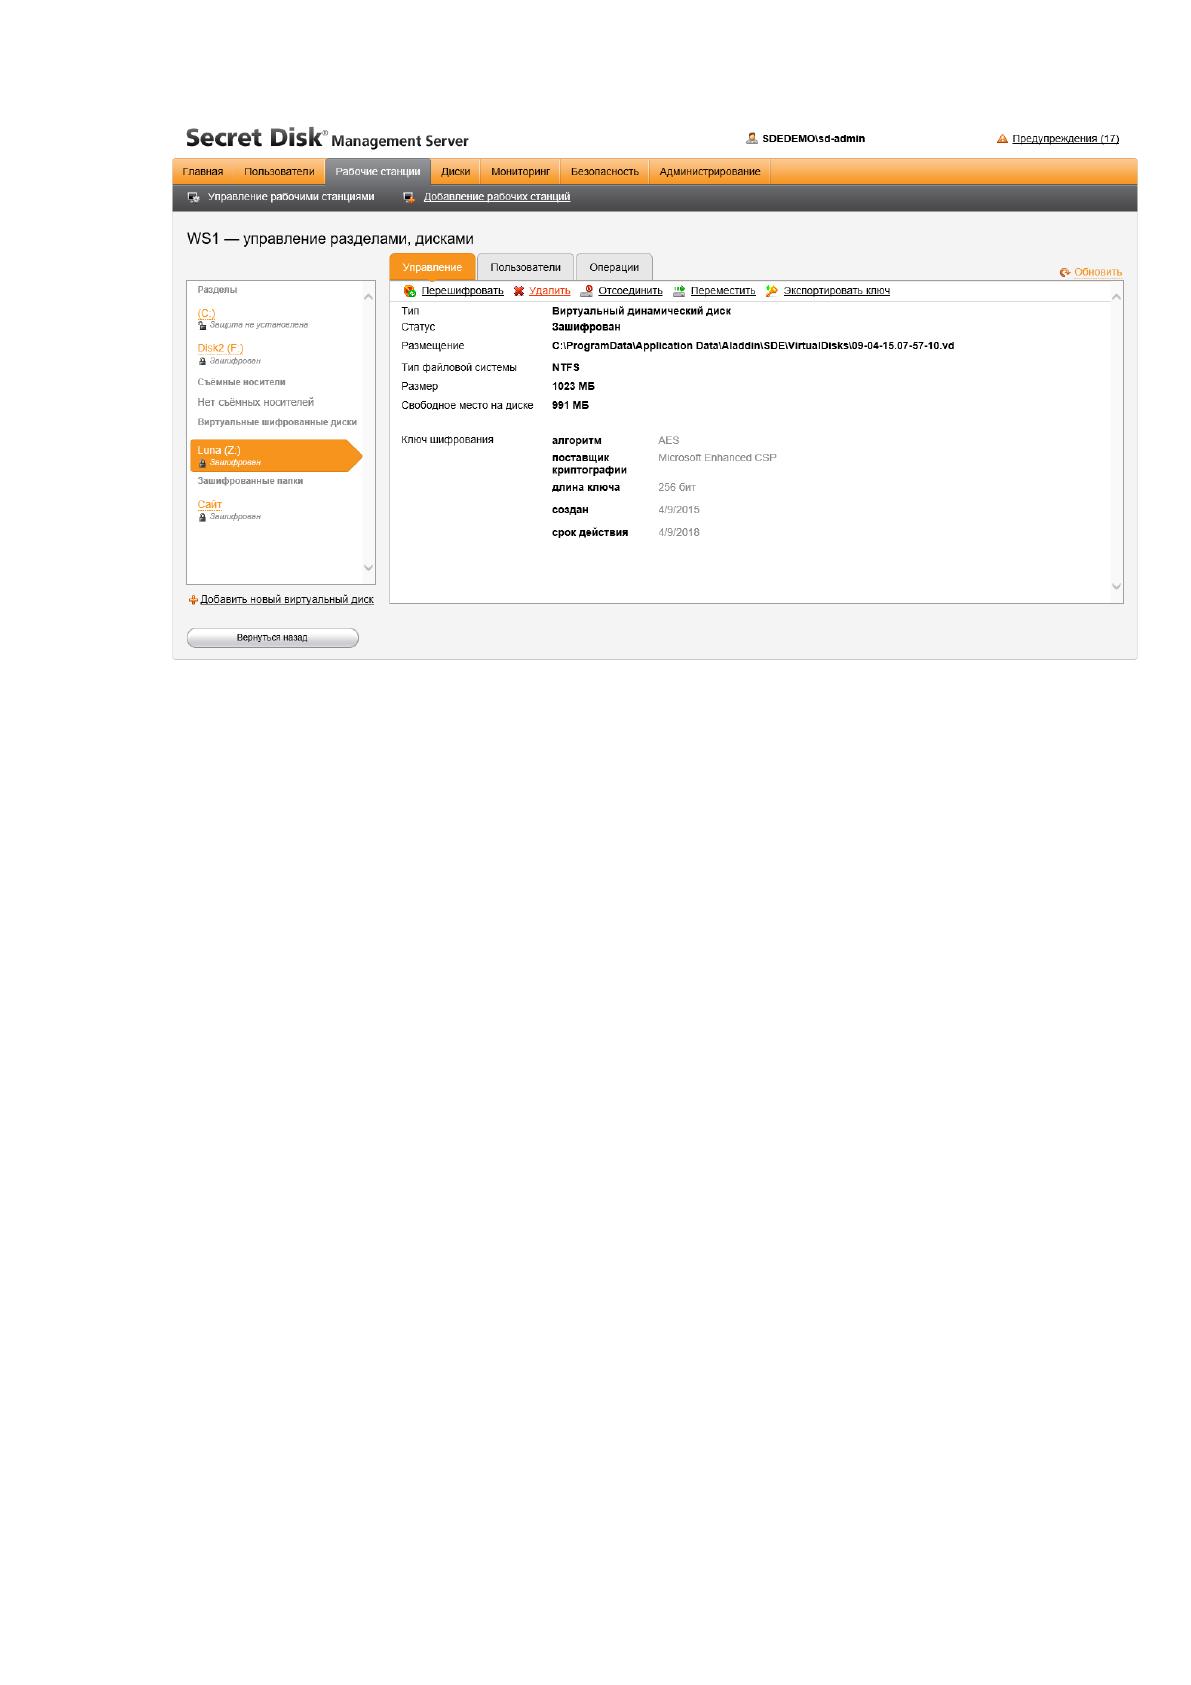
В разделе «Диски» отображаются все зашифрованные диски, разделы и
директории на всех защищаемых компьютерах. Для объектов доступны
различные операции — создание нового диска, перешифрование на другом
ключе, подключение, отключение, перемещение, удаление и так далее.
Рис. 11. Работа с зашифрованными дисками в Secret Disk Enterprise
78
Рис. 12. Свойства зашифрованного диска в Secret Disk Enterprise
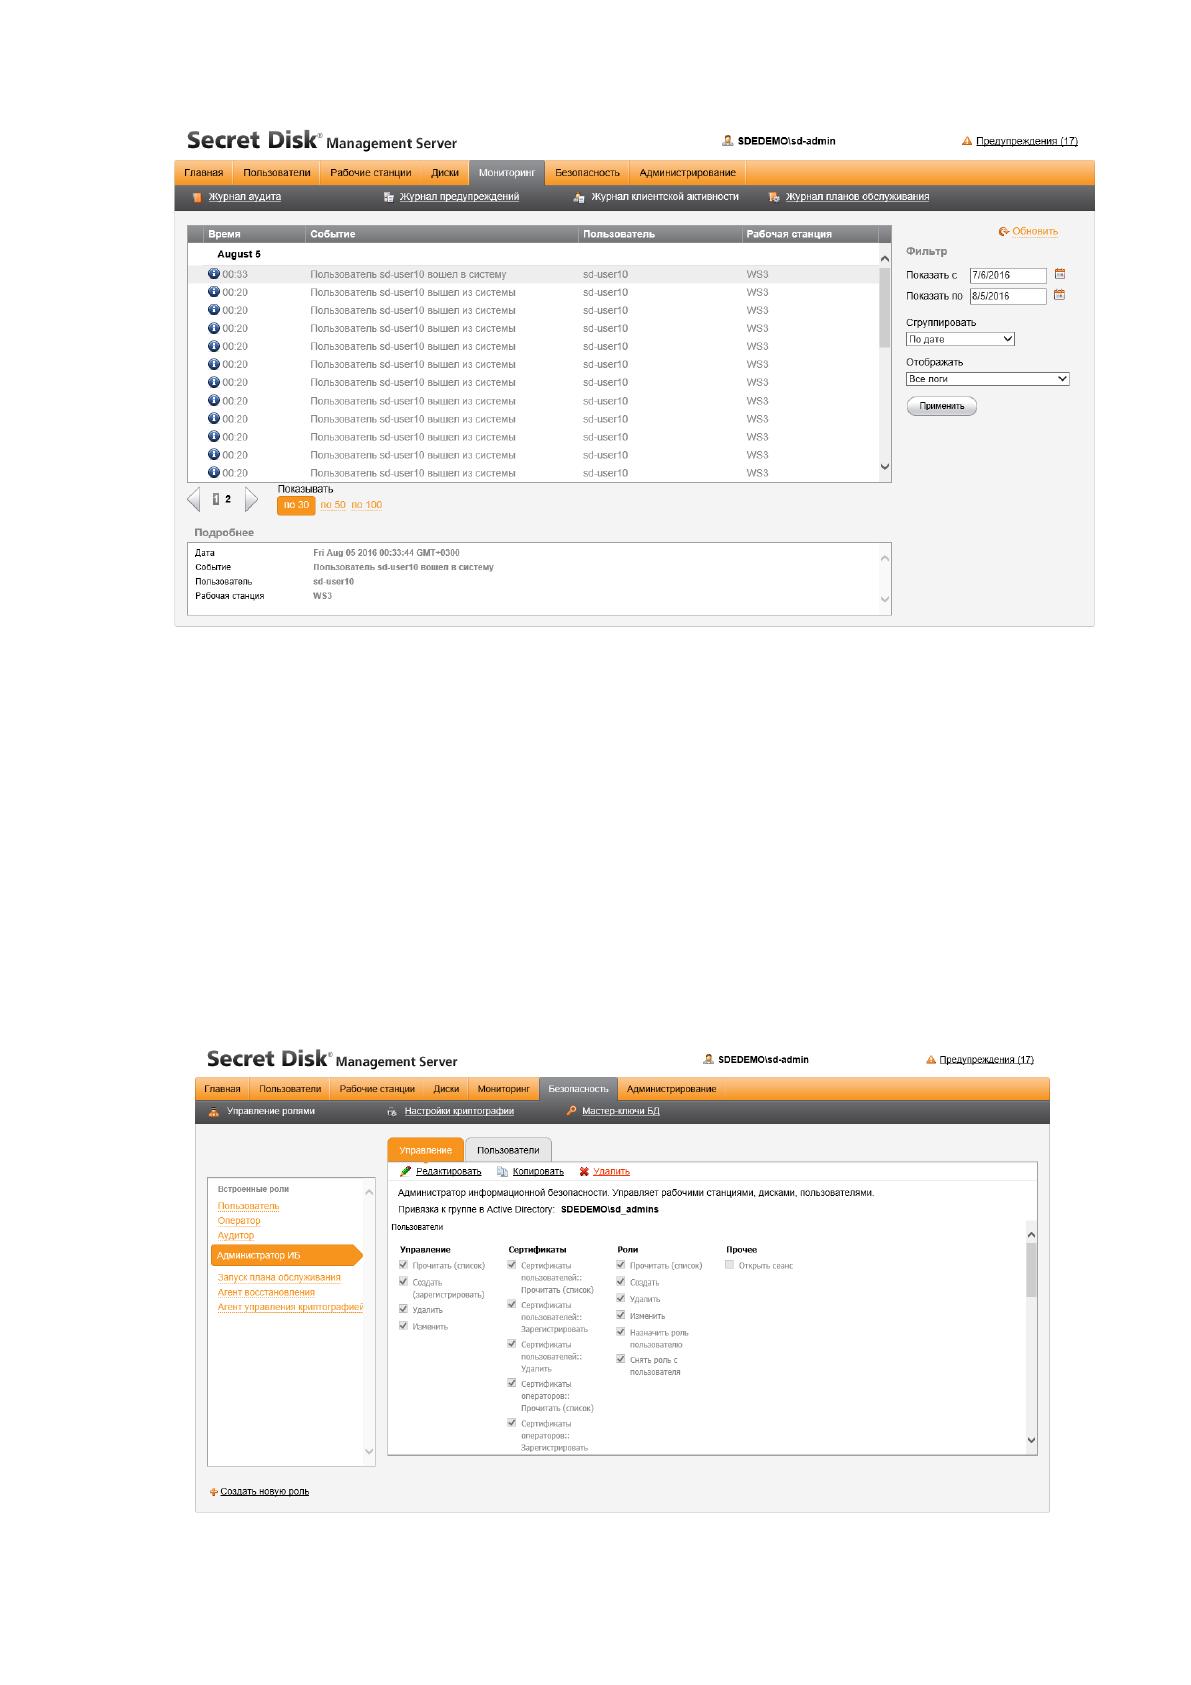
Журналы аудита в разделе «Мониторинг» разбиты на четыре группы —
обычный аудит, важные ошибки и предупреждения, журналы активности
пользователей и служебные журналы обслуживания. Вывод таблицы с
событиями ограничивается с помощью фильтров с гибкими параметрами
настройки. Присутствует функция подтверждения прочтения отдельных
событий. По каждому событию доступна подробная информация со всеми
необходимыми данными.
79
Рис. 13. Журналы аудита в Secret Disk Enterprise
В Secret Disk Enterprise предусмотрено гибкое разграничение прав доступа
администраторов к веб-консоли, изначально в продукте выделены роли
пользователя, оператора, аудитора и администратора безопасности. В
подразделе «Управление ролями» экрана «Безопасность» доступно управление
встроенными ролями и выделение новых ролей. Кроме того, каждую роль можно
привязать в группе в Active Directory и таким образом автоматически
распределять права доступа путем включения новых пользователей в группы.
Рис. 14. Управление ролями пользователей в Secret Disk Enterprise
80
Для передачи файлов за пределы защищаемых рабочих станций
используются защищенные контейнеры. Контейнер подключается как
виртуальный жесткий диск, а его содержимое хранится в специальном файле с
расширением SDCA. В защищенный контейнер можно скопировать любые
файлы и каталоги, как на обычный диск. При создании контейнера программа
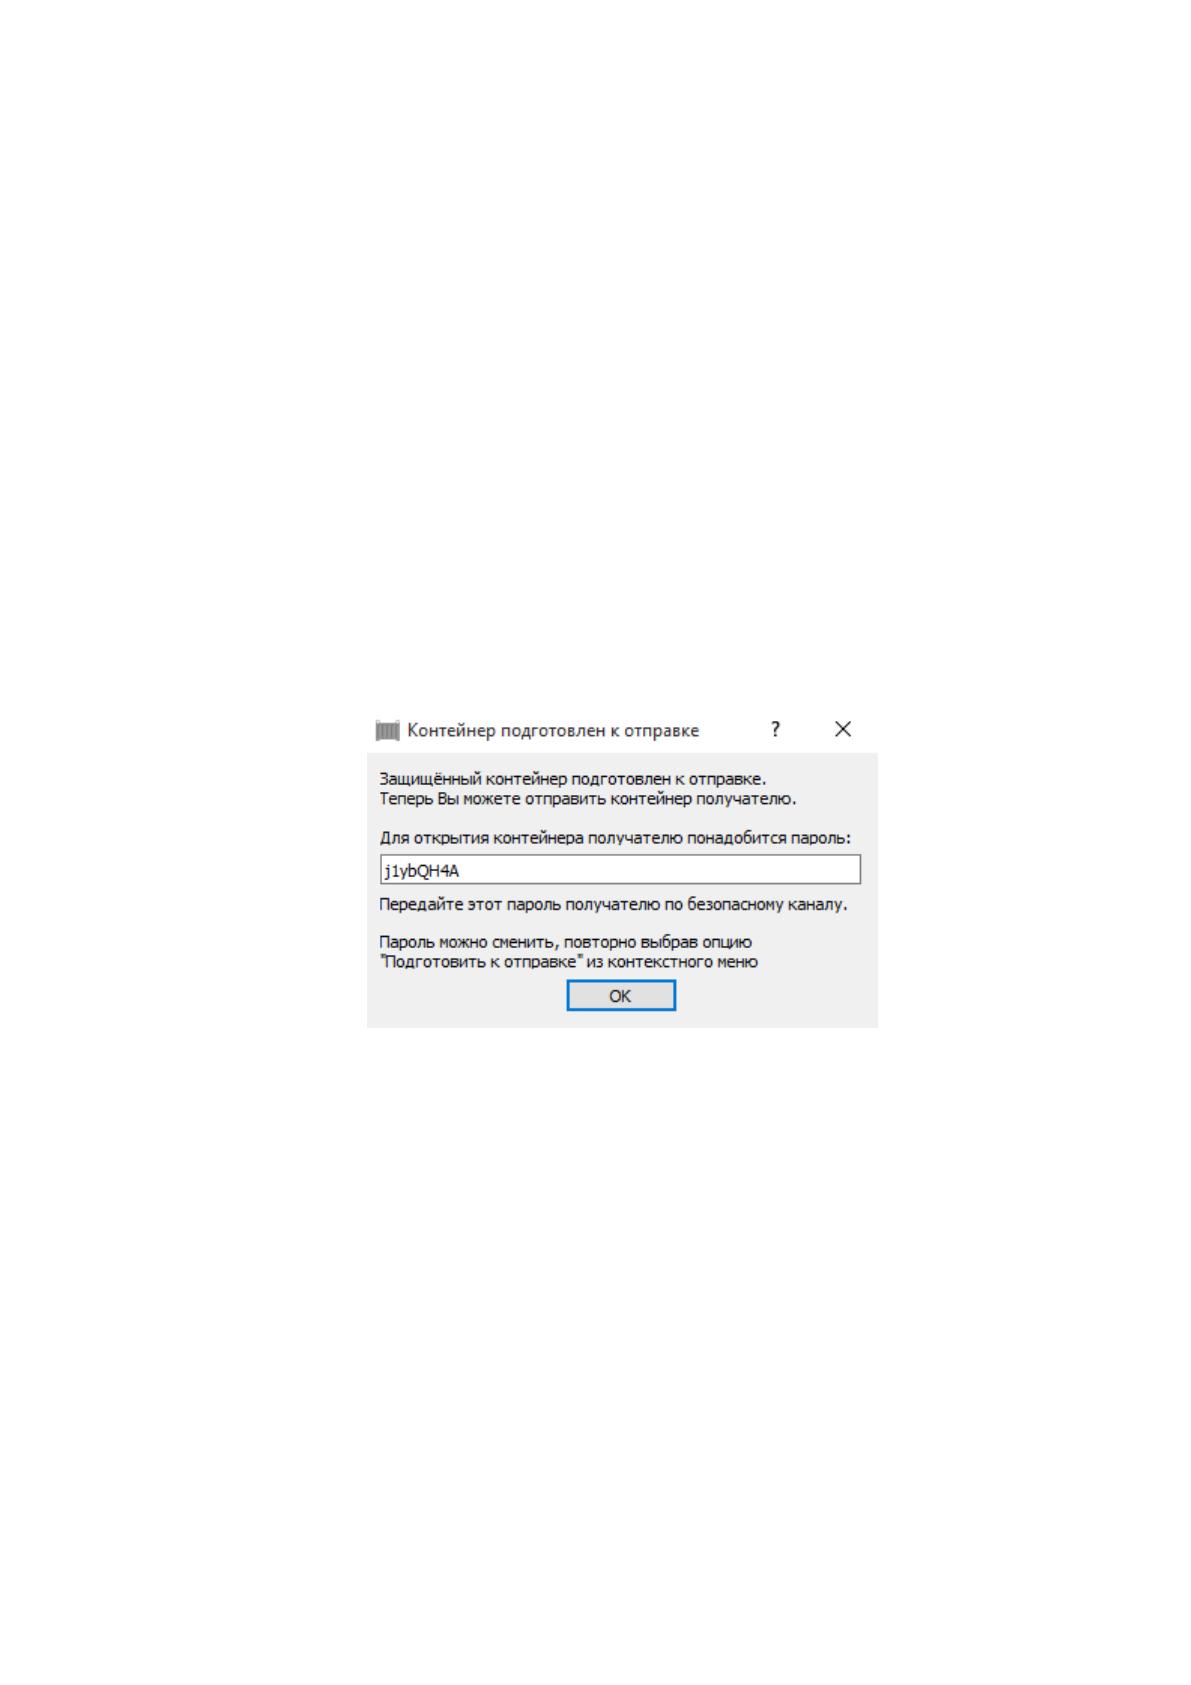
запрашивает имя файла для его хранения. При подготовке контейнера к отправке
программа генерирует случайный пароль из восьми символов, который
используется для открытия контейнера на незащищенном компьютере, на
котором устанавливается бесплатное приложение Secret Disk Reader. При
каждой подготовке к отправке создаётся новый пароль. При этом для доступа к
контейнеру на компьютере с установленным Secret Disk Agent пароль не
требуется, поскольку для защиты ключа шифрования используется ключевая
пара сертификата пользователя.
Рис. 15. Отображение пароля для защищенного контейнера в Secret Disk
Enterprise
Secret Disk Reader — бесплатная программа, доступная для загрузки на
сайте «Аладдин Р.Д.». Данный продукт может быть установлен на любой
компьютер без необходимости использования Secret Disk Agent. Назначение
Secret Disk Reader — подключение защищенных контейнеров для обеспечения
работы с файлами и каталогами, размещенными в нем.
Так же, как и Agent, Reader встраивается в «Проводник» и добавляет свои
функции для файлов с расширением SDCA. При открытии файла защищенного
контейнера программа запрашивает пароль и после его ввода производит
монтирование нового виртуального диска в систему.
Источник: https://baza.diplomsite.ru/previewfile/10334