Материал: Отчёт 51 гр
2.2 Основные функции и особенности службы безопасности
Функции организационных структур, исполняющих реализацию специальных защитных мероприятий (служб безопасности) на уровне предприятия (организации), формируются нуждами настоящих бизнес-процессов, их особенностями и масштабами.
Одной из задач служб безопасности является обеспечение так называемой физической защиты, под которой подразумевается охрана имущества, материальных и финансовых ценностей, а также в отдельных случаях защита сотрудников, прежде всего руководства, от преступных посягательств. Для решения этой задачи служба безопасности должна гарантировать осуществление следующих функций:
– организацию пропускного режима, разграничение физического доступа на защищаемые объекты;
– организацию инженерно-технической защиты охраняемых зданий и помещений объекта;
– выявление проникновения внешнего нарушителя на охраняемую территорию и принятие соответствующих мер противодействия;
– противодействие противоправным поступкам нарушителей по отношению к имуществу и активам предприятия;
– организацию индивидуальной охраны персонала.
Так же задача обеспечения безопасности управления бизнес-процессами, содержащая защиту нематериальных активов и информационных ресурсов предприятия (информационная безопасность) и участие в управлении персоналом в части обеспечения лояльности и благонадежности. Осуществление такой задачи подразумевает выполнение следующих функций:
– разведка и контрразведка, в том числе исследование криминальных аспектов рынка, организация противодействия экономическому шпионажу, сбор на законных основаниях информации о деловых партнерах и других лицах, имеющих контакты с предприятием;
– организация противодействия недобросовестной конкуренции, выявление фактов противоправного использования нематериальных активов и интеллектуальной собственности;
– организация секретного и конфиденциального делопроизводства и ведения конфиденциальных переговоров;
– предоставление безопасности автоматизированных информационных технологий, а также информации, циркулирующей в компьютерных сетях;
– сопративление технической разведке, т. е. способам несанкционированного съема информации с помощью технических средств;
– проведение служебных расследований обстоятельств разглашения сведений, составляющих коммерческую тайну и т.д.;
– оценка лояльности и благонадежности персонала путем проведения в рамках, установленных законом, оперативно-розыскных мероприятий и выявление неблагонадежных сотрудников (группы риска) с помощью различных методов тестирования;
– подготовка персонала, в том числе нештатных сотрудников, формирование правосознания и культуры поведения всех сотрудников предприятия по вопросам обеспечения его безопасности;
– оценка эффективности работы структурных подразделений, входящих в состав службы безопасности и защиты информации [4].
Особенности службы безопасности будут зависеть от формы собственности предприятия, вида его производственной деятельности, места предприятия на рынке товаров и услуг, числа сотрудников, наличия на предприятии крупных материальных ценностей, взрыво- и пожароопасных веществ, информации, составляющей государственную тайну, активности конкурентов и криминальных структур. Поэтому представить универсальную структуру службы безопасности невозможно, однако можно выделить основные структурные подразделения, которые должны присутствовать в большинстве случаев при организации системы безопасности.
2.3 Типовая структура службы безопасности организации
В случае создания полномасштабной собственной системы безопасности и защиты информации наиболее эффективной является трехуровневая структура стратегического, тактического и оперативного управления.
На уровне стратегического управления осуществляется формулирование конкретных интересов предприятия, его бизнес-процессов и критериев обеспечения их защищенности, выделение необходимого ресурсного обеспечения. Очевидно, что решение этих задач должно быть сосредоточено на уровне высшего руководства, в структуре топ-менеджмента предприятия, где происходит утверждение соответствующей концепции развития предприятия.
Тактическое управление осуществляет руководитель службы безопасности или должностное лицо, на которое возложены соответствующие обязанности, его заместители и руководители структурных подразделений. Основная задача тактического управления — формирование корпоративной нормативно-методической базы требований по обеспечению безопасности, их реализация и контроль за их выполнением.
Оперативное управление включает практическую реализацию защитных функций, в том числе эксплуатацию специализированных технических средств и проведение организационных процедур, и осуществляется как штатными, так и нештатными сотрудниками службы безопасности, выполняющими соответствующие функции наряду с основной деятельностью.
Полномасштабный комплекс обеспечения безопасности предприятия включает следующие штатные и нештатные структуры:
- совет или комиссии по различным вопросам обеспечения безопасности, возглавляемые топ-менеджментом предприятия;
- руководство службой безопасности и руководимые им консультативно-экспертные группы;
- охранное подразделение;
- инженерно-техническое подразделение;
- аналитическую группу;
- подразделение секретного делопроизводства и ведения конфиденциальных переговоров;
- подразделение противодействия технической разведке и технической защиты информации;
- подразделение администрирования информационно-управляющих систем по требованиям безопасности информации;
- подразделение оценки лояльности и благонадежности персонала, его подготовки в области обеспечения безопасности;
- подразделение аудита систем обеспечения безопасности и оценки их эффективности [4].
Типовая структура службы безопасности приведена на рисунке 1
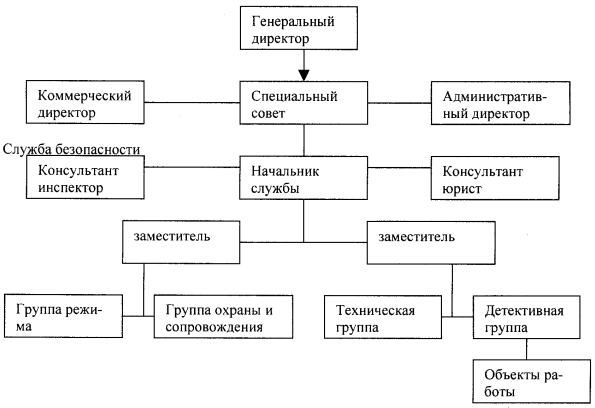
Рисунок 1 – Примерная структура службы безопасности
3 Правовые основы деятельности службы безопасности
Правовые основы безопасности предприятия определяют соответствующие положения Конституции Российской Федерации, Закон "О безопасности" и другие нормативные акты.
Правовая защита персонала предприятия, материальных и экономических интересов организации и их клиентов от преступных посягательств обеспечивается на основе норм Уголовного и Уголовно-процессуального кодексов, законов Российской Федерации.
Защиту имущественных и иных материальных интересов, и деловой репутации предприятия призваны обеспечивать также гражданское, арбитражное и уголовное законодательство.
Обеспечение информационной безопасности в предпринимательской среде регулируется законами Российской Федерации: "О государственной тайне", "Об информации, информатизации и защите информации", Указы Президента Российской Федерации "О защите информационно-телекоммуникационных систем и баз данных от утечки конфиденциальной информации по техническим каналам" от 08.05.93 N 644, "О мерах по соблюдению законности в области разработки, производства, реализации и эксплуатации шифровальных средств, а также предоставления услуг в области шифрования информации" от 03.04.95 N 334, "О создании Государственной технической комиссии при Президенте Российской Федерации" от 05.01.92 N 9.
При практическом решении задач обеспечения безопасности предпринимательской деятельности необходимо опираться также и на следующие правовые нормативные акты:
- постановление Правительства РСФСР от 05.12.91 N 35 "О перечне сведений, которые не могут составлять коммерческую тайну";
- "Положение о сертификации средств защиты информации", утвержденное постановлением Правительства Российской Федерации от 26.06.95 N 608 "О сертификации средств защиты информации";
- Положение о государственной системе защиты информации от ИТР и от утечки по техническим каналам, утвержденное постановлением Правительства РФ от 15.09.93 N 912-51;
- "Положение о государственном лицензировании деятельности в области защиты информации", утвержденное совместным решением Гостехкомиссии и ФАПСИ при Президенте Российской Федерации от 27.04.94 N 10.
Успешное и эффективное решение задач обеспечения безопасности организации достигается формированием системы внутренних нормативных актов, инструкций, положений, правил, регламентов и функциональных обязанностей сотрудников структурных подразделений и служб, в том числе и Службы безопасности.
3.1 Концепция разработки службы безопасности организации
Как известно, концепция определяется как система взглядов, идей, целевых установок, пронизанных единым, определяющим замыслом, ведущей мыслью, содержащей постановку и пути решения выявленных проблем. К любой концепции существуют следующие требования:
1) конструктивность - такое требование будет признано реализованным, если в концепции найдет отражение: исходное состояние объекта; состояние объекта, достигнутое в результате реализации концепции; меры, необходимые для достижения сформулированных в концепции целей; средства, необходимые и достаточные для достижения поставленных целей; источники ресурсного обеспечения; механизм реализации концепции, т.е. способы (методы) использования выделенных средств и ресурсов.
2) вписываемость (встроенность) концепции – преобразования какого-либо объекта в систему концепции преобразования взаимосвязанных в единую систему объектов, одним из компонентов которой этот объект является.
3) открытость – разработанная концепция должна давать возможность в ее рамках реагировать на изменение условий реализации концепции и вносить коррективы в реализацию в случае их необходимости.
Вышеуказанные условия устанавливают в качестве обязательного требования включение в структуру концепции следующих позиций:
1) выявление объекта и предмета, определения их сущности, места среди множества других;
2) четкая формулировка роли реализации концепции и задач, находящихся при ее реализации;
3) выделение условий, необходимых и достаточных для реализации концепции, и сопоставление их с реально существующими;
4) определение круга мероприятий, обеспечивающих преобразование объекта реализации концепции, а также путей ее реализации;
5) формулирование критериев успешности мероприятий по разработке концепции и, по оценке результатов ее реализации.
Концепция безопасности предприятия представляет собой официально утвержденный документ, в котором отражена система взглядов, требований и условий организации мер безопасности персонала и собственности предприятия. Примерная структура концепции может выглядеть следующим образом:
1. Описание проблемной ситуации в сфере безопасности организации.
- Перечень потенциальных и реальных угроз безопасности, их классификация.
- Причины и факторы зарождения угроз.
- Негативные последствия угроз для предприятия.
2. Механизм обеспечения безопасности.
- Определение объекта и предмета безопасности предприятия.
- Формулирование политики и стратегии безопасности.
- Принципы обеспечения безопасности.
- Цели обеспечения безопасности.
- Задачи обеспечения безопасности.
- Критерии и показатели безопасности предприятия.
- Создание руководящей структуры управления системой безопасности предприятия.
3. Мероприятия по реализации мер безопасности.
- Формирование подсистем общей системы безопасности предприятия.
- Определение субъектов безопасности предприятия и их роли.
- Расчет средств и определение методов обеспечения безопасности.
- Контроль и оценка процесса реализации концепции.
Необходимо иметь ввиду, что наиболее полное представление о системе безопасности предприятия можно получить после изучения официально принятых документов по концепции безопасности предприятия, комплексной программы обеспечения безопасности предприятия и планов подразделений предприятия по реализации этой программы. Сформированная на научной основе система безопасности предприятия является организационной основой создания ее структурного подразделения - службы безопасности.
3.2 Обязанности сотрудников системы безопасности
Обязанности персонала предприятия по защите информации определяются в коллективном договоре, трудовых договорах, должностных (функциональных) обязанностях, инструкциях, правилах, положениях и других организационно-распорядительных документах. Они должны предусматривать следующие обязательства персонала:
• знать и выполнять требования организационно-распорядительных документов предприятия по защите информации ограниченного доступа;
• знать содержание перечней информации ограниченного доступа, к которой имеет отношение в силу служебных обязанностей; уметь правильно определять наличие и степень конфиденциальности информации ограниченного доступа, используемой им при выполнении должностных обязанностей; своевременно проставлять установленные нормативными правовыми документами отличительные реквизиты на ее носителях;
• знать основы законодательства, устанавливающего ответственность (гражданскую, административную, уголовную) за разглашение информации ограниченного доступа или утрату ее носителей;
• знать правила обращения, разработки, учета, хранения уничтожения носителей информации ограниченного доступа;
• передавать информацию ограниченного доступа другим сотрудникам предприятия, размножать (копировать) носители информации ограниченного доступа, только в порядке, установленном соответствующими инструкциями и с разрешения полномочных должностных лиц;
• производить работы с носителями информации ограниченного доступа только в предназначенных для этого помещениях, с соблюдением мер по защите ее конфиденциальности, установленных соответствующими правилами и инструкциями;
• своевременно передавать размноженные носители информации ограниченного доступа и сдавать не нужные для дальнейшей работы носители информации ограниченного доступа в подразделения, ведущие их учет;
• черновики, перепечатанные и испорченные листы документов, содержащих информацию ограниченного доступа, сдавать для уничтожения в подразделения, ведущие учет таких документов;
• своевременно информировать службу защиты информации или непосредственных начальников о замеченных нарушениях режима обеспечения защиты информации ограниченного доступа, допущенных другими работниками, о неисправностях технических средств или других событиях, которые могут привести к разглашению информации ограниченного доступа;
• пересылать (передавать) носители информации ограниченного доступа контрагентам предприятия и их сотрудникам только в порядке, определенном соответствующими правилами и инструкциями, с разрешения уполномоченных должностных лиц;
• не выносить за пределы предприятия носители информации ограниченного доступа без разрешения уполномоченных должностных лиц;
• не использовать информацию ограниченного доступа в целях, не связанных с выполнением должностных обязанностей, не сообщать ее посторонним, при обращении в другие организации и учреждения, средства массовой информации и т.п.;
• не вести переговоры по незащищенным техническим средствам связи и телекоммуникации, связанные с обсуждением информации ограниченного доступа.
Руководители структурных подразделений предприятия, использующих информацию ограниченного доступа, должны:
• знать требования руководящих и нормативных документов, регламентирующих вопросы обеспечения режима обеспечения защиты информации ограниченного доступа;
• знать фактическое состояние дел по обеспечению защиты информации ограниченного доступа в своем подразделении и организовывать постоянную работу по выявлению возможных каналов ее утечки и их закрытию;
• определять сотрудникам подразделения их задачи и обязанности по защите информации ограниченного доступа;
• требовать от сотрудников подразделения обеспечивать сохранность информации ограниченного доступа и принимать меры по предотвращению случаев ее разглашения;
• принимать меры дисциплинарного воздействия к лицам, допускающим нарушения требований по защите информации ограниченного доступа;
• доводить до подчиненных требования регламентирующих документов по защите информации ограниченного доступа;
• осуществлять контроль исполнения требований регламентирующих документов по защите информации ограниченного доступа;
• постоянно изучать и анализировать все стороны деятельности подразделения с целью принятия эффективных мер закрытия возможных каналов утечки информации ограниченного доступа в процессах разработки, обращения, хранения и рассылки документов, содержащих информацию с учетом решаемых подразделением задач, условий обстановки и реальных возможностей;