Материал: Технология проектирования систем защиты информации в информационно-телекоммуникационных системах. Язов Ю.К
Hierarchy, PDH). В кадре содержится целое число ячеек АТМ. Эффективность упаковки ниже, скорость передачи составляет до 40,704 Мбит/с.
Технология АТМ ориентирована на виртуальное соединение. Пока действует это соединение, данные будут передаваться по одному и тому же пути, определяемому этим соединением. Здесь можно провести аналогию с телефоном: сначала набирается номер, затем удаленный абонент поднимет трубку и тем самым устанавливается соединение и только после этого можно говорить. Виртуальные соединения образуются парой "отправительполучатель" и не могут быть использованы другими узлами. В одном физическом канале может поддерживаться несколько виртуальных соединений (сравните: в Ethernet и Token Ring соединения не устанавливаются). Слово "асинхронный" в названии технологии означает, что ячейки могут предаваться от отправителя к получателю в любое время, а не в определенный промежуток времени (например, при приходе маркера). Сети АТМ поддерживают различные виды трафика (голос, данные, видео и т.д.). В роли передающей среды, по-видимому, будут использоваться оптоволоконные кабели. Адаптер АТМ посылает ячейки в сеть и принимает их из сети, использует служебную информацию (называемую в АТМ сигнализацией) для установления, поддержания в работоспособном состоянии и завершения виртуальных соединений. Важнейшую роль в сети АТМ играет коммутатор, который принимает решение о возможности виртуального соединения с определенными требованиями к качеству обслуживания, без негативного воздействия на другие соединения, следит за трафиком и проверяет выполнение условий, предъявляемых к соединению. Коммутаторы АТМ содержат таблицы коммутации, в которые записываются номера портов
110
и идентификаторы соединений, присутствующие в заголовки каждой ячейки.
Развитие сетевых технологий сопровождалось не только совершенствованием протоколов передачи данных на физическом уровне, но и развитием средств совершенствования архитектуры сетей. Первоначально сети строились по топологии "шина" и "кольцо". При построении сетей по топологии "шина" стали применяться повторители. Возникла задача объединения сетей с различными сетевыми технологиями и появились новые устройства – мосты. Невысокая надежность сетей с топологией "шина", сложность их конфигурирования привела к развитию новой топологии типа "звезда", но при этом необходимо было создать новый тип устройств, так называемые концентраторы. Ознакомление с принципами работы этих устройств крайне важно для проектирования и построения систем защиты информации в ИТКС. В настоящее время наиболее распространенной является архитектура с топологией "звезда". Дело в том, что эта топология обеспечивает относительную независимость работы каждого сегмента сети при относительной дешевизне концентраторов. Если выходит из строя какой-либо сегмент сети, то другие сегменты продолжают функционировать без сбоя. В случае выхода из строя концентратора его легко заменить на новый. С помощью топологии "звезда" обеспечивается безопасное масштабирование сетей. Однако, прежде чем вести речь о масштабировании и о применении соответствующих сетевых устройств, необходимо ознакомиться с основами Модели взаимодействия открытых систем.
111
3.МОДЕЛЬ ВЗАИМОДЕЙСТВИЯ ОТКРЫТЫХ СИСТЕМ
ИСТЕК ПРОТОКОЛОВ TCP/ IP
Все устройства в сети должны общаться на одном языке - передавать данные в соответствии с общеизвестным алгоритмом в формате, который будет "понят" другими устройствами. Самые первые сети вообще были работоспособны только при условии, когда все их компоненты поставлялись одним производителем. Два участника сетевого обмена должны согласовывать между собой уровни и форму электрических сигналов, способ определения длины сообщений, методы контроля сообщений, способы интерпретации информации и т.п. В 1984 г. с целью упорядочения описания принципов взаимодействия устройств в сетях Международная организация по стандартизации (International Organization of Standardization - ISO) предложи-
ла семиуровневую эталонную коммуникационную модель "Взаимодействие открытых систем" (Open System Interconnection - OSI). Модель взаимодействия открытых систем стала основой для разработки стандартов на взаимодействие компьютерных сетей. В этой модели предусматривается 7 уровней взаимодействия, назначение которых приведено в табл.4.
Таблица 4 Уровни взаимодействия открытых систем
Уровень |
Ключе- |
Данные |
Ответственность |
|
вое сло- |
|
|
|
во |
|
|
Приклад- |
Разделе- |
Сооб- |
Предоставляет сетевой сервис |
ной |
ние |
щение |
|
Представ- |
Форма- |
Пакет |
Трансляция данных и файлов |
ления |
тирова- |
|
Шифрование данных |
|
ние |
|
Сжатие данных |
Сеансо- |
Диалог |
Пакет |
Управление сессией |
вый |
|
|
Диалог |
112
|
|
|
Контроль за ошибками |
||
|
|
|
Обработка транзакций |
||
|
|
|
Поддержка вызовов |
удаленных |
|
|
|
|
процедур |
|
|
Транс- |
Надеж- |
Сегмент |
Надежность передачи, гарантиро- |
||
портный |
ность |
Дейта- |
ванная доставка, мультиплексиро- |
||
|
|
грамма |
вание сессий верхнего уровня |
||
|
|
Пакет |
|
|
|
Сетевой |
Дейта- |
Дейта- |
Маршрутизация логических адре- |
||
|
грамма |
грамма |
сов, создание и ведение таблиц |
||
|
|
|
маршрутизации, |
фрагментация и |
|
|
|
|
сборка данных, неориентирован- |
||
|
|
|
ная на соединение и ненадежная |
||
|
|
|
доставка |
|
|
Каналь- |
Кадр |
Кадр, |
Окончательная доставка по физи- |
||
ный |
|
пакет |
ческому адресу устройства, син- |
||
|
|
|
хронизация кадров, доступ к среде |
||
|
|
|
передачи |
|
|
Физиче- |
Биты |
Биты |
Синхронизация битов, сигнализа- |
||
ский |
|
|
ция (аналоговая или цифровая), |
||
|
|
|
электрическая |
и |
механические |
|
|
|
спецификации |
|
|
Модель OSI описывает путь информации через сетевую среду от одной прикладной программы на одном компьютере до другой прикладной программы на другом компьютере. При этом соглашения едины на всех уровнях, от самого низкого уровня передачи битов до самого высокого уровня, определяющего интерпретацию информации. Эти соглашения сформулированы в виде формализованных правил, определяющих формат и последовательность сообщений на каждом уровне, которые называют протоко-
лами. Иерархически организованная совокупность про-
токолов называется стеком коммуникационных про-
токолов. В модели OSI предусмотрено два основных типа протоколов: с установлением соединения перед обменом данными и без предварительного соединения. Последний
113
тип протоколов называют дейтаграммными протоколами (или датаграммными).
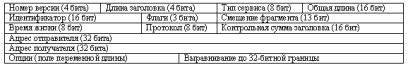
В этой связи следует отметить, что для описания трафика (то есть потока данных или процесса обмена) широко используются две характеристики: единицу данных и способ упаковки. Единицей данных может быть бит, байт, слово, сообщение, блок. Они упаковываются в файлы, пакеты, кадры, ячейки. Дейтаграмма – это блок информации, состоящий из заголовка и поля данных и передаваемый только на основе адресной информации без предварительного соединения с адресатом. Пример заголовка дейтаграммы приведен на рис.11.
Рис.11. Пример заголовка дейтаграммы протокола IP
Рассмотрим кратко назначение уровней модели OSI. Три нижних уровня – физический, канальный и сетевой, - как правило, зависят от сети: соответствующие протоколы тесно связаны с технической реализацией сети
и с используемым коммуникационным оборудованием.
На физическом уровне определяются электрические, механические, функциональные и иные параметры реализации физической связи. Он описывает процесс прохождения сигналов через среду передачи между сетевыми устройствами. Такой средой может быть кабель, витая пара, оптоволокно, радиоканал и т.п. В компьютере физический уровень поддерживается сетевым адаптером (сетевой платой). Технологии изготовления плат опираются на определенные свои стандарты. К таким технологиям отно-
114