Материал: Технология проектирования систем защиты информации в информационно-телекоммуникационных системах. Язов Ю.К
4. КЛАССИФИКАЦИЯ УГРОЗ БЕЗОПАСНОСТИ ИНФОРМАЦИИ В ИНФОРМАЦИОННОТЕЛЕКОММУНИКАЦИОННЫХ СИСТЕМАХ
Защита информации направлена предупреждение возможности возникновения, предотвращение возможности реализации или снижение эффективности воздействия той или иной угрозы безопасности информации. Введение термина «угроза безопасности информации» позволяет объединить одним понятием все возможные негативные условия и факторы, влияющие прямым образом на безопасность информации, то есть на ее целостность, доступность или конфиденциальность.
Под угрозой безопасности информации понимается совокупность условий и факторов, создающих потенциальную или реально существующую опасность, связанную с утечкой информации и/или несанкционированными и/или непреднамеренными воздействиями на нее.
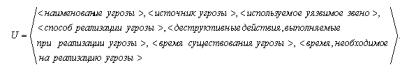
Данное определение недостаточно раскрывает содержание угрозы, то есть то, что входит в описание угрозы. В описание угрозы может входить, в зависимости от решаемых задач ЗИ, семь и более групп характеристик. Формально такое описание представляет собой фрейм из 7 слотов следующего вида:
Некоторые из слотов такого фреймового описания угрозы могут представлять собой фрейм со сложной структурой или отсутствовать. Описание той или иной угрозы может быть при необходимости расширено, то
125
есть добавлены новые слоты. Обязательными слотами описания являются наименование угрозы, источник угрозы, способ реализации угрозы и выполняемое деструктивное действие. Слот описания, касающийся используемого уязвимого звена, иногда выделяют как самостоятельный элемент описания, однако в большинстве случаев уязвимое звено описывается при описании способа реализации угрозы. Как правило, угроза именуется по наименованию деструктивного действия. Две угрозы, отличающиеся хотя бы одним из обязательных элементов описания, считаются разными.
У каждой угрозы, которая возникает вследствие деятельности человека, служб, органов, предприятий или организаций, существует определенный источник. Источник угрозы безопасности информации это субъект, деятельность которого направлена на нанесение ущерба безопасности информации или непреднамеренные действия которого могут привести к нанесению ущерба безопасности информации, или объект, функционирование которого может принести к ущербу безопасности информации на объекте информатизации.
Надо отметить, что понятие «источник угрозы», как правило, не применяют в случае, когда угрозу составляют природные факторы.
Источники угроз безопасности информации раз-
деляют на внешние и внутренние.
Внешний источник – это субъект (физическое лицо, организация, служба иностранного государства и т.п.), не входящий в состав персонала объекта информатизации (то есть не являющийся должностным лицом), деятельность которого направлена на нанесение ущерба безопасности
126
информации, циркулирующей на этом объекте информатизации, или объект (например, высоковольтная линия электропередачи), функционирование которого может принести к ущербу безопасности информации на объекте информатизации
Внутренний источник угрозы – это субъект из состава персонала объекта информатизации, деятельность которого направлена на нанесение ущерба безопасности информации, циркулирующей на этом объекте информатизации и в ИТКС, или непреднамеренные действия которого способствуют нанесению такого ущерба или элемент объекта информатизации (программа, аппаратное средство), функционирование которого может принести к ущербу безопасности информации на этом.
К источникам угроз чаще всего относят: конку-
рентов (конкурирующие организации), разведыватель-
ные службы государств, криминальные структуры, не-
добросовестных партнеров, персонал учреждения (орга-
низации), внешних субъектов (физических лиц), разра-
ботчиков и производители технических средств и про-
граммного обеспечения
Общая технологическая схема выявления угроз при проектировании систем защиты информации сводится к следующему.
127
1.По каждому из существующих потенциально направлений защиты определяется перечень возможных угроз и их источники.
2.Выявляются характеристики возможности появления каждой угрозы, касающиеся вероятности появления угрозы, состава уязвимых звеньев, наличие которых способствует реализации угрозы, состава и характеристик аппаратных, программно-аппаратных и программных средств, необходимых при реализации угрозы, условий, при которых возможно применение этих средств.
3.Оценивается возможность реализации каждой уг-
розы.
4.Оцениваются возможные последствия от реализации каждой угрозы, делаются вывод об опасности и составляется перечень опасных угроз.
Существует большое разнообразие угроз безопасности информации. Для упорядочения представлений об этих угрозах предпринимались неоднократные попытки их классификации. В результате в литературе фигурирует множество различных классификационных схем, как правило, предназначенных для различных практических целей. В данной лекции рассматривается один из возможных вариантов классификации угроз безопасности информации. Классификационная схема угроз безопасности информации приведена на рис. 1416.
Из указанных на схеме требуют некоторого по-
яснения лишь такие виды угроз, как природные (физи-
ческие), техногенные и антропогенные, а также угро-
зы, связанные с несанкционированным доступом.
128
Кприродным(стихийным) угрозам относятся различные природные или физические явления (наводнения, землетрясения, пожары, молнии и т.п.), способные привести к нарушению безопасности информации.
Ктехногенными относятся угрозы, возникающие в процессе функционирования технических средств, способные вызвать нарушение безопасности информации. Среди техногенных угроз следует выделить два класса: угрозы случайного помехового воздействия, связанные с воздействием физических полей, источниками которых являются функционирующие технические средства (входящие в состав объекта информатизации или не входящие в его состав); угрозы сбоя, обусловленные дефектами, отказами технических средств или программного обеспечения ИТКС.
Кантропогенным угрозам относятся угрозы, возникающие в результате непреднамеренных или умышленных действий людей, способные привести к нарушению безопасности информации. Непреднамеренные антропогенные угрозы в свою очередь разделяются на угрозы, обусловленные неправильной организацией защиты информации в ИТКС и ошибками персонала ИТКС. Преднамеренные антропогенные угрозы включают в себя угрозы, возникающие в результате преднамеренных деструктивных действий физических лиц или спецслужб и связанные с диверсионной деятельностью, несанкционированным доступом
кинформации, с ведением разведки, умышленным воздействием на ОИ по физическим полям и т.д.
129