Материал: Технология проектирования систем защиты информации в информационно-телекоммуникационных системах. Язов Ю.К
135
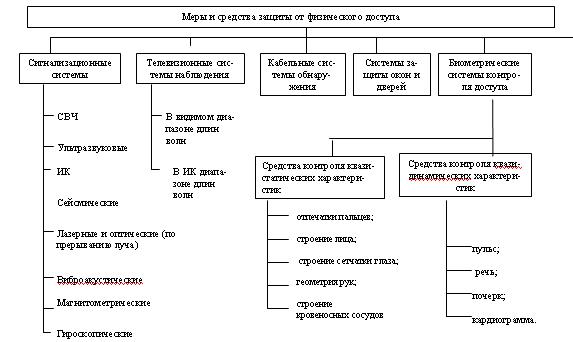
Рис.24. Классификация мер и средств защиты информации от физического доступа
129
2. Средства ограничения и разграничения доступа к программно-аппаратной среде и данным (защиты от НСД с применением программных и программно-
аппаратных средств) включают в себя следующие основные классы средств:
программные и программно-аппаратные средства идентификации и аутентификации;
программные средства администрирования (разграничения полномочий, регистрации и контроля);
программные средства защиты от несанкционированного выполнения стандартных функций (чтения, записи, удаления, копирования, переименования, выполнения); программные средства защиты от программно-
математического воздействия; программные и программно-аппаратные средства
криптографической защиты; программно-аппаратные средства защиты от сете-
вых атак.
На рис.25 эти средства приведены в несколько иной классификации. Это подчеркивает возможность различных классификационных схем для мер и средств защиты информации.
Рассмотрим подробнее каждый из этих классов, кроме защиты информации от сетевых атак и программноматематического воздействия, которые будут рассматриваться в отдельных лекциях.
Программные и программно-аппаратные средства идентификации и аутентификации – это специ-
альные программы или аппаратура с программным обеспечением, предназначенная для идентификации и (или) аутентификации пользователя. Идентификация – это проверка соответствия метки пользователя, технического средства, документа, носителя эталонной метке. Простей-
141
шая идентификация основана на проверке условного имени пользователя. Для этого имеется соответствующая программа проверки имен. Метка может вводиться пользователем или наносится на носитель. В последнем случае применяется специальная программа ввода метки и считывания при попытке работы с носителем. Если нужная метка отсутствует, то система сигнализирует о попытке НСД. В настоящее время такие программы идентификации активно разрабатываются.
Аутентификация – это установление подлинно-
сти пользователя. Одним из первых и на сегодня основ-
ных приемов программной аутентификации является
проверка пользователя по паролю. Соответственно для
этого используются программные и программно-
аппаратные средства паролирования и сверки паролей,
их шифрования и дешифровки. Однако аутентификации
– это и проверка подлинности пакета в трафике обмена
данными в локальных, корпоративных или глобальных
сетях. В сетевых структурах такая проверка особенно
важна и ей уделяют особое внимание. Поэтому средства
защиты информации в информационно - телекоммуни-
142
кационных сетях будут рассматриваться в отдельной
лекции.
Программные средства администрирования – это средства разграничения полномочий, регистрации и контроля, а также оптимизации настройки операционных систем и систем управления базами данных.
Разграничение полномочий – это предоставление субъектам доступа различных прав пользования программными или техническими ресурсами системы, хранимыми или обрабатываемыми данными.
Существует четыре основных способа программного разделения доступа субъектов к совместно используемым объектам:
 разграничение по физической среде доступа, когда субъекты обращаются к физически различным объектам (однотипным устройствам, наборам данных на разных носителях и т.д.).
 разграничение по времени доступа, когда субъекты с различными правами доступа к объекту получают его в различные промежутки времени;
 разграничение в рамках виртуальной среды, когда субъекты получают доступ к совместно используемому объекту под контролем программных средств разграничения доступа, которые моделируют виртуальную операционную среду "один субъект - все объекты", при этом разделение реализуется такими способами как: разделение оригинала объекта, разделение с копированием объекта и т.д.
 разделение на основе криптографии, когда все объекты хранятся в зашифрованном виде, права доступа определяются наличием ключа для расшифровки объекта.
143