Материал: Технология проектирования систем защиты информации в информационно-телекоммуникационных системах. Язов Ю.К
1. ОБОБЩЕННАЯ ТЕХНОЛОГИЧЕСКАЯ СХЕМА ПРОЕКТИРОВАНИЯ СИСТЕМ ЗАЩИТЫ ИНФОРМАЦИИ
1.1. Состав и структура системы защиты информации в телекоммуникационной системе
Целью создания систем защиты информации
(СЗИ) в ИТКС или ИТКС в защищенном исполнении является исключение или существенное затруднение получения злоумышленником защищаемой информа-
ции, обрабатываемой в системе, а также исключение или существенное затруднение несанкционированного и/или непреднамеренного воздействия на защищаемую информацию и ее носители. До недавнего времени ос-
новное внимание уделялось в основном защите инфор-
мации пользователей и в значительно меньшей мере регламентировалась защита так называемой технологи-
ческой информации, то есть информации, от которой зависит устойчивое функционирование самой системы
22
или прикладного программного обеспечения. В настоя-
щее время и технологической информации уделяется
должное внимание, особенно в так называемых ключе-
вых системах информационной и телекоммуникацион-
ной структуры России. К таким системам относятся
системы управления опасными производствами, воз-
душным и железнодорожным транспортом, атомными и
гидроэлектростанциями, нефте- и газокоммуникациями
и т.п. Сегодня, как правило, эти ключевые системы яв-
ляются, по сути, информационно-
телекоммуникационными системами.
В соответствие с указанной выше целью СЗИ в ИТКС создаются в интересах решения триединой задачи: обеспечения целостности, доступности и конфиденциальности информации. В некоторых случаях, особенно для ключевых систем, где циркулирует информация, не составляющая какой-либо тайны, достаточно решать задачи обеспечения только ее целостности, доступности.
Нарушения конфиденциальности целостности и доступности информации возникают в результате реализации угроз безопасности информации. Здесь и далее
23
под угрозой будем понимать совокупность условий и
факторов, которые в случае их реализации могут привести к утечке информации или нарушению ее целости или доступности. Анализ состава и структуры функционирующих ИТКС, их уязвимых звеньев с точки зрения защиты информации, возможных угроз безопасности информации позволяет выделить на сегодня целый ряд направлений защиты ИТКС, а именно:
1.Защиту от физического доступа к критичным с точки зрения защиты информации элементам ИТКС.
2.Защиту информации от утечки по побочным электромагнитным излучениям и наводкам (ПЭМИН).
3.Защиту речевой информации от перехвата из помещений.
4.Защиту информации при передаче по проводным (кабельным) линиям связи.
5.Защиту информации при передаче по каналам радио и радиорелейной, тропосферной, космической связи.
6.Защиту информации от несанкционированного доступа (НСД) с применением программно-аппаратных
ипрограммных средств.
7.Защиту информации от программноматематического воздействия.
8.Защиту информации от непреднамеренных несанкционированных действий пользователей.
9.Защиту информации от преднамеренного или непреднамеренного электромагнитного воздействия.
24
10. Защиту информации от угроз неантропогенного характера (сбоев аппаратуры из-за ненадежности элементов, сбоев электропитания), а также угроз стихийного характера (ударов молний, пожаров, наводнений и т.п.).
Реализация всех этих направлений составляет суть комплексного подхода к защите информации в ИТКС. Именно этот подход закладывается в основу построения систем защиты информации [3-7]. С учетом этого обобщенная схема системы защиты информации в ИТКС может быть представлена в следующем виде (рис.1). Состав средств и подсистем, которые могут включаться в подсистемы защиты от утечки по техническим каналам и от НСД, а также в подсистемы управления защитой информации приведены на рис.2-4.
Подсистемы защиты информации от программноматематических воздействий, как правило, базируются на специальных программных пакетах, реализующих одновременно функции обнаружения вредоносных программ и "лечения" программного обеспечения. При этом, как, правило, могут одновременно выполняться функции блокирования зараженных областей памяти или программных средств. Более подробно об этой подсистеме излагается в разделе 6. Подсистемы защиты информации от перехвата при передаче по каналам связи и от электромагнитных воздействий основаны на применении специальных организационных и технических мер и в данном пособии подробно не рассматриваются. Некоторые аспекты построения подсистем защиты от техногенных угроз раскрываются в разделе 7.
25
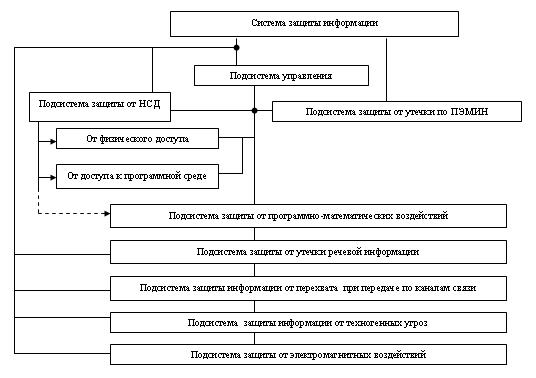
Рис.1. Типовая структура системы защиты информации в информационно-телекоммуникационной системе
15