Материал: Технология проектирования систем защиты информации в информационно-телекоммуникационных системах. Язов Ю.К
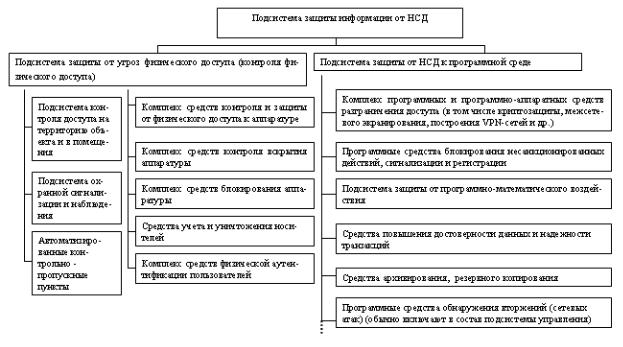
Рис.2. Состав средств и подсистем, включаемых в подсистему защиты информации от несанкционированного доступа
16
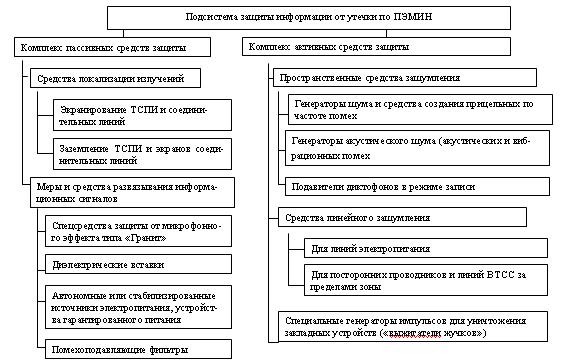
Рис.3. Состав средств, включаемых в подсистему защиты информации от утечки по ПЭМИН
17
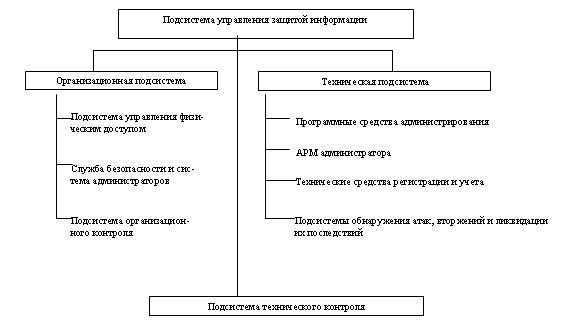
Рис.4. Состав средств и подсистем, включаемых в подсистему управления защитой информации
18
1.2. Основные стадии проектирования систем защиты информации
Проектирование СЗИ для ИТКС или ИТКС в защищенном исполнении включает в себя три стадии (рис.5): предпроектную стадию, стадию разработки проекта СЗИ и стадию ввода в действие СЗИ.
На практике, как правило, имеет место два варианта проектирования СЗИ: для новой ИТКС и для функционирующей в ходе ее модернизации.
Рассмотрим первый из указанных вариантов,
когда СЗИ создается для новой ИТКС. В этом случае проводится так называемое параллельное проектирование СЗИ и ИТКС, то есть уже с момента выработки общего замысла построения ИТКС предусматриваются должные роль и место технических мер защиты информации. Проектирование СЗИ охватывает все этапы создания ИТКС: обоснование требований; разработку технических предложений, эскизное и техническое проектирование; выпуск рабочей документации, изготовление, испытания и сдачу системы заказчику [7]. Обобщенная технологическая схема проектирования СЗИ в этом варианте приведена на рис.6, пояснения по некоторым этапам проектирования даны в табл.1.
Разработка и внедрение вновь создаваемой ИТКС
проводится в соответствии с техническим заданием
(ТЗ). ТЗ на работы по созданию ИТКС является основ-
ным документом, определяющим требования, предъяв-
19
ляемые к ИТКС, порядок ее создания и приемку при
вводе в действие.
Для вновь создаваемых ИТКС ТЗ разрабатывают на систему в целом. Дополнительно могут быть разработаны ТЗ на составные части ИТКС, то есть на подсистемы ИТКС. Поэтому требования по защите информации (ЗИ) при создании ИТКС в защищенном исполнении должны включаться разделом в общее ТЗ на создание ИТКС или могут быть изложены в виде частного ТЗ (ТЗ на составную часть) или дополнения к основному ТЗ на ИТКС.
Порядок утверждения и согласования ТЗ (допол-
нения к основному ТЗ на ИТКС) не должен отличаться
от установленного порядка утверждения и согласования
ТЗ на ИТКС по ГОСТ 34.602.
Основные принципы и положения по созданию и функционированию ИТКС в защищенном исполнении должны соответствовать требованиям ГОСТ 29339, ГОСТ Р 50543, ГОСТ Р 50739, ГОСТ Р 50972. ГОСТ Р 51275, а также в нормативно-методическом документе "Специальные требования и рекомендации по защите конфиденциальной информации (СТР-К)" Важнейшими принципами построения систем защиты являются принципы системности, комплексности, непрерывности защиты, разумной достаточности, гибкости управления, открытости алгоритмов и механизмов защиты, простоты применения защитных мер и средств.
20