Материал: Технология проектирования систем защиты информации в информационно-телекоммуникационных системах. Язов Ю.К
а потому может быть использован в сетях типа ATM, предусматривает управление потоками данных, отсутствующие в L2F, а главное, что он стал общепринятым стандартом, признаваемым всеми производителями). Подобно своим предшественникам этот протокол предусматривает 3 этапа формирования защищенного туннеля:
1.Установление соединения с сервером удаленного доступа локальной сети.
2.Аутентификация пользователя.
3.Конфигурирование криптозащищенного туннеля. Для установления соединения пользователь
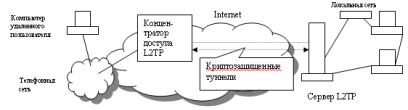
связывается по протоколу РРР с концентратором доступа L2TP, функционирующем на сервере провайдера сети Internet. На этом этапе концентратор может выполнить аутентификацию пользователя от имени провайдера. Далее концентратор определяет IP-адрес сервера L2TP, принадлежащего требуемой локальной сети. Устанавливается сессия по протоколу L2TP. После этого происходит аутентификация пользователе на сервере L2TP, при этом может быть использован любой алгоритм аутентификации, например, CHAP. В случае успешной аутентификации между концентратором и сервером создается криптозащищенный туннель (рис.30).
Рис.30. Схема взаимодействия по протоколу L2TP
251
С помощью управляющих сообщений осуществляется настройка туннеля. Протокол не специфицирует конкретные методы криптозащиты и предусматривает возможность использования различных стандартов шифрования. Однако, если туннель формируется в IP-сетях, то криптозащита должна выполняться в соответствии с протоколом IPSec. В этом случае пакеты L2TP инкапсулируются в UDP-пакеты, которые передаются между концентратором доступа провайдера и сервером локальной сети через IPSec-туннель. Для этого задействуется UDP-порт
1701.
Рассмотрим протоколы для создания VPN на сетевом уровне на примере протокола IPSec. Вообще говоря – это совокупность протоколов. Для протокола версии Ipv4 поддержка протокола IPSec является желательной, а для Ipv6 обязательной. IPSec обеспечивает аутентификацию источника данных, криптографическое закрытие передаваемых пакетов сообщений, проверку их целостности и подлинности после приема, защиту от навязывания повторных сообщений, а также частичную защиту от анализа трафика. В соответствии с протоколом IPSec архитектура средств безопасности информационного обмена включает в себя три уровня. На верхнем уровне находятся следующие протоколы:
-протокол согласования параметров виртуального канала и управления ключами (Internet Security Association Key Management Protocol - ISAKMP), обеспечивающий общее управление защищенным виртуальным соединением, включая согласование используемых алгоритмов криптозащиты, генерацию и распределение ключевой информации;
-протокол аутентифицирующего заголовка (Authentication Header - AH), предусматривающий аутентифика-
252
цию источника данных, проверку их целостности и подлинности после приема, а также защиту от навязывания повторных сообщений;
- протокол инкапсулирующей защиту содержимого
(Encapsulating Security Payload - ESP), обеспечивающий криптографическое закрытие передаваемых пакетов сообщений.
Наличие протоколов АН и ESP обусловлено практикой ограничения экспорта и импорта криптосредств во многих странах. Каждый протокол может использоваться как самостоятельно, так и совместно. Алгоритмы аутентификации и шифрования в протоколах АН и ESP образуют средний уровень архитектуры IPSec. К этому уровню относятся также алгоритмы согласования параметров и управления ключами, применяемые в протоколе ISAKMP. Протоколы АН и ESP не зависят от конкретных криптографических алгоритмов, могут использоваться любые методы аутентификации, типы ключей (симметричные и асимметричные), алгоритмы шифрования и распределения ключей. Например, в каждой стране могут применяться свои алгоритмы, соответствующие национальным стандартам.
Алгоритмическая независимость протоколов АН и ESP требует предварительного согласования набора применяемых алгоритмов и их параметров, поддерживаемых взаимодействующими сторонами. Эту функцию предусматривает протокол ISAKMP, в соответствии с которым при формировании защищенного виртуального канала стороны должны выработать общий контекст безопасности (SA – Security Association) и только затем использовать элементы этого контекста, такие как алгоритмы и ключи.
Роль фундамента в архитектуре IPSec выполняет так называемый домен интерпретации (Domain of Interpre-
253
tation), являющийся по сути базой данных, хранящей сведения об используемых в IPSec протоколах и алгоритмах, их параметрах, протокольных идентификаторах и т.д. В IPSec могут использоваться протоколы и алгоритмы. Которые изначально не разрабатывались для этой архитектуры. Поэтому возникла необходимость в домене интерпретации. Для того чтобы в качестве алгоритмов аутентификации и шифрования в протоколах АН и ESP можно было использовать, алгоритмы, соответствующие национальным стандартам, необходимо как минимум зарегистрировать их
вдомене интерпретации. В настоящее время для протоколов АН и ESP зарегистрировано 2 алгоритма аутентификации и для протокола ESP 7 алгоритмов шифрования. Эти протоколы поддерживают работу в двух режимах:
-туннельном, при котором IP-пакеты защищаются целиком;
-транспортном, обеспечивающем полную защиту только содержимого IP-пакетов.
Основным является туннельный режим. При работе
вэтом режиме каждый обычный IP-пакет помещается целиком в криптозащищенном виде в конверт IPSec, а тот, в свою очередь, инкапсулируется в другой IP-пакет. Туннельный режим обычно реализуют на специально выделенных защитных шлюзах, в роли которых могут выступать маршрутизаторы или межсетевые экраны. Между такими шлюзами и формируются защищенные туннели. После передачи на другую сторону туннеля защищенные IPпакеты "распаковываются" и полученные IP-пакеты передаются компьютерам приемной локальной сети по стандартным правилам.
В транспортном режиме в конверт IPSec в криптозащищенном виде помещается только содержимое исходного IP-пакета и к полученному конверту добавляется ис-
254
ходный IP-заголовок. В этом режиме заголовок IPSec размещается между сетевым (IP) и транспортным (TCP или UDP) заголовками обычного IP-пакета. Транспортный режим быстрее туннельного, разработан для применения на оконечных системах, используется для поддержки удаленных и мобильных пользователей, а также для защиты информационных потоков внутри локальных сетей, на шлюзах для защиты внутренних связей между одноранговыми шлюзами. Это обеспечивает эффективную защиту процесса удаленного управления маршрутизаторами, коммутаторами АТМ, межсетевыми экранами и другими ключевыми компонентами инфраструктуры сети.
Рассмотрим протоколы для создания VPN на сеансовом уровне на примере протокола SSL/TSL (Secure Sockets Layer/Transport Layer Security) или просто SSL, разра-
ботанный корпорацией NetScape. Напомню, что сеансовый уровень модели OSI отвечает за установку логических соединений и управление этими соединениями. Поэтому на данном уровне появляется возможность использования программ - посредников, проверяющих допустимость запрошенных соединений (по аналогии с межсетевыми экранами). Протокол SSL , изначально ориентированный на защиту информационного взаимодействия между клиентом и сервером компьютерной сети, является промышленным протоколом сеансового уровня. Конфиденциальность передаваемых данных обеспечивается за счет их криптографического закрытия, а аутентификация взаимодействующих сторон, а также подлинность и целостность циркулирующей информации – за счет формирования и проверки цифровой подписи.
Ядром протокола SSL является технология комплексного использования асимметричных и симметричных криптосистем. В качестве алгоритмов асимметричного
255