Материал: Технология проектирования систем защиты информации в информационно-телекоммуникационных системах. Язов Ю.К
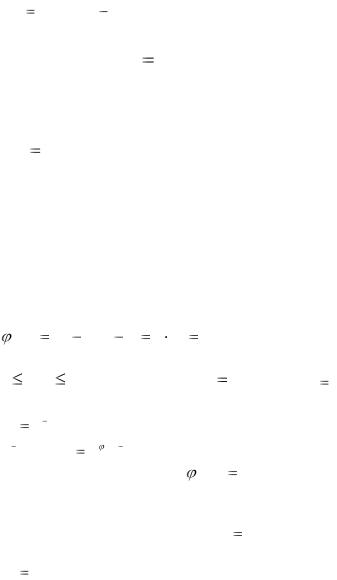
1. Разбивает исходный текст М на блоки, каждый из которых может быть представлен в виде чисел
M i 1,2,3,...N |
1 . |
|
2. Шифрует текст в виде последовательности чи- |
||
сел по формуле |
C |
M Kв (mod N) и отправляет шиф- |
|
i |
i |
рограмму С1 ,C2 .....
Пользователь В, приняв шифрограмму, расшифровывает ее по формуле, используя секретный ключ
M i Cizв (mod N) .
Пример 5. Пусть необходимо зашифровать сообщение: "База". Для наглядности будем использовать небольшие числа. На практике используют очень большие числа (до 200 знаков).
Действия получателя В:
|
1. |
Выбирает числа P=3 и Q=11. |
|
|
||||||
|
2. |
Вычисляет модуль N=PQ=33. |
|
|
||||||
|
3. |
Вычисляет |
значение |
функции |
Эйлера |
|||||
(N) (P |
1)(Q |
1) |
2 10 |
20. |
|
|
|
|
||
|
4. |
Выбирает |
в |
качестве |
открытого |
ключа |
||||
1 |
Kв |
20 и НОД (Kв ,20) |
1 . Пусть K в |
7 . |
|
|||||
|
5. |
Вычисляет |
значение |
секретного |
ключа |
|||||
zв |
7 1 (mod20) . |
Самый |
простой |
путь |
вычисления |
|||||
a 1 (mod k) |
a (k ) |
1 (mod k).В данном |
случае |
надо |
найти |
|||||
значение функции Эйлера |
(20) |
8. Здесь это число цифр |
||||||||
в ряде 1,3,5,7,11,13,17,19, то есть восемь цифр. Далее необходимо возвести 7 в степень 7 и пересчитать полученное
число по модулю 20. То есть 77 |
823543. По модулю 20 |
(остаток от деления на 20) это |
число равно 3. Значит |
zв 3 . |
|
241
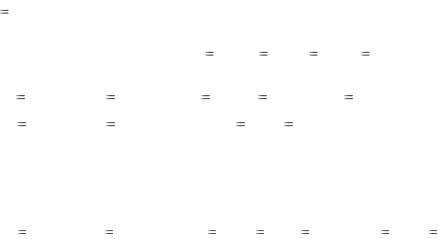
6. Пересылает пользователю А пару чисел N=33 b
K в 7 .
|
|
Пользователь А шифрует сообщение в виде по- |
|||||||
следовательности |
чисел M1 |
2; M 2 |
1; M 3 8; M 4 |
1 |
|||||
по |
|
|
|
|
|
|
формуле |
||
C |
|
27 (mod33) |
128(mod33) |
29;C |
2 |
15 mod(33) |
1; |
||
1 |
|
|
|
|
|
|
|
||
C |
3 |
87 (mod33) |
2097152(mod33) 2;C |
4 |
1. |
|
|||
|
|
|
|
|
|
|
|
||
И пересылает криптограмму ЪАБА.
Пользователь В получив криптограмму, расшифровывает ее секретным ключом zв :
M1 293 (mod33) 24389(mod33) 2; M 2 1; M3 23 (mod33) 8; M 4
Получилось сообщение БАЗА.
Примерно такой же алгоритм шифрования в криптосистеме Полига-Хеллмана.
Необходимо отметить, что быстродействие асимметричных криптосистем в сотни раз меньше быстродействия симметричных криптосистем.
Где же применяются криптосистемы в информационно - телекоммуникационных сетях. Во-первых, если рассмотреть систему угроз, то это, прежде всего, криптозащита от угроз, связанных с НСД. При этом осуществляется защита
- абонентских мест, персональных компьютеров или терминалов клиента;
242
-центров коммутации пакетов, маршрутизаторов, шлюзов и межсетевых экранов;
-корпоративных серверов, локальных серверов и серверов приложений;
-отдельных сегментов сетей.
Защита каждого из приведенных компонентов складывается:
-из исключения НСД к компьютеру со стороны клавиатуры (манипулятора);
-из разграничения доступа к ресурсам компьютера со стороны клавиатуры (манипулятора);
-из исключения доступа к компьютеру со стороны сети;
-из разграничения доступа к ресурсам сети со стороны сети;
-из обеспечения конфиденциальности используемых для защиты криптографических ключей.
Кроме того, необходимо также защитить сеть целиком от проникновения извне и каналы обмена с другими сетями, то есть сам трафик.
Все это достигается разнообразными механизмами. Рассмотрим некоторые основные из них. Прежде всего, это идентификация и аутентификация. Если идентификация – это проверка соответствия предоставляемого пользователем системе идентификатора хотя бы одному из зарегистрированных в этой системе идентификаторов, то аутентификация – проверка подлинности субъекта доступа. При защите каналов реализуется, во-первых, процедура подтверждения подлинности свя-
243
зывающихся субъектов, во-вторых, процедура защиты обмена сообщениями, то есть:
а) получатель должен быть уверен в подлинности источника данных;
б) получатель должен быть уверен в подлинности передаваемых данных;
в) отправитель должен быть уверен в доставке данных получателю;
г) отправитель должен быть уверен в подлинности доставленных данных.
Возможными способами подтверждения подлинности являются:
-предопределенная информация, находящаяся в распоряжении пользователя, то есть пароль, персональный идентификационный номер, соглашение о специальных закодированных фразах;
-элементы аппаратного обеспечения, находящиеся в распоряжении пользователя; то есть ключи, магнитные карточки, микросхемы и т.п.;
-характерные личные особенности пользователя, то есть биометрические и другие данные, прежде всего отпечатки пальцев, тембр голоса, рисунок сетчатки глаза и т.д.
-характерные приемы и черты поведения пользователя в режиме реального времени, то есть особенности динамики и стиль работы на клавиатуре, приемы работы с манипулятором и т.п.;
244
- навыки и знания пользователя, обусловленные образованием, культурой, обучением воспитанием, привычками и т.д.
Простейший прием подтверждения подлинности
– это использование пароля.
Однако, кроме пароля, стороны, вступающие в информационный обмен, нуждаются во взаимной проверке подлинности. Этот процесс взаимной аутентификации обычно выполняется в начале связи. Для этого применяются следующие способы:
-механизм запроса-ответа;
-механизм отметки времени ("временной штем-
пель").
Механизм запроса-ответа состоит в следующем.
Если пользователь хочет быть уверенным, что сообщения, получаемые им от пользователя В не являются ложными, он включает в посылаемое для В сообщение непредсказуемый элемент – запрос Х (например некоторое случайное число). При ответе В должен выполнить над этим элементом некоторую операцию (например, вычислить некоторую функцию f (x) ). Это не-
возможно осуществить заранее, так как неизвестно, какое число отправит А. Получив ответ, пользователь А может быть уверен, что В подлинный. Недостаток этого метода в возможности установления закономерности в вопросах и ответах. Механизм отметки времени подразумевает регистрацию времени для каждого сообщения.
Вэтом случае пользователь может решить, насколько устарело принимаемое сообщения и принять решение не принимать его, поскольку оно может быть ложным.
Вобоих случаях для защиты, как правило, применяют
245