Материал: Технология проектирования систем защиты информации в информационно-телекоммуникационных системах. Язов Ю.К
- дополнительные сведения, полученные путем проведения различных независимых экспертиз.
Процесс квалификационного анализа включает три стадии:
1.Анализ Профиля защиты на предмет его полноты, непротиворечивости, реализуемости и возможности использования в качестве набора требований для анализируемого продукта.
2.Анализ Проекта защиты на предмет его соответствия требованиям Профиля защиты, а также полноты, непротиворечивости, реализуемости и возможности использования в качестве эталона при анализе ИТ-продукта;
3.Анализ ИТ-продукта на предмет соответствия Проекту защиты.
Результатом квалификационного анализа является заключение о том, что проанализированный ИТ-продукт соответствует представленному Проекту защиты.
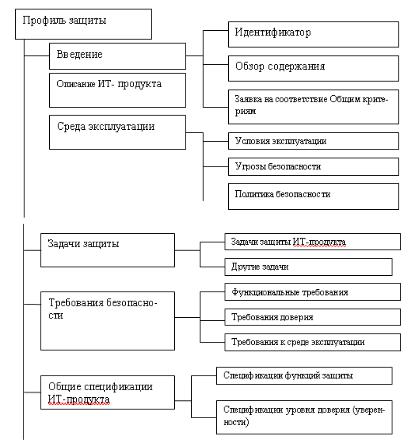
Рассмотрим структуру Профиля защиты (рис.31). Введение одержит информацию, необходимую для
поиска Профиля защиты в библиотеке профилей и включает в себя идентификатор профиля (уникальное имя Профиля для его поиска и ссылок на него) и обзор содержаниякраткую аннотацию, позволяющую сделать вывод о соответствии данного Профиля запросам потребителя.
Описание ИТ-продукта содержит его краткую характеристику, функциональное назначение, принципы работы, методы использования и т.д. Эта информация не подлежит анализу и сертификации, но представляется экспертам для пояснения работы ИТ-продукта.
285
286
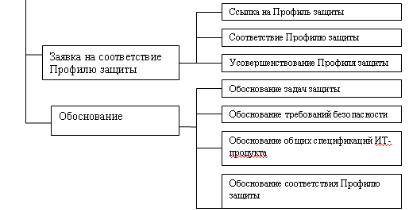
Рис.32. Структура Задания на защиту ("Проекта защиты")
Чтобы результаты оценки были значимы и принимались специалистами, должна быть единая система предъявления требований, что и обеспечивают "Общие критерии".
Наконец, рассмотрим основной аспект "Общих критериев" – требования безопасности, изложенные во второй и третьей части документа. "Общих критериев" разделяют требования безопасности на функциональные требования и требования уверенности.
Функциональные требования регламентируют функционирование обеспечивающих безопасность компонентов ИТ-продукта и определяют возможности средств защиты. Адекватность или уверенность представляет собой характеристику ИТ-продукта, которая показывает, насколько эффективно обеспечивается заявленный уровень безопасности, а также степень реализации средств защиты. Адекватность определяется технологиями, используемыми в процессе проектирования, создания и эксплуатации ИТпродукта. Поэтому требования доверия (уверенности) регламентируют технологию и процесс создания ИТ-
287
продукта, а также необходимость проведения анализа слабых мест защиты.
Следует подчеркнуть, что собственно нормативной базы с требованиям по защите различных информационных систем, как это имеет место в руководящих документах Гостехкомиссии России, "Общие критерии" не содержат. В них также не отражены вопросы защиты информации от утечки по техническим каналам, криптографической защиты и защиты от электромагнитных воздействий. Нет в них и методического обеспечения количественной оценки эффективности защиты.
Во второй части приводится каталог функциональных компонентов для задания в стандартизованном виде функциональных требований для информационных продуктов и систем. Набор функциональных компонентов систематизирован в виде описательных семейств и классов. Эти компоненты должны использоваться для формирования функциональных требований. Всего в "Общих критериях" имеется 11 функциональных классов (табл.15):
1.Аудит безопасности. Аудирование безопасности включает в себя распознавание, регистрацию, хранение и анализ информации, относящейся к системе безопасности.
2.Связь. Обеспечивает гарантию, что передающий информацию не сможет отказаться от посланного сообщения, а принимающий – от его получения.
3.Криптографическая поддержка. Класс содержит семейства, определяющие требования по управлению криптографическими ключами и операциями.
4.Защита данных пользователя. Класс содержит семейства, определяющие требования к функциям безопасности системы и политикам безопасности, относящимся к защите данных пользователя.
288
5.Идентификация и аутентификация. Требования данного класса имеют дело с определением и верификацией подлинности пользователей, определением их полномочий взаимодействовать с системой, а также с правильной привязкой атрибутов безопасности с каждым пользователем.
6.Управление безопасностью. Класс содержит семейства, определяющие требования по управлению атрибутами и данными функциями безопасности, а также по управлению ролями безопасности.
7.Секретность или конфиденциальность работы в системе. Реализация требований данного класса обеспечит защиту подлинности пользователя от раскрытия личности
излоупотреблений его полномочиями другими пользователями.
8.Защита функций безопасности объекта оценки или надежность средств защиты. Содержит семейства функциональных требований, которые относятся к целостности и управлению механизмами, обеспечивающими функции безопасности.
9.Контроль за использованием ресурсов. Класс обеспечивает требования, которые поддерживают доступность требуемых ресурсов, а также обеспечивают защиту в случае блокировки функциональных возможностей, вызванных отказами системы.
10.Контроль доступа к системе. Класс определяет функциональные требования по идентификации и аутентификации для контроля над установленным сеансом пользователя.
11.Прямое взаимодействие или надежный путь/ канал. Класс обеспечивает требования: - для надежного коммуникационного пути между пользователем и функциями
289