Курсовая работа (т): Високорівневе управління каналом передачі даних
Високорівневе управління каналом передачі даних
Зміст
Вступ
Поняття мережі
Основна ідея однорангової мережі
Основна ідея мережі з виділеним сервером
Аналіз обох типів мереж і співставлення доцільності їхнього використання
Загальна характеристика та історія створення Ethernet
Тенденції розвитку архітектури Ethernet
Опис топологій локальних мереж
Топологія загальна шина
Кільцева топологія
Мережева операційна система WindowsServer
Задача фізичної передачі даних по лініям зв’язку
Взаємодія двох комп'ютерів
Схема взаємодії комп'ютерів
Проблеми передачі даних у мережі
Стандартизація в LAN
Метод множинного доступу з контролем несучої й виявленням конфліктів (МДКН/ВК)
CSMA/CD
Трансівер - це частина мережного адаптера
Алгоритм доступу за методом МДКН/ВК
Характеристика рівня управління логічним каналом
Структура кадрів LLC
Структура кадрів Ethernet
Висновок
Список використаної літератури
Вступ
Розглянемо що собою являє комп’ютерна мережа - це спільне підключення багатьох окремих комп’ютерів (робочих станцій) до єдиного каналу передачі даних.
При об'єднанні персональних комп'ютерів в мережу у вигляді внутрішньої виробничої обчислювальної мережі отримуються такі переваги, як:
Розподіл ресурсів дозволяє ощадливо використовувати ресурси, наприклад, керувати периферійними пристроями, такими як лазерні друкувальні пристрої, з усіх приєднаних робочих станцій.
Розподіл даних надає можливість доступу і керування базами даних з периферійних робочих місць, які потребують інформацію.
Розподіл програмних засобів надає можливість одночасного використання централізованих, раніше встановлених програмних засобів.
Розподіл ресурсів процесора: при розподілі ресурсів процесора можливе використання обчислювальних потужностей для обробки даних іншими системами, що входять у мережу.
Режим багатьох користувачів: пристрої системи сприяють одночасному використанню централізованих прикладних програмних засобів, раніше встановлених і керованих.
Комп’ютери можна використовувати по різному - або як окремий комп’ютер, або як складову більш чи менш великої автоматизованої інформаційної системи (АІС).
АІС складаються з чотирьох видів забезпечення: апаратного, програмного, інформаційного і організаційного.
Апаратне забезпечення - це комплекс апаратних засобів, які працюють в АІС.
Програмне забезпечення - це комплекс програмних засобів, які працюють в АІС.
Інформаційне забезпечення - це сукупність інформаційних ресурсів в АІС.
Організаційне забезпечення - це комплекс заходів по впровадженню і підтримці функціонування АІС.
Для створення мережі потрібно поєднати в єдине ціле комп’ютери, мережеве обладнання (апаратне забезпечення) та мережеве системне програмне забезпечення. Для створення АІС на основі мережі потрібно додати прикладне ПЗ, інформаційне та організаційне забезпечення.
передача комп'ютерна мережа канал
Поняття мережі
В загальному випадку мережею можна назвати об’єднання деякої кількості комп’ютерів до єдиного каналу передачі даних за допомогою фізичного з’єднання.
Персональні комп’ютери, об’єднані в мережу мають ряд переваг над окремими робочими станціями, що не мають доступу до мережі. До таких переваг належать:
Розподіл даних надає можливість доступу і керування базами даних з периферійних робочих місць, які потребують інформацію.
Розподіл програмних засобів засобів надає можливість одночасного використання централізованих, раніше встановлених програмних засобів декількома комп’ютерами одночасно.
Розподіл ресурсів процесора: при розподілі ресурсів процесора можливе використання обчислювальних потужностей для обробки даних іншими системами, що входять у мережу. Ця можливість полягає в тому, що на наявні ресурси не "накидаються" миттєво, а тільки лише через спеціальний процесор, доступний для кожної робочої станції.
Режим багатьох користувачів: пристрої, системи сприяють одночасному використанню централізованих прикладних програмних засобів, раніше встановлених і керованих, наприклад, якщо користувач системи працює з іншим завданням, то поточна робота відсувається на задній план.
Електронна пошта: за допомогою електронної
пошти відбувається інтерактивний обмін інформацією між робочою станцією й іншими
станціями, встановленими в обчислювальній мережі.
Основна ідея однорангової мережі
Комп'ютери в одноранговій мережі можуть виступати як у ролі клієнтів, так і в ролі серверів. Оскільки всі комп'ютери в цій мережі рівноправні, однорангові мережі не мають централізованого керування розподілу ресурсів.
Будь-який комп'ютер може розподіляти свої ресурси з будь-яким комп'ютером у тій же мережі. Кожен користувач в одноранговій мережі є одночасно і мережевим адміністратором. Це означає, що кожен користувач у мережі керує доступом до ресурсів, розташованим на його комп'ютері. Кожен користувач також вирішує, дати іншим користувачем доступ до своїх ресурсів через звичайний запит або захистити ці ресурси паролем.
Основна ідея мережі з виділеним сервером
Сервери орієнтовані на те, щоб обробляти численні запити на ресурси швидко й ефективно. Сервери звичайно виділені для обслуговування мережевих запитів клієнтів. На додаток фізична безпека - доступ до самої машини - є ключовим компонентом мережної безпеки.
Мережі з виділеним сервером також надають централізовану перевірку облікових записів користувачів і паролів. Користувачу необхідно знати пароль для безпосереднього входу в мережу.
Аналіз обох типів мереж і співставлення доцільності їхнього використання
На відміну від однорангової мережі, мережа з виділеним сервером звичайно вимагає тільки один пароль для доступу до самої мережі, що безсумнівно полегшує роботу з мережею працівнику офісу, якому не потрібно забивати голову різними паролями.
Людині, що погано знає комп'ютер, і усе, що з ним пов'язане, працювати в одноранговій мережі небагато складніше, тому що, щоб захистити деякі свої ресурси необхідно для цього виконати ряд дій на комп'ютері, що вимагає хоча не великого але все-таки якогось знання.
Крім того, мережеві ресурси типу файлів і принтерів легше знайти, тому що вони розташовані на визначеному сервері, а не на якомусь комп'ютері, що ще треба знайти і якщо він захищений знати до нього пароль (однорангова мережа).
Мережі з виділеним сервером краще масштабуються - у порівнянні з одноранговими мережами. Із збільшенням кількості комп'ютерів однорангова мережа починає "гальмувати", а також стає некерованою.
Якщо говорити про недоліки мереж з виділеним сервером, то необхідно сказати, що в такій мережі несправність сервера може зробити мережу непрацездатною. Такі мережі вимагають кваліфікованих людей (мережевий адміністратор). Вимагаються також досить великі витрати на програмне забезпечення сервера.
Усе це робить мережу з виділеним сервером досить коштовною. Тому якщо фірма не може виділити велику суму на мережу, тоді, звичайно, кращим рішенням буде прокладка однорангової мережі, що безумовно зменшить витрати на мережу, тому що відпадає необхідність в програмному забезпеченні серверу і не треба тримати нікого, хто б обслуговував мережу. Цей тип добре підходить для офісів, що не планує збільшувати число комп'ютерів, а також для мереж з кількістю комп'ютерів не більше десяти.
Однак, для солідної фірми, де цінується швидкість
і оперативність, гарним варіантом є прокладка мережі з виділеним сервером. Ці
мережі неважко масштабувати, у мережах з виділеним серверам легше працювати
персоналу офісу. У людей не буде виникати такої проблеми, як
"гальмування" комп'ютера у випадках, якщо хтось вирішив скористатися
вашими ресурсами або вашим принтером.
Загальна характеристика та історія створення Ethernet
ЛМ Ethernet найпростіше можна визначити як шинну мережу з МДКН/ВК. Вона проста, дешева, надійна та ефективна, має високу швидкість передавання даних і завдяки цьому стала найпоширенішою.
Деякі комп'ютери, наприклад ІВМ РS/1, а також потужні робочі станції Apollo (Неwlett-Расkard), Sun та інші вже мають адаптер Ethernet у стандартній конфігурації. У деяких розробках адаптер Ethernet починають інтегрувати з материнською платою.
Перший лабораторний варіант Ethernet розробила фірма Хеrох (відділення в Пало-Альто) ще в 1975 р. У 1980 р. Хеrох, DЕС та Intel опублікували специфікацію Ethernet, яка охоплювала фізичний та канальний (МАС) рівні протоколу.
Сьогодні мережа Ethernet схарактеризована в стандартах ІЕЕЕ-802.3 та ЕСМА-82. Завдяки простоті, дешевості, здатності до масштабування Ethernet є лідером серед інших типів локальних мереж. Ця технологія продемонструвала значний потенціал розвитку та стала основою для технологій комутованого Ethernet, Fast Ethernet та Gigabit Ethernet.
Тенденції розвитку архітектури Ethernet
Сьогодні архітектура Ethernet - найпоширеніша в організації ЛМ. Така мережа проста в організації та експлуатації.
Суттєві недоліки мереж Ethernet такі: нема гарантованої тривалості передавання кадру, невелика перепускна здатність при високих навантаженнях (в Ethernet-мережах реальна перепускна здатність не перевищує 50-60% від максимальної). Тому для організації магістральних ЛМ з високим трафіком доцільніше використовувати архітектуру FDDI, яка дає змогу виділити до 85%перепускної здатності каналу на передавання інформації користувача, а ціна її ненабагато вища від аналогічних за функціями комутованих мереж Ethernet.
Однак, незважаючи на недоліки, Ethernet-технологія завдяки простоті ідеальна для невеликих та середніх мереж. Власне для Ethernet-мереж сьогодні активно розвивають технології комутації локальних мереж та віртуальних ЛМ, що дає змогу зняти обмеження Ethernet щодо перепускної здатності.
Крім того, широко застосовують і технології швидких Ethernet та подібних мереж. Поступово мережа Ethernet завдяки оптимальному співвідношенню вартість/продуктивність та простоті стає головним стандартом для локальних мереж.
Опис топологій локальних мереж
Спосіб об'єднання комп'ютерів між собою в мережі називають топологією. Топологія - це фізичне розташування комп’ютерів, кабелів та інших мережевих компонентів. Розрізняють три найбільш розповсюджені мережні топології, що використовують і для однорангових мереж, і для мереж з виділеним файлом-сервером.
Це так називані шинна, кільцева і зіркоподібна структури. Топологія визначає ряд вимог:
спосіб прокладання кабелю;
способи та методи взаємодії комп’ютерів.
Базові топології - це три топології, що мають
суттєві відмінності між собою.
Топологія зірка
Концепція топології мережі у виді зірки прийшла з області великих ЕОМ, у якій головна машина одержує й обробляє всі дані з периферійних пристроїв як активний вузол обробки даних. Цей принцип застосовується в системах передачі даних, наприклад, в електронній пошті RELCOM.
Вся інформація між двома периферійними
робітниками місцями проходить через центральний вузол обчислювальної мережі.
Пропускна здатність мережі визначається обчислювальною потужністю вузла і
гарантується для кожної робочої станції. Колізій (зіткнень) даних не виникає.
Кабельне з'єднання просте, тому що кожна робоча станція зв'язана з вузлом.
Витрати на прокладку кабелів високі, особливо коли центральний вузол
географічно розташований не в центрі топології. Приклад цієї топології
показаний на рисунку 2.1
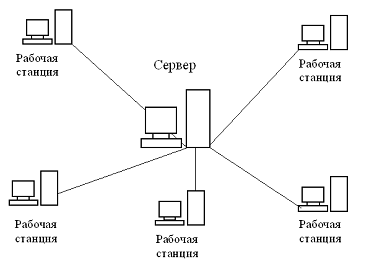
Рисунок 2.1. Зіркова топологія
Топологія загальна шина
Топологія загальна шина передбачає використання одного кабеля до якого підключаються всі ПК. Інформація при цьому передається кожному ПК почергово. Перевагою її є менша протяжність кабелю ніж у зірки і більш висока надійність, оскільки вихід з ладу окремої станції не впливає на роботу мережі.
Недоліком є та що обрив основного кабелю
приводить до повної зупинки мережі. Другим недоліком є слабка захищеність
інформації оскільки повідомлення що посилається одним ПК меже бути сприйняте
будь-яким іншим ПК. Приклад цієї топології показано на рисунку 2.2.
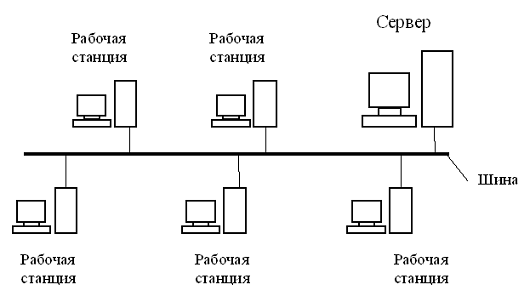
Рисунок 1.2 Топологія шина
Кільцева топологія
Кільцева топологія передбачає передавання даних
від одного ПК до іншого по естафеті. Якщо ПК отримує дані які йому не належать
то він передає їх далі. Перевагою кільцевої топології є висока надійність,
оскільки до кожного ПК є два шляхи доступу. Недоліком цієї топології є більш
висока протяжність кабелю і низька швидкодія в порівнянні з топологією зірка.
Приклад цієї топології показаний на рисунку 2.3.
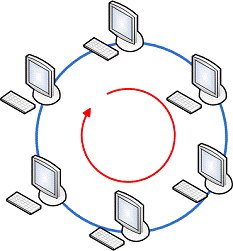
Рисунок 2. Топологія кільце
Мережева операційна система WindowsServer
Так як дана мережа є одноранговою і непотрібно високого інформаційного захисту використаємо мережеву операційну систему Windows. Для того щоб налаштувати комп’ютерну мережу програмним шляхом потрібно встановити наступне:
У Windows є інтегрована автоматична підтримка клієнтів двох типів: клієнта для Microsoft-мереж і клієнта для Novell-мереж.
Для того щоб встановити клієнта необхідно виконати наступні дії:
В папці "Панель керування" двічі клікнути на об’єкті "Мережа".
На вкладці "Конфігурація" натиснути "Добавити".
В списку вибору двічі клікнути на елементі "Клієнт".
В полі списку "Виготовлювачі" обрати виготовлювача обладнання, після чого в полі списку "Клієнти мережі" - потрібного клієнта і натиснути "ОК".
Для того щоб зробити конфігурації клієнта необхідно виконати наступні дії: В папці "панель керування" двічі клікнути на об’єкті "Мережа".
На вкладці "Конфігурація" вибрати клієнта, який конфігурується і клікнути на командній кнопці "Властивості". На вкладках відкритого діалогового вікна виконати необхідні установки і підтвердити їх натискуванням "ОК". Під Windows немає необхідності ручного встановлення драйверів мережевих плат, оскільки нові компоненти розпізнаються і встановлюються автоматично якщо пристрій виконаний у відповідності до стандарту Windows Plug and Play.
Якщо деякі параметри пристроїв, наприклад І/О порт або IRQ були змінені користувачем або програмою, то диспетчер пристроїв ці пристрої не розпізнає.
Для того щоб встановити драйвер мережевої плати необхідно:
В папці "Панель керування" двічі клікнути на об’єкті "Мережа". На вкладці "Конфігурація" натиснути "Добавити". В списку вибору двічі клікнути на елементі "Мережева плата".
В полі списку "Виготовлювачі" обрати виготовлювача обладнання, після чого в полі списку "Мережеві плати" - модель пристрою і натиснути "ОК".
Для того щоб зробити конфігурацію мережевої плати необхідно:
В папці "Панель керування" двічі клікнути на об’єкті "Мережа".
На вкладці "Конфігурація" вибрати конфігуровану мережеву плату і натиснути кнопку "Властивості". На окремих вкладках діалогового вікна "Властивості" виконати необхідні установки параметрів і натиснути "ОК".
Протокол інформаційного обміну - це форма подання інформації, з дотриманням правил якого комп’ютери здійснюють інфообмін в мережі. Для коректної роботи всі комп’ютери повинні використовувати однакові протоколи.