Дипломная работа: Автоматизация учёта посещений клиентов в ГБУ ЕИРЦ города Москвы
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
46
недостаточное определение свойств проектируемой системы, которые
требуются для решения задачи;
неверный выбор процессов автоматизации.
Последствиями этих рисков может стать необходимость доработки системы,
выявленная на этапе эксплуатации, что повлечет за собой дополнительные
финансовые затраты.
Предотвратить перечисленные риски возможно с помощью применения
CASE-средств при моделировании бизнес-процессов на этапе выявления требований
пользователей.
Основным риском этапа анализа является неправильное определение функций
системы. Последствием этого риска может стать неправильный выбор способа
приобретения системы. Предотвращение риска возможно с помощью проведения
тщательного анализа всех способов приобретения системы. Если риск все-таки
осуществился, необходимо провести повторный анализ вариантов приобретения
системы.
Рассмотрим риски этапа проектирования системы. Одним из рисков этого
этапа является разработка неэффективного плана-графика проекта, которое
заключается в использовании лишних ресурсов или в дефиците ресурсов. Этот риск
является финансовым, его устранение возможно с помощью использования
программного обеспечения, автоматизирующего процесс планирования проекта по
разработке системы (например, MS Project). Повторное появление этого риска
устраняется с помощью повторной корректировкой плана-графика работ.
Рисками этапа разработки информационного обеспечения задачи являются
разработка неправильной информационной модели и неудобных для пользователя
прототипов экранных форм. Этот риск можно предотвратить с помощью
согласования прототипов экранных форм с пользователями системы. Устранение
риска осуществляется при помощи доработки экранных форм.
На этапе разработки системы основным риском является некорректная
разработка программного обеспечения. Этот риск устраняется на этапе согласования
технического задания. Каждый раздел технического задания должен быть разъяснен
заказчику и только после полного согласования технического задания стоит
приступать к разработке системы.
47
На этапе внедрения существует риск некорректного тестирования
технического обеспечения программных модулей. Этот риск предотвращается с
помощью использования лицензионного стендового оборудования, а его устранение
осуществляется с помощью дополнительного процессе тестирования.
Рисками этапа интеграции являются поломка оборудования, моральное
устаревание программного обеспечения и программных средств. Поломку
оборудования можно предотвратить при помощи регулярного мониторинга
состояния оборудования. Риск морального устаревания можно предотвратить с
помощью гибко разработанной системы и своевременного осуществления
доработки программной архитектуры системы.
2.1.3. Организационно-правовые и программно-аппаратные средства обеспечения
информационной безопасности и защиты информации
Опишем комплекс мер, которые предназначены для обеспечения
информационной безопасности проектируемой системы. В комплекс
организационных мер обеспечения информационной безопасности входит
разграничение доступа. Для того, чтобы определить правила разграничения доступа,
выделим группы пользователей, которые будут работать с разрабатываемой
системой:
1. Специалист по работе с населением.
2. Администратор.
Затем составим список разделов системы и опишем права доступа для каждой
категории пользователей. Права доступа представлены в таблице 7.
Таблица 7
Разграничение прав доступа
Раздел
Администратор
Специалист по работе с
населением
Справочник
Создание, изменение,
удаление
Создание, изменение
Документ
Создание, изменение,
удаление
Создание, изменение
Отчет
Создание
Создание
Для каждого пользователя системы необходима процедура авторизации для
защиты от внутренних угроз информационной безопасности. Ежеквартально
48
система должно запрашивать изменение пароля при авторизации для каждого
пользователя, при этом необходимо осуществлять проверку того, не ввел ли
пользователь пароль, который уже им использовался для доступа к системе.
Для защиты от внешних угроз необходимо хранение паролей в
зашифрованном виде и обеспечить надежность каналов связи для того, чтобы
избежать перехвата информации [14].
Для обеспечения информационной безопасности в организации уже
используются следующие программно-аппаратные методы зашиты: антивирусное
ПО «Nod32», которое включает в свой состав брандмауэр.
Также необходимо обеспечить следующие механизмы обеспечения
информационной безопасности [11]:
защиту базы данных;
систему резервного копирования.
Защита базы данных обеспечивается использованием алгоритмов
шифрования данных. Резервное копирование осуществляется созданием резервных
копий системы лицом, ответственным за обеспечение информационной
безопасности.
Защиту от хищения данных злоумышленниками обеспечивает пропускная
система контроля доступа в служебные помещения организации. Защита от порчи
данных регламентируется Политикой информационной безопасности, которая
принята в организации.
2.2. Информационное обеспечение задачи
2.2.1. Информационная модель и её описание
Для разработки информационной модели необходимо осуществить
моделирование нового варианта организации информационной системы предметной
области, в которую входят [12]:
полный состав информации, которая необходима для решения
комплекса задач;
отражение этой информации на всех типах носителей;
49
описание процесса преобразования информации, от получения
первичной переменной и условно-постоянной информации, и заканчивая
получением файлов с результатной информацией и выдачей ее пользователю;
состав исходных первичных документов и распределение их по
задачам;
источники и способы получения первичной информации;
состав файлов с первичной, условно-постоянной, промежуточной и
результатной информацией;
информационная потребность для каждой задачи комплекса;
адресаты выдачи и получения результатной информации.
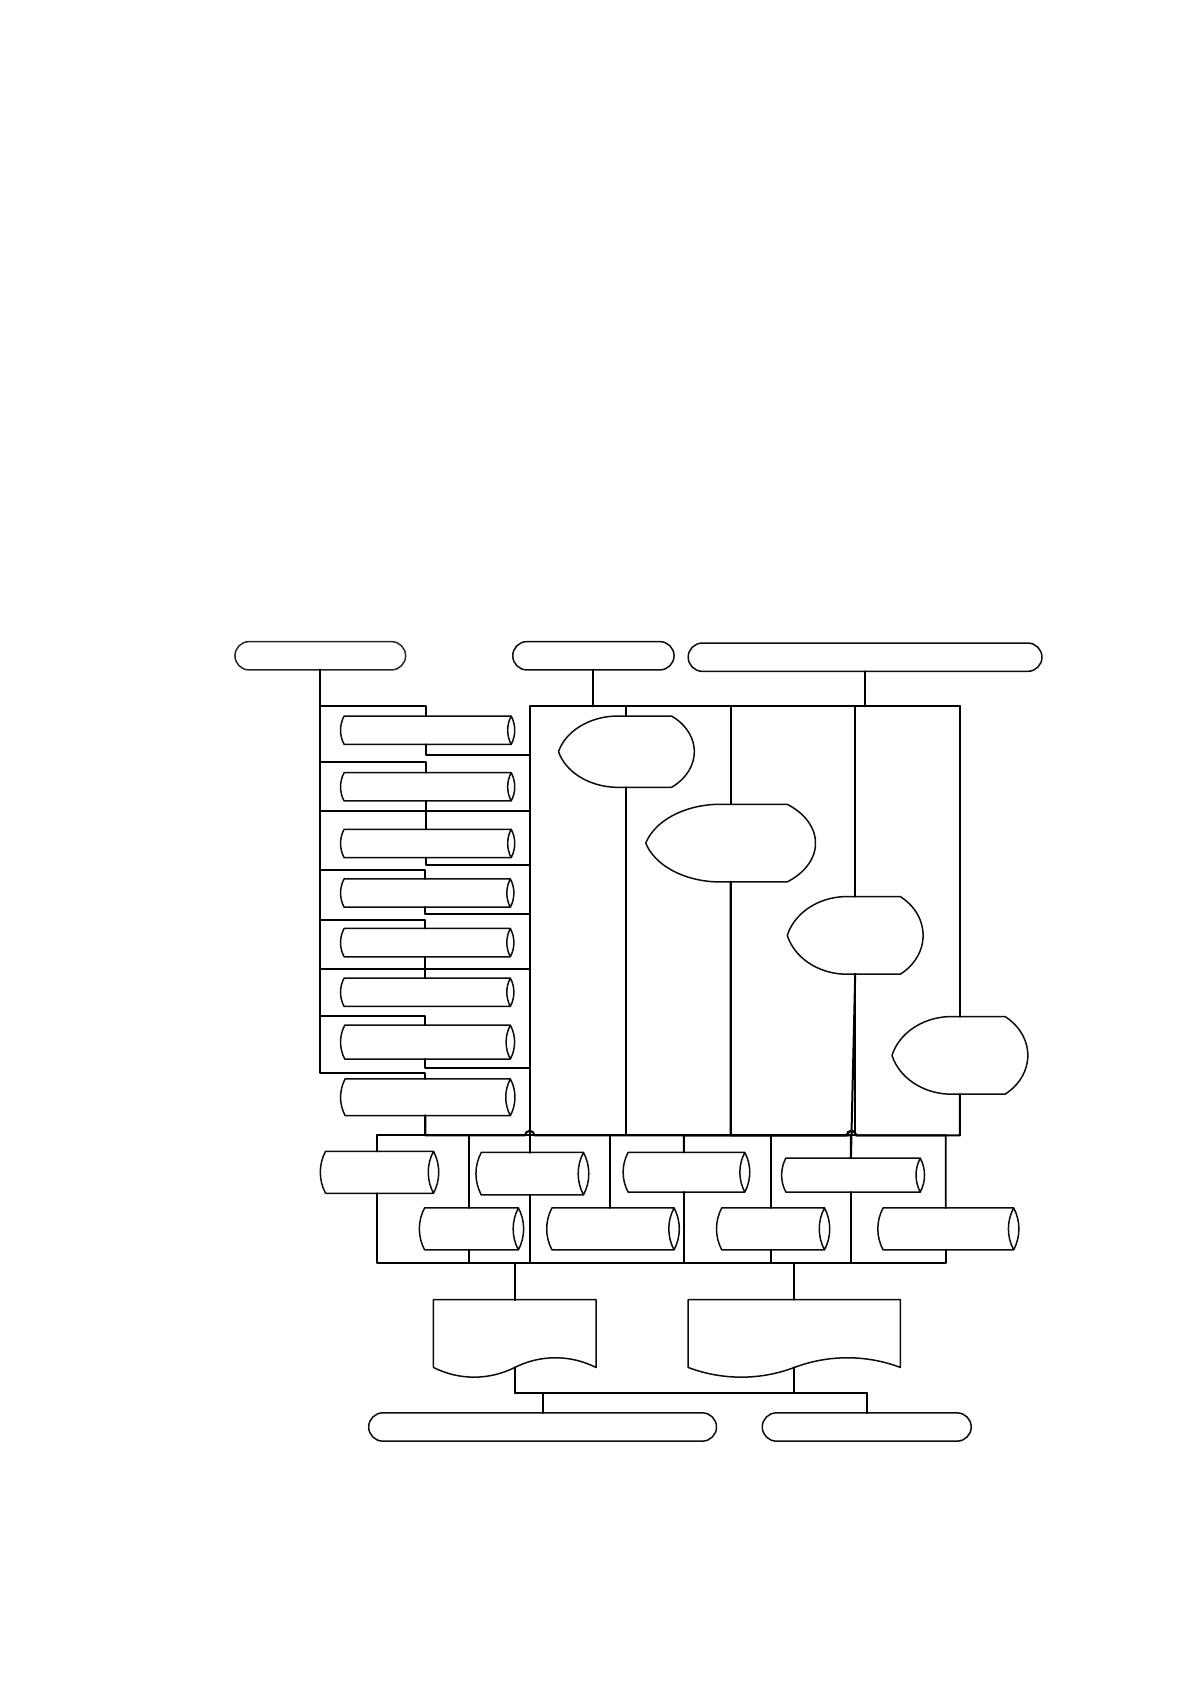
На рисунке 13 представлена информационная модель.
ИС
Спр «Клиент»
Спр «Услуга»
Спр «Сотрудник»
Администратор
Форма
документа
Т «Договор»
Специалист по работе с населением
Т «Объект»
Т «Посещение»
Т «Журнал
посещений»
Т «Позиция
журнала»
Специалист по работе с населением
Форма
справочника
Форма
прайс-
листа
Форма
журнала
посещений
Т «Журнал
по сещений»*
Т «Позиция
журнала»*
Т
«Посещение»*
Т «Объект» *
Т «Договор»*
Спр
«Сотрудник»*
Спр «Услуга»*
Спр
«Клиент»*
Журнал
посещений
Руководитель
Отчет о результатах
работы отдела
Рисунок 13. Информационная модель
Администратор системы заполняет справочники и данные о договорах жилого
найма. В результате работы с клиентом оформляется обращение и ведется учет
50
результатов его обработки. Для учета посещений клиента используется таблица
«Посещение». Данные о посещениях организации хранятся в таблицах «Журнал
посещений» и «Позиция журнала».
2.2.2. Характеристика нормативно-справочной, входной и оперативной
информации
Дадим описание составу входных документов, файлов и справочников. В
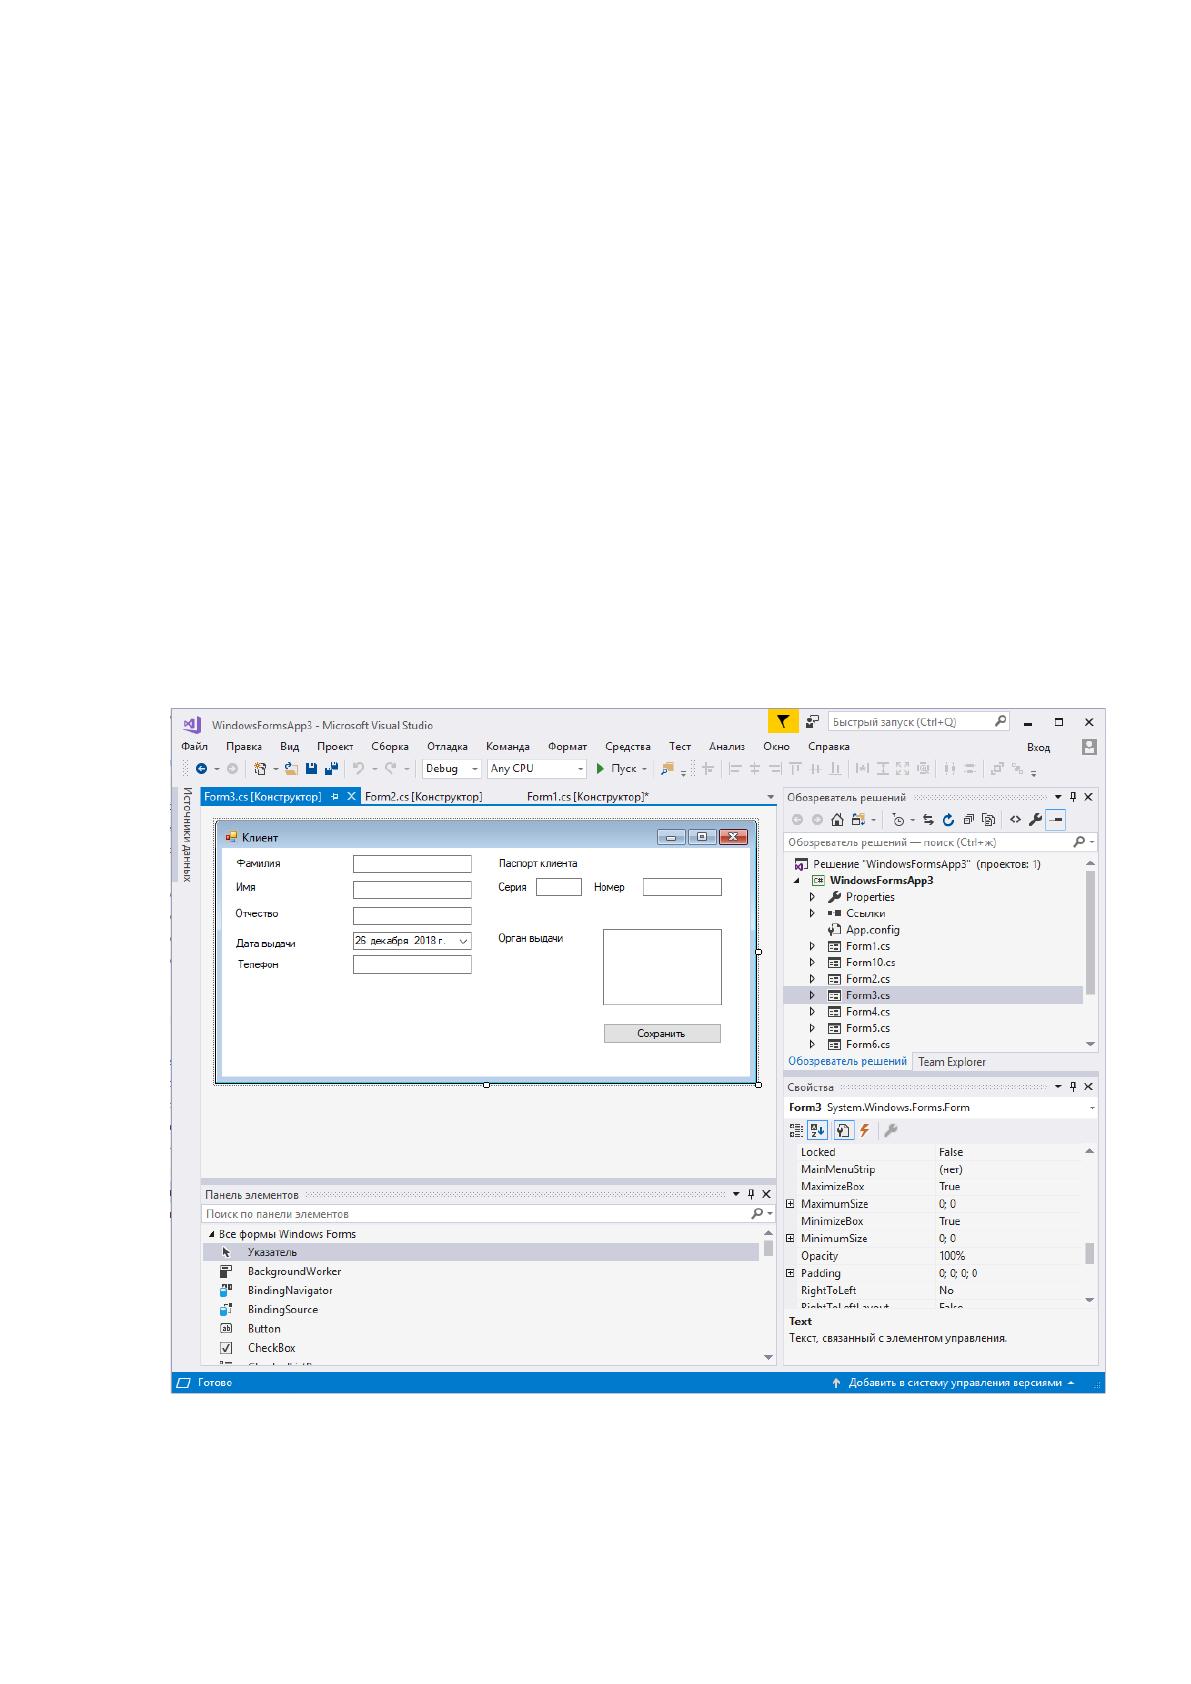
рассматриваемой задаче входным документом является паспорт клиента. Паспорт
клиента используется для идентификации собственника объекта недвижимости.
Паспорт имеет унифицированную форму, в связи с чем не требуется оригинальное
проектирование формы паспорта. Макет формы ввода паспортных данных клиента
представлен на рисунке 14.
Рисунок 14. Макет формы паспорта клиента
В разрабатываемой системе используются следующие справочники:
1. Сотрудник – содержит перечень всех сотрудников компании. Экранная
форма справочника представлена на рисунке 15.
Источник: https://baza.diplomsite.ru/previewfile/2479