Материал: Гинодман От первых вирусов до целевых атак 2014

80 |
Kaspersky Lab. |
Educational Programs Department |
|
|
|
•перехват cookie-файлов и паролей в браузере;
•сбор и отправку злоумышленникам данных по конфигурации системы;
•заражение USB-носителей модулем, предназначенным для кражи данных;
•создание списков содержимого системных накопителей и папок;
•кражу данных, необходимых для доступа к учетным записям различных банковских систем, действующих на Ближнем Востоке;
•перехват данных по учетным записям в социальных сетях, почтовым сервисам и системам мгновенного обмена сообщениями.
Как видно из рис. 4.8, большинство модулей вредоносного комплекса названо именами известных математиков – Гаусса, Лагранжа, Гёделя, Тэйлора. Модуль под
названием Gauss – наиболее важный элемент вредоносной системы, поскольку в нем реализованы возможности, связанные с кражей банковских данных, поэтому весь вредоносный комплекс также был назван по имени этого компонента.
Таинственный вирус Wiper
Вапреле 2012 года было опубликовано несколько сообщений о таинственной атаке с использованием вредоносного ПО, которая привела к отказу компьютерных систем в компаниях по всему Ирану.
Внескольких статьях говорилось, что ответственность за атаки лежит на виру-
се под названием Wiper (в переводе − чистильщик). Однако не было найдено ни одного образца вредоносной программы, использованной в этих атаках, что заставило
многих усомниться в точности сведений, содержащихся в этих сообщениях.
После этих инцидентов Международный союз электросвязи (МСЭ) обратился к «Лаборатории Касперского» с просьбой провести расследование данных инцидентов
и определить потенциальные деструктивные последствия активности этого нового
вредоносного ПО.
В процессе расследования таинственной апрельской вредоносной атаки экс-
пертам «Лаборатории Касперского» удалось получить и проанализировать образы
нескольких жестких дисков, атакованных Wiper. Теперь можно с уверенностью
утверждать, что инциденты действительно имели место, и что вредоносная про-
грамма, использованная в этих атаках, существовала в апреле 2012 года. Кроме то-
го, стало известно о нескольких очень похожих инцидентах, имевших место с декабря 2011 года.
Создатели Wiper сделали все возможное, чтобы уничтожить абсолютно все
данные, которые можно было бы использовать для анализа инцидентов. Поэтому в
каждом из случаев, которые были проанализированы, после активации Wiper от
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/
Kaspersky Lab. |
81 |
Educational Programs Department |
вредоносной программы не оставалось почти никаких следов. Здесь важно подчеркнуть, что именно «почти никаких», потому что кое-какие следы всё же остались, и
они позволили экспертам лучше понять, как осуществлялись эти атаки.
В результате проведенного анализа было установлено, что у Wiper, с одной стороны, и у Duqu и Stuxnet, с другой, использовались одинаковые схемы именования файлов, что дало основания предположить о возможной связи между этими программами, однако факт наличия такой связи нельзя признать наверняка.
Новая вирусная суперугроза «Маска»
По материалам статьи [KL_Blog_1].
Много лет полным ходом прямо на наших глазах идет масштабный, можно даже сказать, глобальный, конфликт. Но происходит он не на улицах, и предметом
битвы является не захват чужой территории. Всё гораздо интереснее: мы живем во время ожесточенных боевых действий, происходящих исключительно в рамках ки-
берпространства, за один-единственный ресурс − информацию. И главным оружием
вэтой войне выступает кибершпионаж.
Впредыдущих разделах мы рассказывали о том, как за последние годы разными специалистами в области кибербезопасности была обнаружена и обезврежена
целая плеяда мощных шпионских программ: Stuxnet, Flame, Duqu и Gauss. И вот те-
перь благодаря исследователям из «Лаборатории Касперского» к этому списку при-
бавилось еще одно имя − Careto, что в переводе с испанского означает «маска» или
«уродливое лицо». По словам экспертов, данная вредоносная программа, ставшая
основной для глобальной сети кибершпионажа, является одной из самых сложных и искусно выполненных на сегодняшний день10. Что она собой представляет, как работает и кто за всем этим стоит? Разберемся по порядку.
«Маска» − чрезвычайно сложное и профессионально разработанное вредо-
носное ПО, используемое для кибершпионажа как минимум с 2007 года. Основными
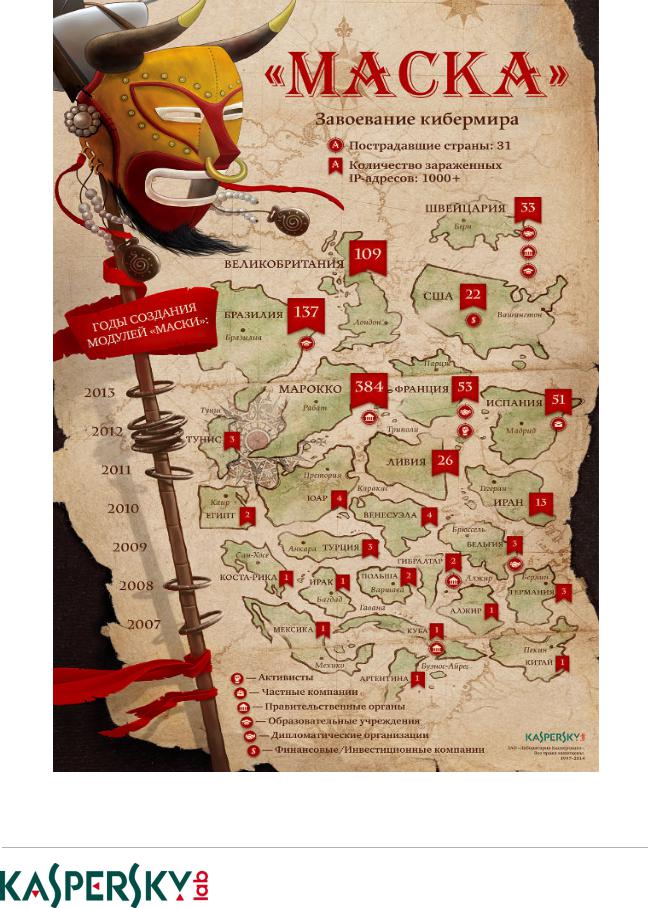
мишенями Careto являются преимущественно государственные учреждения, энергетические предприятия, исследовательские институты и частные инвестиционные фонды. Всего же, по предварительным данным, существует не менее 380 уникаль-
ных жертв из 31 страны (включая США, Китай и многие европейские государства),
чьи компьютеры были атакованы «Маской». Причем есть основания полагать, что
это лишь верхушка айсберга.
10 Февраль 2014 года.
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/
82 |
Kaspersky Lab. |
Educational Programs Department |
|
|
|
Рис. 4.9. «Маска»
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/
Kaspersky Lab. |
83 |
Educational Programs Department |
Основа распространения «Маски» − это фишинговые сообщения. В них встро-
ены ссылки на вредоносные сайты, на которых содержатся эксплойты, рассчитанные
на разные конфигурации атакуемого компьютера. После попадания в систему Careto
берет контроль над всеми каналами обмена информацией и начинает перехваты-
вать определенные данные. Обнаружить шпиона при этом крайне трудно: вредоносное ПО эффективно прячется в системе и практически не выдает своего присутствия
даже во время активной работы. Ситуацию усугубляет еще и тот факт, что встроен-
ные функции «Маски» могут дополняться модулями, значительно расширяющими
возможности этой программы. Практически это позволяет злоумышленникам совер-
шать любые зловредные действия на пораженной системе.
На сегодняшний день точно известно о существовании версий «Маски» под Windows и Mac OS X. Заражение Linux также вероятно, но точного подтверждения этому пока нет. Кроме того, анализ командных серверов злоумышленников выявил возможность существования угрозы для устройств на базе iOS и Android.
Careto способен собирать целый ряд данных, в том числе ключи шифрования, файлы конфигурации VPN, текстовые документы, таблицы и т.д. «Маске» были доступны и специфические файлы с неизвестными расширениями, которые предположительно могут являться инструментами шифрования военного уровня.
Определить автора «Маски» − задача чрезвычайно сложная, и улик, явно указывающих на определенного человека или круг лиц, пока не найдено. Анализ кода
программы дает все основания полагать, что родным языком создателей Careto яв-
ляется испанский, однако точно определить страну происхождения пока не представляется возможным.
В то же время некоторые факты, в том числе нетипичный для обычных киберпреступников исключительный профессионализм в выполнении атак и уровне само-
защиты, выявленные при анализе «Маски», позволяют предполагать, что данная
кампания поддерживалась одним из государств.
Активность «Маски» прекратилась в январе 2014 года, когда эксперты «Лаборатории Касперского» проводили расследование, подключившись к командным сер-
верам. Учитывая, что кампания длилась как минимум с 2007 года, а ее заказчики и
исполнители пока остаются неизвестны, активность вредоносной программы может
возобновиться.
Впрочем, текущие версии продуктов «Лаборатории Касперского» успешно об-
наруживают и удаляют все известные версии Careto.
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/

84 |
Kaspersky Lab. |
Educational Programs Department |
|
|
|
Контрольные вопросы
1.В чем особенность целевых атак?
2.Чем примечателен сетевой червь Stuxnet?
3.Каков функционал Flame? В чем отличие этого вредоносного ПО от других троянцев-бэкдоров?
4.Расскажите о банковском троянце Gauss.
5.Каковы основные мишени вредоносного ПО «Маска»? Как оно распространяется? Для каких операционных систем существуют версии «Маски»? Ка-
ков функционал этого вредоносного ПО?
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/