Материал: Гинодман От первых вирусов до целевых атак 2014
Kaspersky Lab. |
5 |
Educational Programs Department |
Введение
Развитие современного общества напрямую связано с ростом производства, потребления и накопления информации во всех отраслях человеческой деятельности. Информационные потоки в обществе увеличиваются с каждым днем, и этот
процесс носит лавинообразный характер. В этом смысле XXI век нередко называют веком информации.
Вместе с тем можно отметить и новую тенденцию, заключающуюся во все большей информационной зависимости общества в целом и отдельного человека в частности. Именно поэтому в последнее время появились такие термины, как «ин-
формационная политика», «информационная безопасность», «информационная война» и целый ряд других новых понятий, в той или иной мере связанных с информацией.
Информационная безопасность – одна из главных проблем, с которой сталкивается современное общество. Причиной ее обострения является широкомасштабное использование автоматизированных средств накопления, хранения, обработки и передачи информации.
Примечательно, что еще в 1988 году известный программист Питер Нортон
высказался резко против существования вирусов. Он официально объявил их несу-
ществующим мифом и сравнил со сказками о крокодилах, живущих в канализации Нью-Йорка. В целом в 1980-х, да во многом и в 1990-х годах прошлого века угроза, которую может нести в себе вредоносное программное обеспечение (ПО), недооце-
нивалась.
Одним из знаковых событий, которое помогло многим осознать масштабность
угрозы, стало распространение сетевого червя Slammer в 2003 году. Этому вредоносному ПО удалось на 12 часов отключить от Интернета крупное и экономически развитое государство − Южную Корею.
О масштабах угрозы говорит также тот факт, что в середине 1990-х годов один
новый вирус появлялся в среднем за один час, в середине 2000-х – уже каждую ми-
нуту, в настоящее время − каждую секунду. С таким потоком вредоносного ПО силами только лишь антивирусных аналитиков справиться уже невозможно, поэтому на
современном этапе для борьбы с вирусами активно используют мощные компьюте-
ры и специальное ПО, и только наиболее важные и сложные угрозы анализируются
в «ручном» режиме.
Решение проблемы информационной безопасности связано с гарантирован-
ным обеспечением трех ее главных составляющих: доступности, целостности и конфиденциальности информации. В то же время исключительно важным, если не клю-
чевым, аспектом информационной безопасности является компьютерная безопас-
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/

6 |
Kaspersky Lab. |
Educational Programs Department |
|
|
|
ность, достижение которой невозможно без хорошего знания и понимания угроз, которые несет с собой вредоносное программное обеспечение.
Одно из важных направлений деятельности «Лаборатории Касперского» –
просветительская деятельность в области информационной безопасности. В образовательной сфере наша компания сотрудничает с крупнейшими высшими учебными заведениями Российской Федерации (МГУ им. М.В. Ломоносова, НИЯУ МИФИ, МГТУ им. Н.Э. Баумана и др.).
Настоящее учебное пособие является первым в серии учебных пособий «Ла-
боратории Касперского» по учебной программе «Информационная безопасность».
Цель данной программы − повышение общего уровня знаний пользователей по информационной безопасности.
При написании настоящего учебного пособия авторы ставили перед собой цель дать общее представление о предмете, рассказать об истории вредоносного ПО, представить обзор технологий детектирования вредоносных и потенциально
нежелательных программ и рассказать о наиболее опасных и совершенных современных компьютерных угрозах в контексте целевых атак, кибершпионажа и использования кибероружия.
Пособие рассчитано на широкую аудиторию читателей и не предполагает для
своего изучения специальной подготовки.
При составлении учебного пособия существенно использовались источники
[LK09], [KL_Main], [KL_SecL], [KL_Blog].
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/
Kaspersky Lab. |
7 |
Educational Programs Department |
Глава 1. Типы вредоносных программ
В данной главе будут разобраны основные типы и подтипы вредоносных программ, рассказано об их функционале и основных особенностях. При этом авторы не претендуют на исчерпывающее описание всех разновидностей встречающегося в информационном мире вредоносного ПО.
Будет также рассмотрен вопрос о классификации вредоносного ПО, о котором полезно иметь представление, в первую очередь, в историческом ракурсе. Дело в том, что с каждым годом вредоносное ПО становится всё более сложным и всё более многофункциональным. Согласно правилу «поглощения типов» при именовании вредоносного ПО более сложный функционал «поглощает» более простой. Таким
образом, границы между различными типами вредоносного ПО в наше время все более стираются.
При написании главы существенно использованы материалы раздела
[KL_SecL_7].
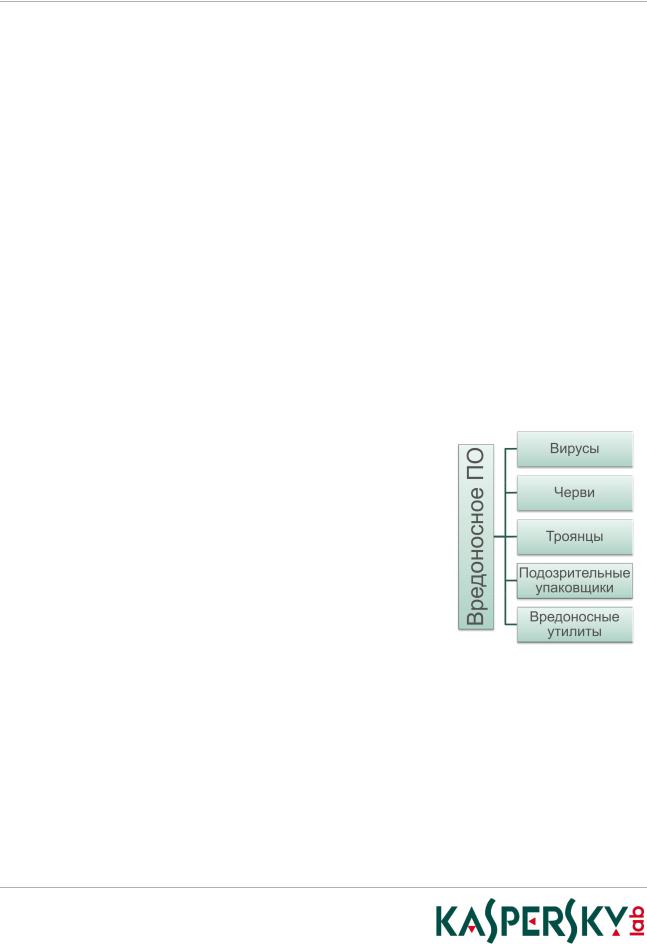
Вредоносные программы
Вредоносные программы создаются специально для несанкционированного пользователем уничтожения, блокирования, модификации или копирования информации, нарушения работы компьютеров или
компьютерных сетей. К данной категории относят-
ся вирусы, черви, троянские программы и иной инструментарий, созданный для автоматизации деятельности злоумышленников (инструменты для взлома,
конструкторы полиморфного вредоносного кода и т.д.).
Фундаментальное отличие вирусов и компью- |
|
терных червей от троянских программ в том, что виру- |
Рис. 1.1 |
сы и компьютерные черви обладают способностью к |
|
саморазмножению, а троянские программы – нет. В |
|
свою очередь вирусы отличаются от компьютерных червей по способу саморазмно-
жения. Вирусы для этой цели используют локальные ресурсы компьютера, в то вре-
мя как компьютерные черви саморазмножаются с помощью сетевых ресурсов.
Троянские программы
Этот тип вредоносного ПО, в отличие от компьютерных вирусов и червей, не-
способен к самовоспроизведению.
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/
8 |
|
Kaspersky Lab. |
|
Educational Programs Department |
|
|
||
В данную категорию входят программы, осу- |
||
ществляющие |
различные |
несанкционированные |
пользователем действия: сбор информации и ее пе- |
||
редачу злоумышленнику, ее разрушение или злона- |
||
меренную модификацию, нарушение работоспособ- |
||
ности компьютера, использование ресурсов компью- |
||
тера в неблаговидных целях. |
|
|
Отдельные |
категории |
троянских программ |
наносят ущерб удаленным компьютерам и сетям, не нарушая работоспособность зараженного компьютера (например, троянские программы, разработанные для DDoS-атак на удаленные ресурсы сети).
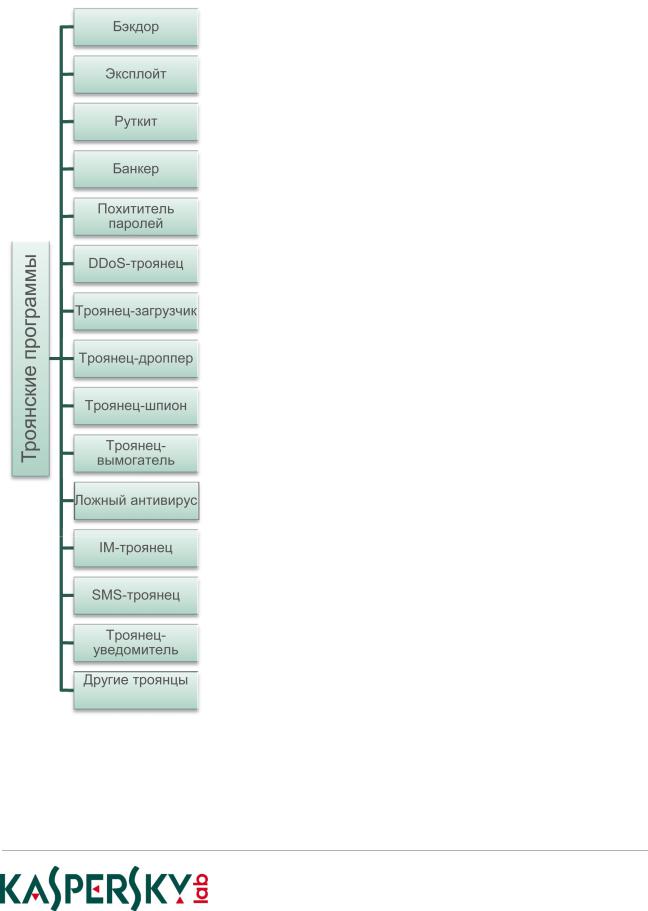
Основным признаком, по которому различают подтипы троянских программ, являются их несанкционированные пользователем действия – те, которые
они производят на зараженном компьютере.
Бэкдор (Backdoor)
Вредоносная программа, предназначенная для скрытого удаленного управления злоумышленником
пораженным компьютером. По своей функционально-
сти бэкдоры во многом напоминают различные системы администрирования, разрабатываемые и распространяемые фирмами-производителями про-
граммных продуктов.
Эти вредоносные программы позволяют делать
с компьютером всё, что в них заложил автор: принимать или отсылать файлы, запускать и уничтожать их, выводить сообщения, стирать информацию, перезагружать компьютер и т.д.
Представители этого типа вредоносных про-
грамм очень часто используются для объединения
компьютеров-жертв в так называемые ботнеты – сети
Рис. 1.2 зараженных вредоносным ПО компьютеров, центра-
лизованно управляемые злоумышленниками в зло-
намеренных целях.
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/
Kaspersky Lab. |
9 |
Educational Programs Department |
Отдельно следует отметить группу бэкдоров, способных распространяться по сети и внедряться в другие компьютеры, как это делают сетевые черви. Отличает
такие бэкдоры от червей то, что они распространяются по сети не самопроизвольно (как компьютерные черви), а только по специальной команде «хозяина», управляющего данной копией троянской программы.
Эксплойт (Exploit)
Программа, в которой содержатся данные или исполняемый код, позволяю-
щие использовать одну или несколько уязвимостей в программном обеспечении на локальном или удаленном компьютере с заведомо вредоносной целью.
Обычно эксплойты используются злоумышленниками для проникновения на компьютер-жертву с целью последующего внедрения туда вредоносного кода (например, заражение всех посетителей взломанного веб-сайта вредоносной про-
граммой). Также эксплойты интенсивно используются программами типа Net-Worm
для проникновения на компьютер-жертву без участия пользователя.
Руткит (Rootkit)
Программа, предназначенная для сокрытия в системе определенных объектов либо активности. Сокрытию, как правило, подвергаются ключи реестра (например, отвечающие за автозапуск вредоносных объектов), файлы, процессы в памяти за-
раженного компьютера, вредоносная сетевая активность.
Сам по себе Руткит ничего вредоносного не делает, но данный тип программ в
подавляющем большинстве случаев используется вредоносными программами для затруднения собственного обнаружения.
Банкер (Trojan-Banker)
Вредоносная программа, предназначенная для кражи пользовательской ин-
формации, относящейся к банковским системам, системам электронных денег и
пластиковых карт. Найденная информация передается злоумышленнику. Для передачи данных «хозяину» могут быть использованы электронная почта, FTP, HTTP
(посредством указания данных в запросе) и другие способы.
Похититель паролей (Trojan-PSW)
Вредоносная программа, предназначенная для кражи пользовательских аккаунтов (логин и пароль) с пораженных компьютеров. Название PSW произошло от
Password-Stealing-Ware.
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/