Материал: Гинодман От первых вирусов до целевых атак 2014
70 |
Kaspersky Lab. |
Educational Programs Department |
|
|
|
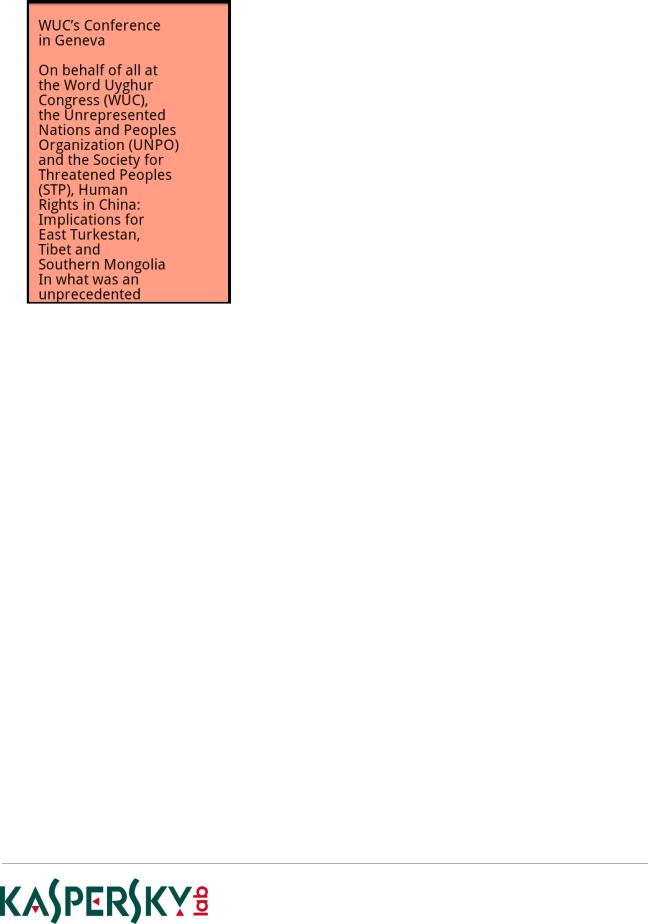
Рис. 4.3. Текст сообщения вредоносного ПО
Текст похож на текст из письма. В этом сообщении обращает на себя внимание оши-
бочное написание «Word» вместо «World».
В то время как пользователь читает это
фальшивое сообщение, вредоносная программа тайно сообщает на командный сервер об успешном заражении, затем начинает собирать
информацию, хранящуюся на устройстве. Собираются следующие данные:
•списки контактов (хранящиеся как на телефоне, так и на SIM-карте);
•журналы звонков;
•SMS-сообщения;
•данные геолокации;
•информация о телефоне (номер, версия ОС, модель телефона, версия SDK).
Важно отметить, что данные не загружаются
на командный сервер автоматически. Троянец
ожидает входящих SMS-сообщений и проверяет их на наличие одной из следующих команд: «sms», «contact», «location», «other». Если находится одна из этих команд,
вредоносное ПО шифрует украденные данные при помощи системы Base64 и загру-
жает их на командный сервер.
Командный сервер расположен по IP-адресу 64.78.161.133. Этот IP-адрес распо-
ложен в Лос-Анджелесе, США. Хостинг предоставляется компанией Emagine Concept
Inc. Командный сервер работает под Windows Server 2003, настроен на китайский язык. По этому признаку и ряду других можно сделать вывод, что хакеры говорят на китайском языке.
На данный момент наилучшей стратегией защиты от аналогичных целевых атак будет избегание запуска любых APK-приложений, приходящих на мобильные теле-
фоны через электронную почту.
Сетевой червь Stuxnet
На основе статей [KL_Main_1], [KL_SecL_4].
Одним из первых широко известных примеров кибершпионажа − новой совре-
менной и очень опасной угрозы в области компьютерной безопасности − является целевая атака сетевого червя Stuxnet (полное название: Worm.Win32.Stuxnet).
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/
Kaspersky Lab. |
71 |
Educational Programs Department |
Stuxnet был обнаружен в июне 2010 года. Этот сетевой червь поражал компьютеры с установленной ОС MS Windows и использовал сразу четыре неизвестные на то
время уязвимости этой операционной системы. Главный антивирусный эксперт «Лаборатории Касперского» Александр Гостев отмечает, что «факт наличия сразу четырех уязвимостей, впервые использованных в Stuxnet, делает данную вредоносную
программу действительно уникальным явлением в истории. До сих пор нам не приходилось сталкиваться с угрозами, которые содержали бы в себе столько сюрпризов. Стоит отметить и очень высокий уровень программирования, продемонстрированный авторами червя» [KL_SecL_4].
Компьютерный червь Stuxnet примечателен тем, что, являясь по сути, инстру-
ментом промышленного шпионажа, − он предназначен для получения доступа к си-
стеме Siemens WinCC, которая отвечает за сбор данных и оперативное диспетчерское управление производством.
Для своего распространения по сети Stuxnet, в первую очередь, использует уяз-
вимость в службе «Диспетчер печати» («Print Spooler») Windows, которая позволяет передать и выполнить вредоносный код на удаленном компьютере. Исходя из особенностей уязвимости, заражению подвержены компьютеры, использующие принтер
и предоставляющие к нему общий доступ. Заразив компьютер внутри локальной се-
ти, через данную лазейку Stuxnet пытался проникнуть на другие машины.
Упомянутые уязвимости в Windows были обнаружены и устранены в ходе сотрудничества «Лаборатории Касперского» и Microsoft.
Сразу после обнаружения уязвимости эксперты «Лаборатории Касперского» уведомили Microsoft о найденной проблеме; их выводы были подтверждены специалистами производителя ОС. Уязвимость классифицирована как Print Spooler Service
Impersonation Vulnerability, и ей был присвоен статус критической. В Microsoft немед-
ленно приступили к созданию соответствующего патча MS10-061, который был выпущен 14 сентября 2010 г.
Кроме того, специалисты «Лаборатории Касперского» обнаружили еще одну уяз-
вимость «нулевого дня», относящуюся к классу Elevation of Privilege, которая исполь-
зовалась червем для получения полного контроля над зараженной системой. Вторая
аналогичная уязвимость (EoP) была обнаружена специалистами Microsoft. Обе уяз-
вимости были исправлены в обновлениях для ОС Windows.
Червь Worm.Win32.Stuxnet успешно детектируется и нейтрализуется всеми про-
дуктами «Лаборатории Касперского».
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/
72 |
Kaspersky Lab. |
Educational Programs Department |
|
|
|
2011 год: компьютерный червь Duqu
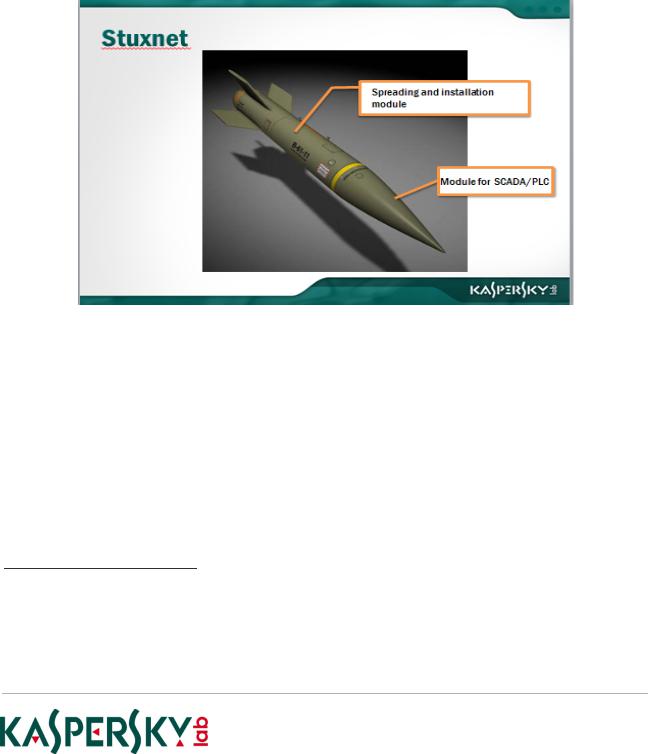
Еще в 2010 году, во время анализа Stuxnet, эксперты «Лаборатории Касперского» пришли к выводу, что имеют дело с платформой-носителем, к которой был добавлен отдельный модуль, отвечавший за работу с PLC8.
По сути, Stuxnet был настоящей ракетой − у нее был разгонный модуль (собственно червь) и боеголовка (блок для SCADA/PLC9).
Рис. 4.4. Stuxnet
Специалисты «Лаборатории Касперского» предположили, что Stuxnet, вероятно, разрабатывался двумя разными командами, которые могли даже не знать о существовании друг друга или о цели проекта.
Часть, отвечающую за распространение червя и его работу в системе, могли
использовать снова, но уже с другой «боеголовкой». Это и произошло с Duqu. Точнее, в свет была выпущена версия без «боеголовки» − но с возможностью установки
любой «боеголовки» в любой момент времени против любой конкретной цели.
8PLC (programmable logic controller) − программируемый контроллер − электронная составляющая промышленного контроллера, специализированного (компьютеризированного) устройства, используемого для автоматизации технологических процессов.
9SCADA (supervisory control and data acquisition) − программный пакет, целью которо-
го является выполнение функций диспетчерского управления и сбора данных.
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/
Kaspersky Lab. |
73 |
Educational Programs Department |
Прежде всего, необходимо внести ясность в некоторую путаницу с именами файлов и самими файлами, относящимися к данной истории. Название «Duqu» не
имеет никакого отношения к той части вредоносной программы, которая представляет из себя модуль доставки. Дело в том, что доставленная этим модулем на компьютер вредоносная программа троянец-шпион в ходе своей работы сохраняет со-
бранные данные в файлы с именами вида ~DQx.tmp. Из этого расширения DQ и возникло название вируса. Что касается функционала троянца, то это совершенно самостоятельная вредоносная программа, которая может работать и без основного модуля доставки. Точно так же, как и основной модуль может работать без наличия в системе троянца-шпиона.
Количество инцидентов
В конце 2011 года авторы Duqu попытались уничтожить все следы своей дея-
тельности. Были очищены все серверы, которые они использовали как минимум с 2009 года. Всего, основываясь на данных «Лаборатории Касперского» и данных, полученных из Symantec, на март 2012 года был зафиксирован 21 инцидент Duqu [KL_SecL_8].
Некоторые из модификаций Duqu, которые будут описаны ниже, несмотря на разные файлы, были обнаружены в ходе расследования одних и тех же инцидентов. Соответственно такие модификации объединены в один инцидент.
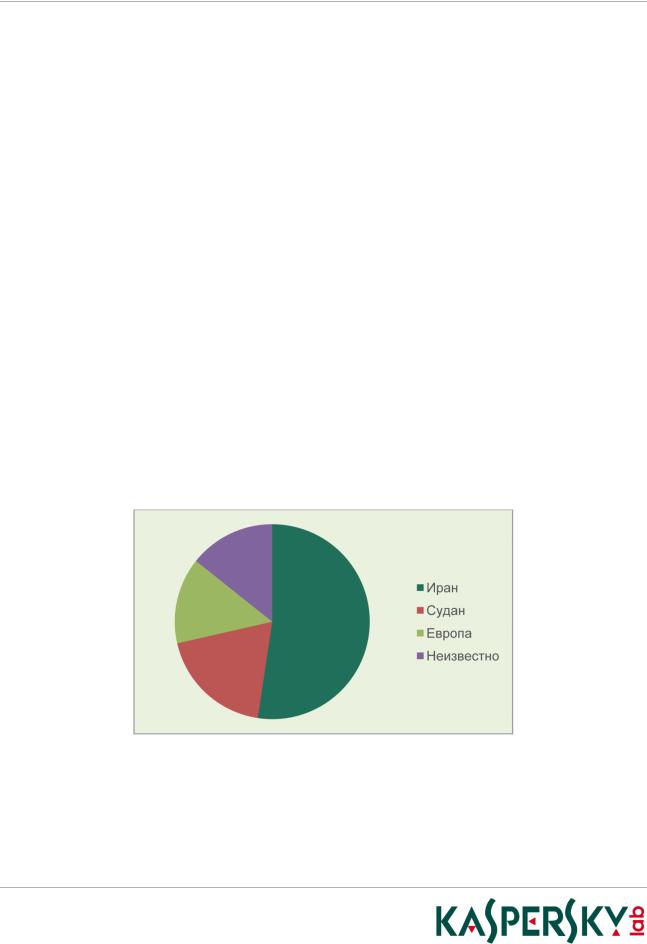
Большинство жертв Duqu находится в Иране (рис. 4.5).
Рис. 4.5. Географическое распределение инцидентов Duqu
Анализ деятельности организаций-жертв и характер информации, интересо-
вавшей авторов Duqu, свидетельствует, что основной целью атакующих в иранских
инцидентах была любая информация о системах управления производством в раз-
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/

74 |
Kaspersky Lab. |
Educational Programs Department |
|
|
|
личных отраслях промышленности Ирана, а также информация о торговых отноше-
ниях ряда иранских организаций.
Несомненно, что число атакованных Duqu больше, однако специалисты «Лаборатории Касперского» полагают, что оно вряд ли превышает несколько десятков.
При написании раздела использованы материалы статьи [KL_SecL_5].
Flame: новый виток в истории кибершпионажа
В2012 году было обнаружено самое, пожалуй, изощренное кибероружие из
всех, с чем приходилось сталкиваться до тех пор, − червь Flame. Это вредоносное
ПО, созданное для кибершпионажа, попало в поле зрения экспертов «Лаборатории Касперского» при проведении исследования по запросу Международного союза электросвязи (МСЭ), обратившегося к компании за содействием в поиске неизвестной вредоносной программы, которая удаляла конфиденциальные данные с компьютеров, расположенных в странах Ближнего Востока.
Впроцессе расследования специалистам «Лаборатории Касперского» удалось выявить некоторые отличительные черты модулей Flame. Основываясь на этих чертах, они обнаружили, что в 2009 году в состав первого варианта червя Stuxnet вхо-
дил модуль, созданный на платформе Flame. Это подтвердило, что группы, которые
создавали платформы Flame и Stuxnet/Duqu, каким-то образом взаимодействовали между собой [KL_SecL_9].
Без сомнения, Flame является одной из самых сложных киберугроз за всю ис-
торию их существования. Программа имеет большой размер и невероятно сложную структуру. Она заставляет переосмыслить такие понятия, как «кибервойна» и «кибершпионаж».
Что именно представляет собой Flame? Каков его функционал?
Flame представляет собой весьма хитрый набор инструментов для проведения атак, значительно превосходящий по сложности Duqu. Это троянская програм-
ма – «бэкдор», имеющая также черты, свойственные червям и позволяющие ей рас-
пространяться по локальной сети и через съемные носители при получении соответ-
ствующего приказа от ее хозяина.
Исходная точка входа Flame неизвестна – но есть основание подозревать, что
первоначальное заражение происходит путем целевых атак. После заражения си-
стемы Flame приступает к выполнению сложного набора операций, в том числе к анализу сетевого трафика, созданию снимков экрана, аудиозаписи разговоров, пе-
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/