Материал: Гинодман От первых вирусов до целевых атак 2014

40 |
Kaspersky Lab. |
Educational Programs Department |
|
|
|
Дело в том, что Cascade был обнаружен Евгением Касперским на его рабочем компьютере, и с «лечения» этого вируса начался профессиональный путь Евгения в
создании программ-антивирусов. В 1994 году антивирусный продукт AVP (Antiviral Toolkit Pro), прототип Антивируса Касперского, занял первое место в первом международном тестировании средств защиты от вирусов, проведенном лабораторией Гамбургского университета. А в 1997 году родилась антивирусная компания − «Лаборатория Касперского». До сих пор антивирус Касперского регулярно занимает высшие места в тестах международных исследовательских центров и компьютерных изданий.
Eddie (также известен как Dark Avenger, 1989) – первый вирус, противодей-
ствующий антивирусному программному обеспечению: он заражал новые файлы, пока антивирус проверял жесткий диск компьютера. Это достигалось применением особой технологии, позволяющей заражать не только COM/EXEпрограммы в момент их запуска, но и любые файлы при попытке прочтения.
Доинтернетовский период (1990−1998)
Компьютерные сети, появившиеся и использовавшиеся в 1970-х и 1980-х го-
дах, теряют популярность и постепенно демонтируются. На смену им приходит единая сеть нового поколения – Интернет.
Начиная с 1990 года, проблема вирусов окончательно утрачивает связь с научными кругами и становится достоянием рядовых программистов, преследующих
личные цели.
DiskKiller (1989−1990). Этим вирусом была заражена дискета бесплатного приложения к английскому компьютерному журналу PC Today. В июле 1990 года подписчикам разошлось около 50 000 экземпляров. Действие DiskKiller сводилось к уничтожению всей информации на жестком диске.
Chameleon (начало 1990 года) − первый полиморфный вирус. Его автор, Марк Уошбурн (Mark Washburn), за основу для написания программы взял сведения о ви-
русе Vienna из книги Ральфа Бюргера «Computer Viruses. The Disease of High
Technologies» [Bur89] и добавил к ним усовершенствованные принципы самошифрации вируса Cascade − свойство изменять внешний вид как тела вируса, так и самого расшифровщика. Только в 1992 году был изобретен достаточно эффективный спо-
соб нейтрализации полиморфных вирусов − эмулятор процессора для дешифрации
кодов. Эта технология является неотъемлемым атрибутом каждого современного антивирусного продукта.
Win.Vir (конец 1992 года) − первый вирус, поражающий исполняемые файлы Microsoft Windows 3.1. Эпидемии не вызвал, и его появление осталось практически
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/
Kaspersky Lab. |
41 |
Educational Programs Department |
незаметным. Однако именно Win.Vir ознаменовал собой начало эпохи вирусов для
Windows.
Вирусы начинают бороться с антивирусными программами – в 1992 году появляются первые анти-антивирусы.
Далее события начинают развиваться со всё увеличивающейся скоростью.
Shifter (1994) − первый вирус, заражающий объектные модули (OBJ-файлы).
SrcVir (1994) − семейство вирусов, заражающих исходные тексты программ
(C и Pascal).
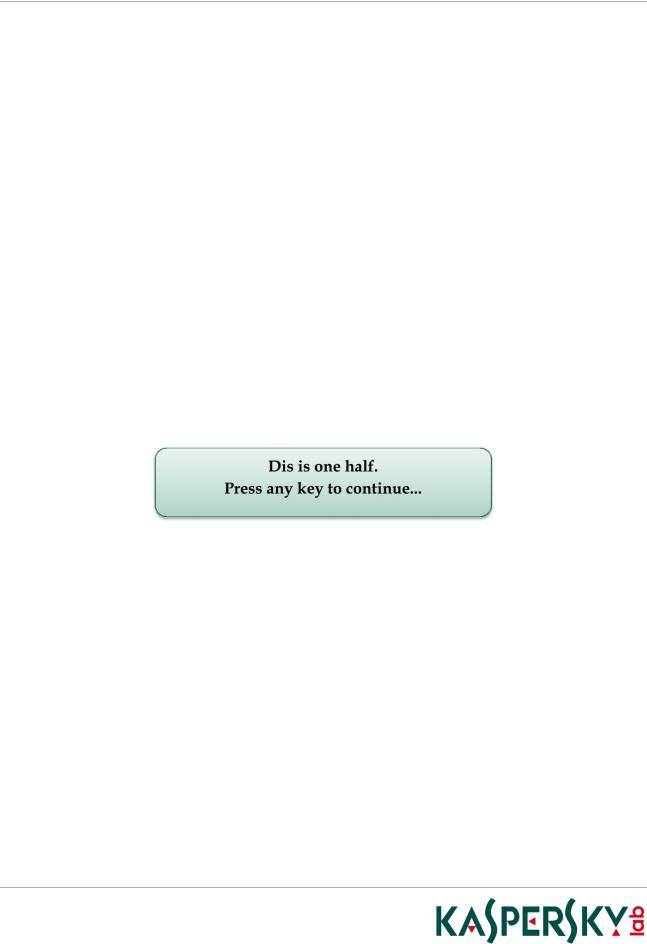
OneHalf (1994) − очень сложный резидентный файлово-загрузочный полиморфный вирус, вызвавший глобальную эпидемию во всем мире, в том числе в России. Его особенностью являлось то, что он постепенно шифровал информацию на
диске. Это продолжалось до тех пор, пока весь винчестер не оказывался зашифрованным. Встроенная стелс-процедура позволяла вирусу при запросе зашифрованной информации производить расшифровку в режиме реального времени − следовательно, пользователь долгое время пребывал в неведении. Единственным визуальным проявлением вируса было сообщение
выводившееся в момент достижения количеством зашифрованных цилиндров диска половины от их общего числа. Однако при первой же попытке лечения, после вылечивания загрузочных секторов диска, вся информация на винчестере становилась
недоступной, без возможности восстановления.
Concept (1995). В июле 1995 года случился один из поворотных моментов в истории вирусов и антивирусов: обнаружен первый вирус для текстового редактора
Microsoft Word. Вирус, получивший название Concept, буквально за месяц «облетел»
весь земной шар, заполонил компьютеры пользователей MS Word и прочно занял
первые места в статистических исследованиях, проводимых различными компью-
терными изданиями.
В течение четырех последующих лет макро-вирусы доминировали на вирус-
ных «просторах».
Автор Concept применил инструкции языка WordBasic для модификации шаблона NORMAL.DOT, что сделало возможным внедрение кода вируса, представляв-
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/

42 |
Kaspersky Lab. |
Educational Programs Department |
|
|
|
шего собой несколько автомакросов, в каждый документ, создаваемый пользователем после заражения. Таким образом, каждый пользователь, получив инфицирован-
ный документ, становился жертвой макровируса. Появление этой простой конструкции, давно предсказанное антивирусными разработчиками, имело далеко идущие последствия.
Во-первых, традиционные вирусы чаще всего писались на языке ассемблера, что требовало от злоумышленников определенных знаний, в то время как макровирусы создавались с помощью языка WordBasic, а позднее − VBA (Visual Basic for Applications), что было намного проще. Кроме того, макровирусы, как правило, хорошо видны, поэтому их легко копировать, модифицировать и повторно применять.
Неожиданно поле вирусописательской деятельности оказалось открытым для широкого круга людей. В результате количество вирусов существенно возросло.
Во-вторых, внимание вирусописателей переключилось с исполняемого кода (программных файлов и секторов диска) на данные. Макровирусы стали первыми вредоносными программами, целенаправленно поражавшими файлы данных. Поскольку данными пользователи обменивались гораздо чаще, чем программами, у макровирусов появился более эффективный, чем у прежних вирусов, канал распро-
странения. Эту проблему усугубил переход электронной почты в категорию популяр-
ных средств коммуникации и обмена данными: легкость прикрепления файлов к сообщению и появившаяся у обычных пользователей возможность доступа в Интернет также способствовали распространению макровирусов.
В-третьих, макровирусы не зависели ни от платформы, ни от операционной
системы – они работали на уровне приложения. Существование версий Word для
Windows 3.x, Windows 95, Windows NT и Macintosh делало эти системы уязвимыми для атаки. Вскоре проблема вышла за рамки Word. Поскольку язык VBA применялся и в других приложениях Microsoft Office (Word, Excel, PowerPoint, Access и Project), то
все они стали мишенями для макровирусов. Существовали даже особые «гибрид-
ные» макровирусы, способные атаковать все офисные приложения.
Boza (начало 1996 года) − первый вирус для операционной системы Microsoft
Windows 95.
Win.Tentacle (1996) − вызвал первую эпидемию среди пользователей
Microsoft Windows 3.х.
Laroux (1996) − первый рабочий макровирус для заражения таблиц Microsoft
Excel.
1997 год запомнился тем, что появился первый вирус для Linux, и тем, что был
обнаружен первый сетевой вирус-червь, использовавший для своего распростране-
ния протокол передачи данных File Transfer Protocol (FTP). Итак, Linux.Bliss (1997) − первый вирус для операционной системы Linux.
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/
Kaspersky Lab. |
43 |
Educational Programs Department |
ShareFun (1997) − первый макровирус для MS Word 6/7, использующий для своего распространения возможности электронной почты, в частности почтовую про-
грамму MS Mail.
Homer (1997) − первый сетевой вирус-червь, использующий протокол переда-
чи данных File Transfer Protocol (FTP).
Вдекабре 1997 года, вскоре после разработки технологии IRC (Internet Relay Chat), образовался новый класс вредоносных программ − IRC-черви.
В1998 году жертвой вирусов стало еще одно популярное приложение из паке-
та MS Office − программа для создания презентаций PowerPoint.
Win95.HPS и Win95.Marburg (1998) − первые полиморфные Windows32-
вирусы. Marburg известен также тем, что им были заражены компакт-диски, сопровождавшие английскую, словенскую, шведскую и итальянскую редакции журнала PC
Gamer.
В 1998 году был обнаружен вирус тайваньского происхождения Win95.CIH, содержащий логическую бомбу на уничтожение всей информации на жестких дисках
и порчу содержимого BIOS на некоторых материнских платах. Дата срабатывания
программы (26 апреля) совпадала с датой аварии на Чернобыльской атомной электростанции, вследствие чего вирус получил второе имя − Чернобыль (Chernobyl).
Масштабность эпидемии выяснилась 26 апреля 1999 года, когда по различным
оценкам пострадало около полумиллиона компьютеров по всему миру, а общий ущерб составил сотни миллионов долларов США. Центром эпидемии стала Южная Корея, где было заражено более 300 тысяч компьютеров. В России Win95.CIH пора-
зил не менее 100 тысяч машин.
Другим заметным событием 1998 года стало появление вредоносной программы нового типа − «бэкдор».
BackOrifice, Backdoor.BO (1998) − первая известная утилита скрытого адми-
нистрирования удаленных компьютеров. Единственное отличие этого трояна от
обычных программ для удаленного управления − несанкционированная установка и
запуск. Действие утилиты сводилось к скрытому слежению за системой: ссылка на
троянца отсутствовала в списке активных приложений, но при этом зараженный ком-
пьютер был открыт для удаленного доступа. Фактически, открывался свободный
вход на зараженные компьютеры для других вредоносных программ. Впоследствии
возник целый класс червей, размножение которых базировалось на оставленных
BackOrifice дырах.
Во второй половине 1998 года вирусы активно начинают осваивать новые тех-
нологии: Java.StangeBrew − первый вирус, который заражал выполняемые модули
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/

44 |
Kaspersky Lab. |
Educational Programs Department |
|
|
|
Java, VBScript.Rabbit − скрипты Visual Basic (VBS-файлы), HTML.Internal − первый
HTML-вирус.
Интернет-этап (1999−2004)
Характеризуется появлением многочисленных вредоносных программ типа «компьютерные черви», а также компьютерными эпидемиями, приводящими к колоссальным убыткам.
Самые известные вирусы этой эпохи, такие как CodeRed или Nimda, проде-
монстрировали сочетание способности к практически мгновенному распространению и существенно усложненную, многоуровневую структуру. Для данного этапа можно выделить такие тенденции, как расширение спектра путей и методов проникновения, использование новых платформ и технологий, обновление вирусных кодов через интернет, новые вредоносные функции и активное противодействие антивирусным программам.
Открывается интернет-этап таким событием, как глобальная эпидемия почтового интернет-червя Happy99 в январе 1999 года. По сути, это был первый совре-
менный червь, открывший новый этап в развитии вредоносных программ. Он ис-
пользовал для своего распространения программу MS Outlook, являющуюся корпоративным стандартом в США и во многих странах Европы.
Появление в марте 1999 года вируса Melissa знаменовало собой качественный скачок в процессе эволюции вирусных угроз. Принципиальная особенность этой
вредоносной программы была в том, что она сочетала в себе характеристики макро-
вируса для MS Word и функциональность почтового червя. Сразу же после заражения системы Melissa считывала адресную книгу почтовой программы MS Outlook и рассылала по первым 50 найденным адресам свои копии. Подобно Happy99 вирус
Melissa делал это абсолютно незаметно для пользователя и, что примечательно, от
его имени. Массовая рассылка позволяла Melissa распространяться быстрее, чем это делали все предыдущие макровирусы. Кроме того, Melissa угрожал стабильности инфраструктуры электронной почты из-за огромного объема генерируемого им поч-
тового трафика.
Вирус Melissa послужил причиной существенных изменений характера вирус-
ной угрозы. Теперь вредоносным программам уже не нужно было ждать, пока ничего
не подозревающий пользователь разошлет инфицированный файл. Захватывая си-
стему электронной почты, вирусы получали чрезвычайно эффективный механизм распространения и могли вызвать глобальную эпидемию за считанные дни или даже
часы.
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/