Дипломная работа: Автоматизация контроля качества в ООО "Джон Вайли и Сыновья Рус"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
48
дополнительных затрат при обнаружении ошибок в ходе эксплуатации
системы.
Риском этапа внедрения системы являются: некорректное
тестирование технического обеспечения программных модулей. Этот риск
предотвращается с помощью использования лицензионного оборудования,
а его устранение осуществляется с помощью дополнительного
тестирования.
Рисками этапа сопровождения являются поломка оборудования,
моральное устаревание программного обеспечения и программных средств.
Поломку оборудования можно предотвратить при помощи регулярного
мониторинга состояния оборудования. Риск морального устаревания можно
предотвратить с помощью гибко разработанной системы и своевременного
осуществления доработки программной архитектуры системы. Эта группа
рисков ложится на заказчиков программного обеспечения.
2.1.3. Организационно-правовые и программно-аппаратные средства
обеспечения информационной безопасности и защиты информации
Рассмотрим аспекты реализации информационной безопасности для
поставленной задачи. Защита системы от внутренних угроз предполагает
добавление в существующую Политику безопасности организации раздела
о разграничении прав доступа к разрабатываемой системе. Пользователями
системы будут сотрудники департамента разработки информационных
ресурсов. Настройку системы будет сопровождать администратор системы,
поэтому в системе будет две роли пользователей:
1. Администратор.
2. Пользователь.
Теперь опишем права доступа к проектируемой системе для
перечисленных ролей пользователей. Для этого нужно выделить объекты
проектируемой системы:
1. Справочник систем.
49
2. Справочник сотрудников.
3. Справочник видов тестирования.
4. Тестирование.
5. Управление пользователями.
6. Формирование отчетов.
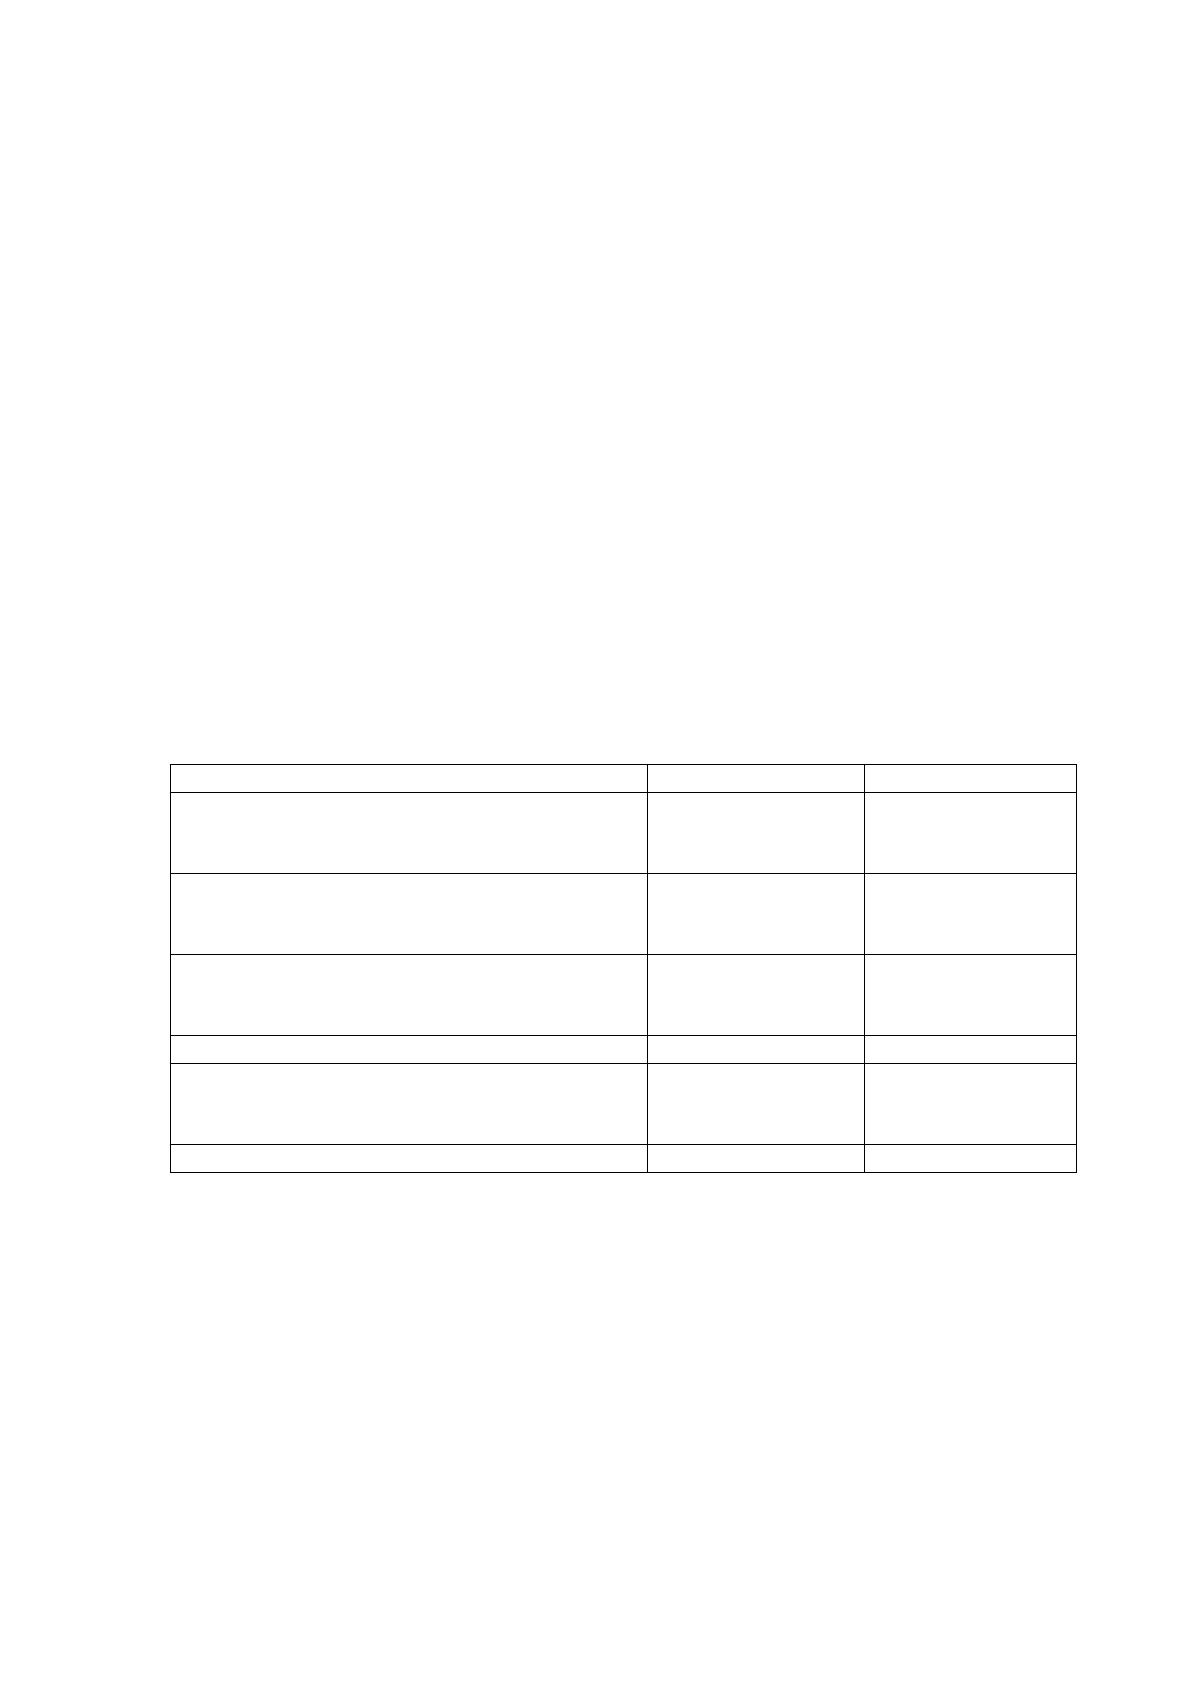
Заполнение справочников будет осуществляться администратором
системы. Проведение тестирования может осуществляться как
администратором, так и пользователем. Управление пользователями может
осуществлять только администратор системы. А формирование отчетов
доступно всем пользователям системы.
На основании перечисленных компонентов системы и прав доступа
составим матрицу доступа к объектам системы (таблица 6).
Таблица 6
Разграничение прав доступа
Раздел
Администратор
Пользователь
Справочник «Системы»
Просмотр,
изменение,
удаление
Просмотр
Справочник «Сотрудник»
Просмотр,
изменение,
удаление
Просмотр
Справочник «Виды тестирования»
Просмотр,
изменение,
удаление
Просмотр
Проведение тестирования
Запуск
Запуск
Управление пользователями
Просмотр,
изменение,
удаление
-
Отчеты
Просмотр
Просмотр
Защита системы от внешних угроз будет реализована с помощью
текущей Политики безопасности организации: на серверное оборудование
компании не установлены сторонние средства удаленного
администрирования. Доступ к серверу осуществляется с помощью «Remote
desktop protocol», в том числе и сервер приложений и СУБД, где будет
установлена серверная версия разрабатываемой информационной системы.
Доступ к серверу осуществляется только авторизованный.
50
Для каждого пользователя системы необходима процедура
авторизации для защиты от внутренних угроз информационной
безопасности. Ежеквартально система должно запрашивать изменение
пароля при авторизации для каждого пользователя, при этом необходимо
осуществлять проверку того, не ввел ли пользователь пароль, который уже
им использовался для доступа к системе.
Для защиты от внешних угроз необходимо хранение паролей в
зашифрованном виде и обеспечить надежность каналов связи для того,
чтобы избежать перехвата информации.
Для обеспечения информационной безопасности в организации
используется программное обеспечение, встроенное в операционную
систему, обеспечивающее защиту от вредоносного программного
обеспечения и фильтрацию сетевого трафика благодаря встроенному
брандмауэру.
Также необходимо обеспечить следующие механизмы обеспечения
информационной безопасности [3]:
• защиту базы данных;
• систему резервного копирования.
Защита базы данных обеспечивается использованием алгоритмов
шифрования данных [15]. Резервное копирование осуществляется
созданием резервных копий системы лицом, ответственным за обеспечение
информационной безопасности.
Защиту от хищения данных злоумышленниками обеспечивает
пропускная система контроля доступа в служебные помещения
организации. Защита от порчи данных регламентируется Политикой
информационной безопасности, которая принята в организации.
На основании вышеперечисленного можно заключить, что в
компании использованы все возможные методы защиты информации, так
как нет уникального одного метода, который смог бы обеспечить полную
51
информационную безопасность, а сочетание всех методов позволяет
реализовать максимальную информационную безопасность.
2.
2. Информационное обеспечение задачи
2.2.1. Информационная модель и её описание
Создадим информационную модель рассматриваемой задачи.
Информационная модель будет представлять собой новую организацию
системы контроля качества программного обеспечения. Информационная
модель включает в себя источники данных, таблицы базы данных, формы
обработки информации, измененные объекты базы данных, формы
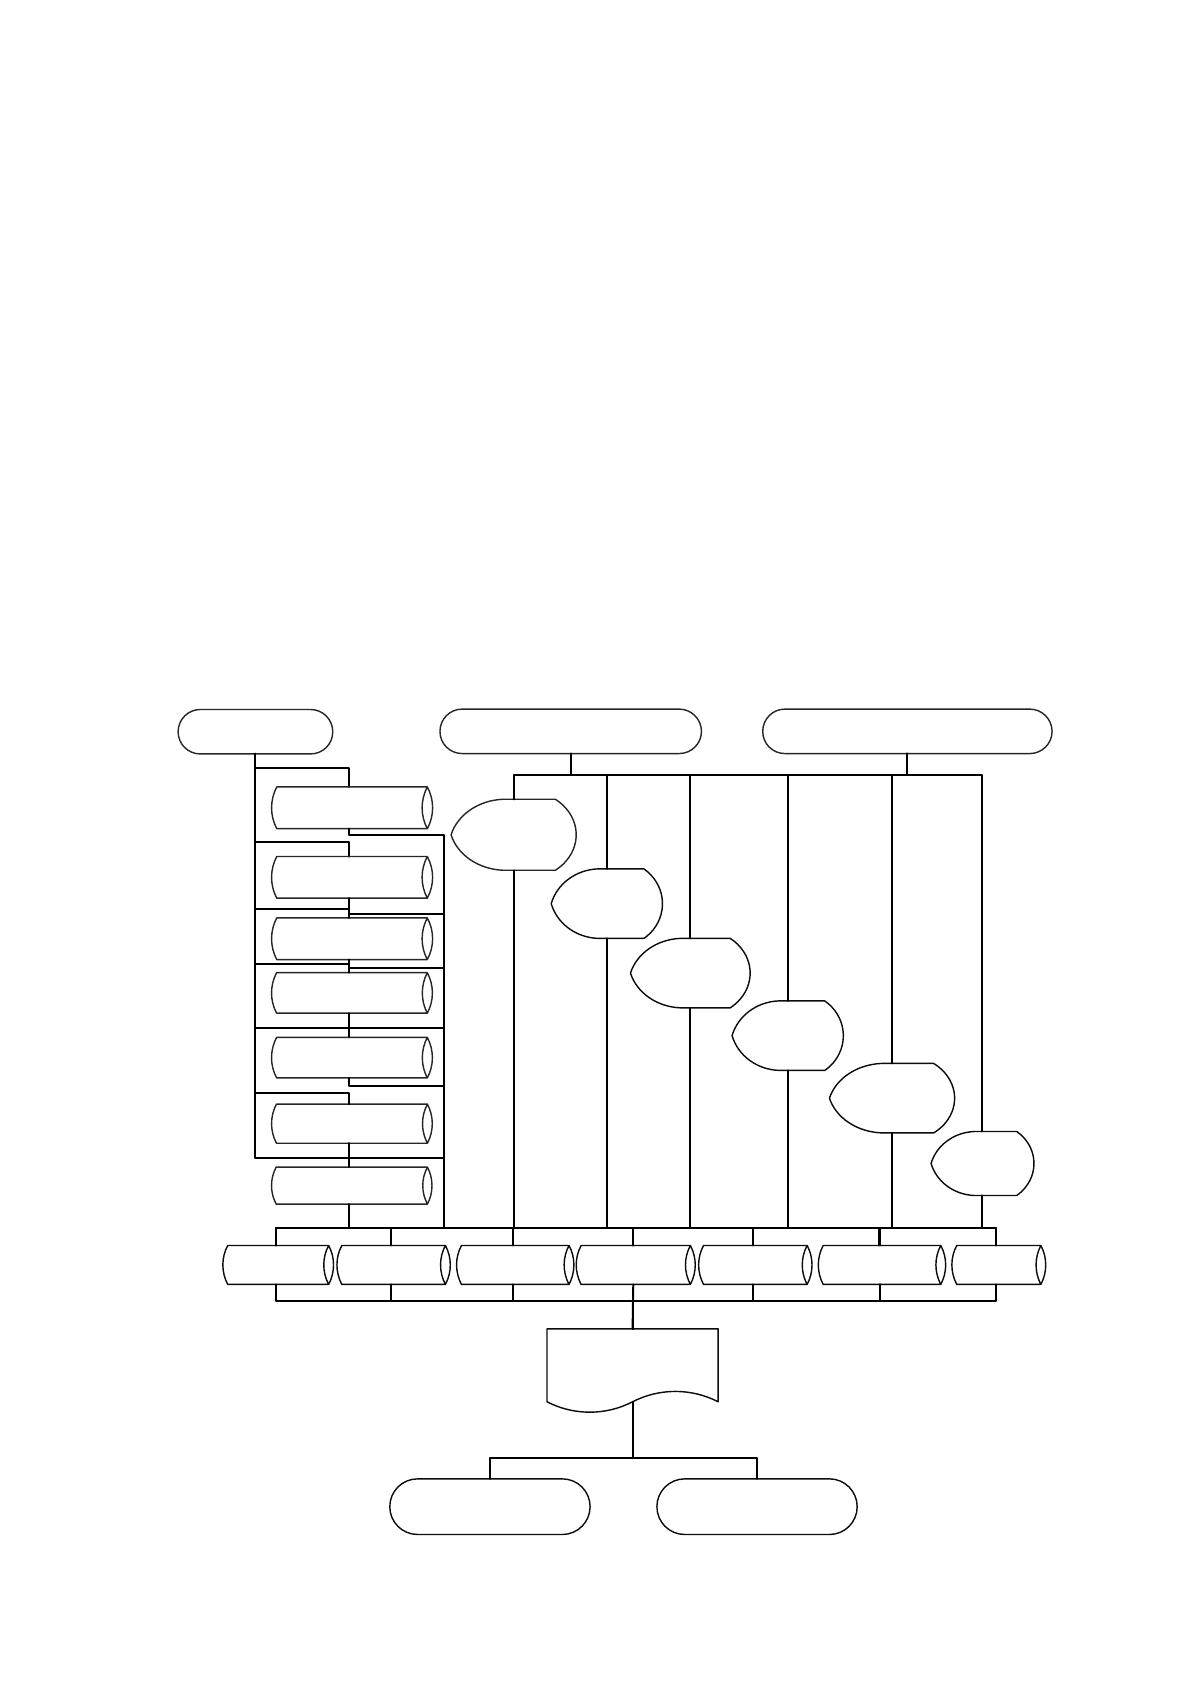
выходной информации и получателей данных [8]. Информационная модель,
созданная в редакторе Microsoft Visio, представлена на рисунке 8.
ИС
Спр. Системы
Т. Показатель
Спр. Сотрудники
Форма
справочника
«Сотрудник»
Т. Пользователь
Спр.
Показатели*
Т. Проверк а*
Т.
Показатель*
Т. Право доступа
Т.
Пользователь*
Т. Право
до ст упа*
Пользователь
Администратор системы Пользователь
Администратор системы
Форма
справочника
«Систе мы »
Справочник
«Показатели»
Отчет по результатам
проверки
Форма
проведения
проверки
Форма
отчета
Спр. Показатели
Т. Проверк а
Спр.
Сотрудник*
Спр.
Системы*
Форма
управления
по ль зо ват еля ми
Рисунок 8. Информационная модель
52
Источниками данных для проектируемой системы являются:
• администратор системы.
• пользователь.
В системе будут созданы следующие формы:
• Форма справочника «Сотрудник».
• Форма справочника «Показатели».
• Форма справочника «Системы».
• Форма проведения проверки.
• Форма управления пользователями.
• Форма отчета.
В системе будут справочники:
1. Сотрудник.
2. Показатели.
3. Системы.
А также таблицы с оперативной информацией:
• Проверка.
• Показатель.
• Пользователь.
• Право доступа.
Выходным документом задачи будет отчет по результатам проверки
системы, в котором будут выводиться фактические показатели качества
программного обеспечения, выбранного пользователем, за заданный
пользователем период времени.
2.
2.2. Характеристика нормативно-справочной, входной и оперативной
информации
Дадим характеристику нормативно-справочной, входной и
оперативной информации. Входная информация в системе отсутствует. К
Источник: https://baza.diplomsite.ru/previewfile/1829