Дипломная работа: Автоматизация проверки наличия и учета отгрузки материальных ценностей для ООО "Техсервис"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
46
технологических условиях, уровень их подготовки, как будущих пользователей
системы.
2) анализ материалов и формирование документации – составление
задания на проектирование, утверждение технико-экономического обоснования.
Для успешного создания управленческой информационной системы
всесторонне изучаются пути прохождения информационных потоков, как внутри
предприятия, так и во внешней среде.
Стадия проектирования делится на:
1) Этап технического проектирования – формируются проектные решения
по обеспечивающей и функциональной частям информационной системы,
моделирование производственных, хозяйственных, финансовых ситуаций,
осуществляется постановка задачи и блок-схемы и их решение.
2) Этап рабочего проектирования – осуществляется разработка и доводка
системы, корректировка структуры, создание различной документации: на
поставку, на установку технических средств, инструкции по эксплуатации,
должностные инструкции.
Стадия внедрения информационной системы предполагает:
1) Подготовку к вводу в эксплуатацию – на этом этапе производится
установка технических средств, настройка системы, обучение персонала,
пробное использование.
2) Проведение опытных испытаний всех компонентов системы перед
запуском.
3) Сдача в промышленную эксплуатацию, которая оформляется актом
сдачи-приемки работ.
Стандарты жизненного цикла информационной системы:
– ГОСТ 34.601-90;
– ISO/IEC 12207:2010.
Специфические (отраслевые) подходы к разработке программного
обеспечения реализованы в концепциях жизненного цикла, в основе которых
лежат требования ИСО 12207 [17]:
– Rapid Application Development (RAD) – стадии анализ и
планирование требований, проектирование, реализация, внедрение;
47
– Custom Development Method (методика Oracle);
– Rational Unified Process (RUP) – рациональный унифицированный
процесс (IBM);
– Microsoft Solutions Framework (MSF). Включает 4 фазы: анализ,
проектирование, разработка, стабилизация, предполагает
использование объектно-ориентированного моделирования
(Microsoft).
Для решения поставленной задачи будет использован стандарт RAD.
Существуют следующие модули жизненного цикла программного
обеспечения:
каскадная модель;
итерационная модель;
спиральная модель.
В данной работе будет использована каскадная модель жизненного цикла,
так как данная модель отлично подходит для небольших проектов, которые
разрабатывается небольшим штатом разработчиков.
2.1.2. Ожидаемые риски на этапах жизненного цикла и их
описание
Управление рисками, связанными с разработкой ПО, представляет собой
формальный процесс, позволяющий систематически идентифицировать,
оценивать и смягчать факторы возможного риска. В процессе управления
проектом основное внимание уделяется вопросам идентификации рисков в
проекте, имеющих как внешние, так и внутренние причины [1].
Если соблюдать указанные меры по снижению вероятности
возникновения рисков при разработке информационной системы, то значительно
возрастет вероятность своевременной сдачи проекта в назначенный срок.
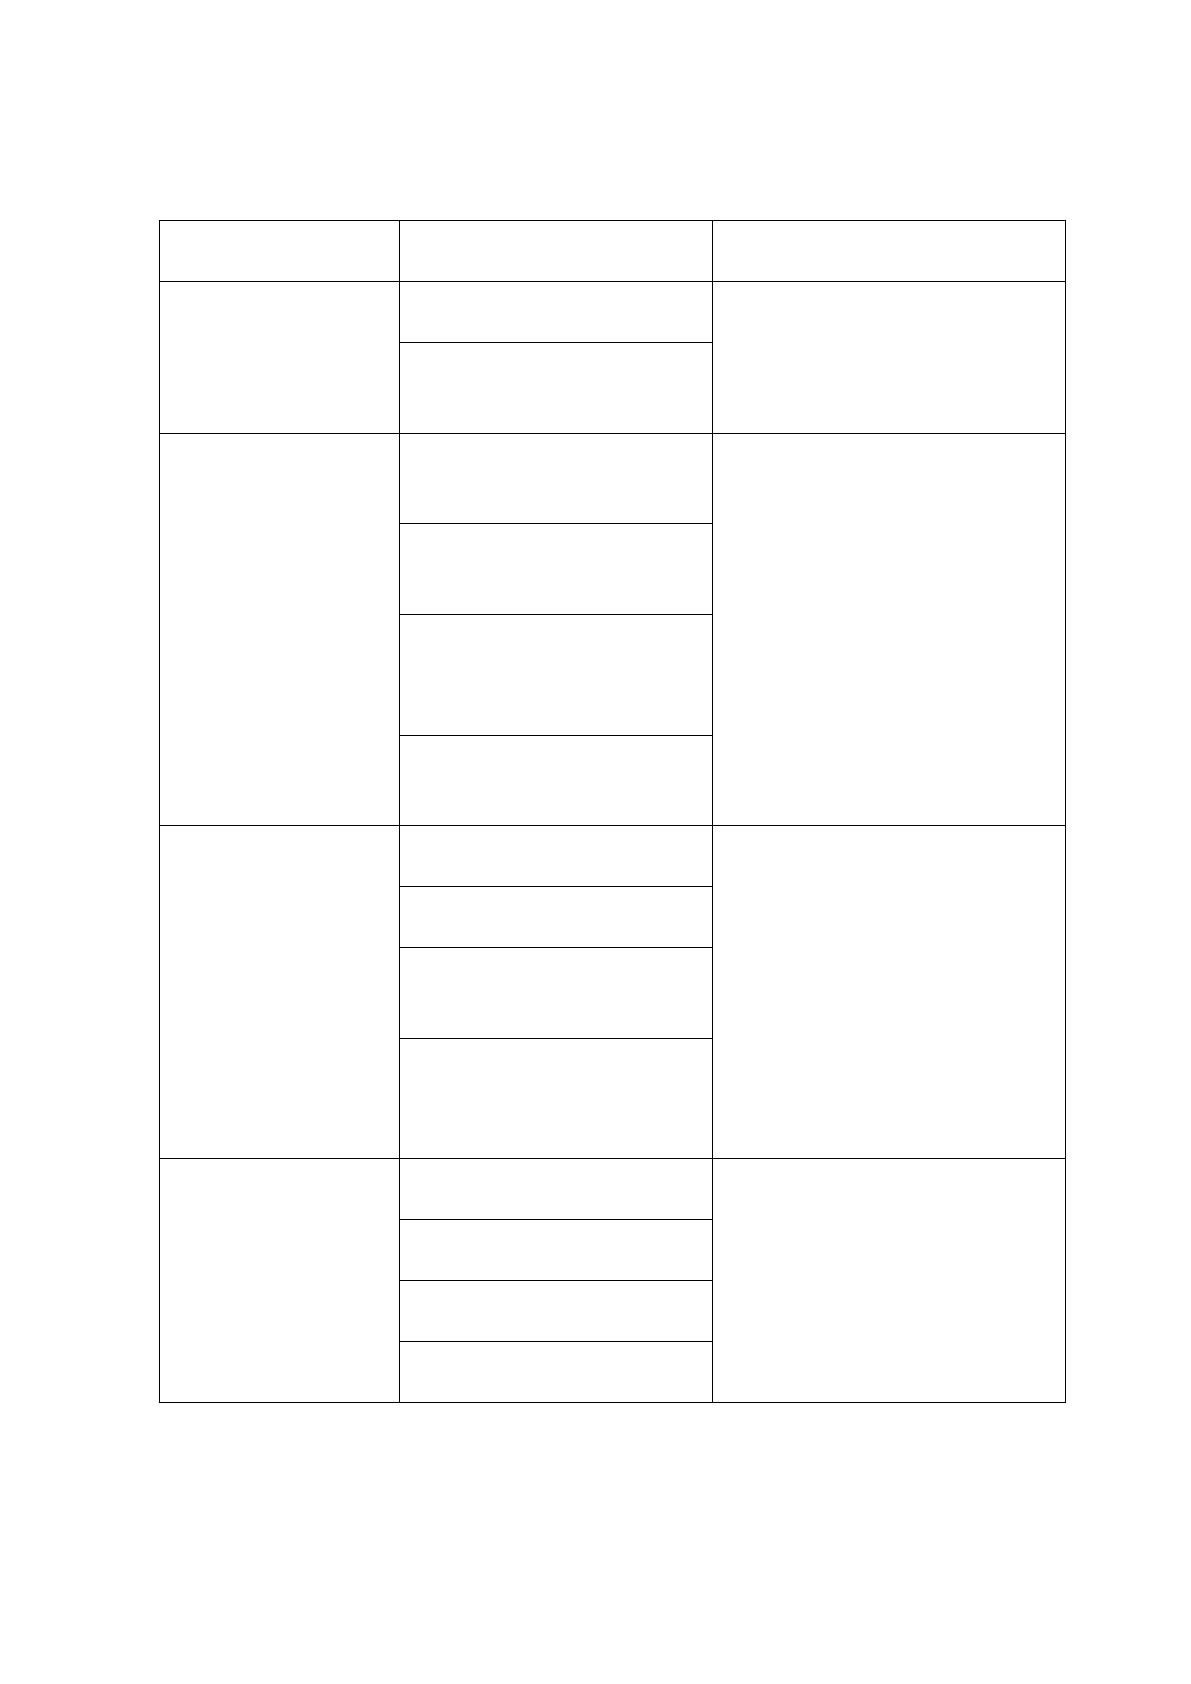
В таблице2.1 основные риски, которые могут возникнуть в процессе
разработки информационной системы.
48
Таблица 2.1
Ожидаемые риски на этапах жизненного цикла
Этап жизненного
цикла
Риск
Решение
Предпроектный
этап
Недостаточный анализ
требований заказчика
Интервьюирование заказчика
опытным специалистом
совместно с архитектором
информационной системы
Отсутствие правильно
оформленного
технического задания
Этап разработки
Потеря данных при
отсутствии системы
резервного копирования
Внедрение системы
резервного копирования
данных на внешние
носители, внедрение системы
управления версиями ПО,
прием на работу
квалифицированных
специалистов с опытом
работы, внедрение системы
удаленного обновления ПО
Недостаточно высокий
уровень квалификации
сотрудников
Сложность
последующего
обновления системы при
необходимости
Потеря исправлений,
выполненных разными
сотрудниками
Этап внедрения
Выход из команды
ключевого специалиста
Создание резервных
вариантов внедрения
системы без ключевого
специалиста (онлайн-
конференция, телефон и т.д.),
аутентификация доступа,
запрет на разглашение
коммерческой тайны,
передача данных по
защищенным каналам связи
Несоответствие продукта
требованиям заказчика
Несоответствие продукта
техническим
характеристикам ПК
Риск уязвимости
информационной
безопасности
предприятия
Этап
функционирования
Ошибки в логике
программы
Обновление системы с
помощью удаленного
доступа, настройка
регулярного резервного
копирования данных,
проектирование
масштабируемой системы
Потеря данных по вине
разработчика
Потеря данных по вине
пользователя
Новые требования
заказчика
49
2.1.3. Организационно-правовые и программно-аппаратные
средства обеспечения информационной безопасности и защиты
информации
Для анализа защиты информационной системы от внутренних угроз
необходимо определить группы пользователей разрабатываемой системы и
назначить им соответствующие права доступа к папкам и модулям системы,
определить требования к паролям и частоте их смены, а также другие параметры
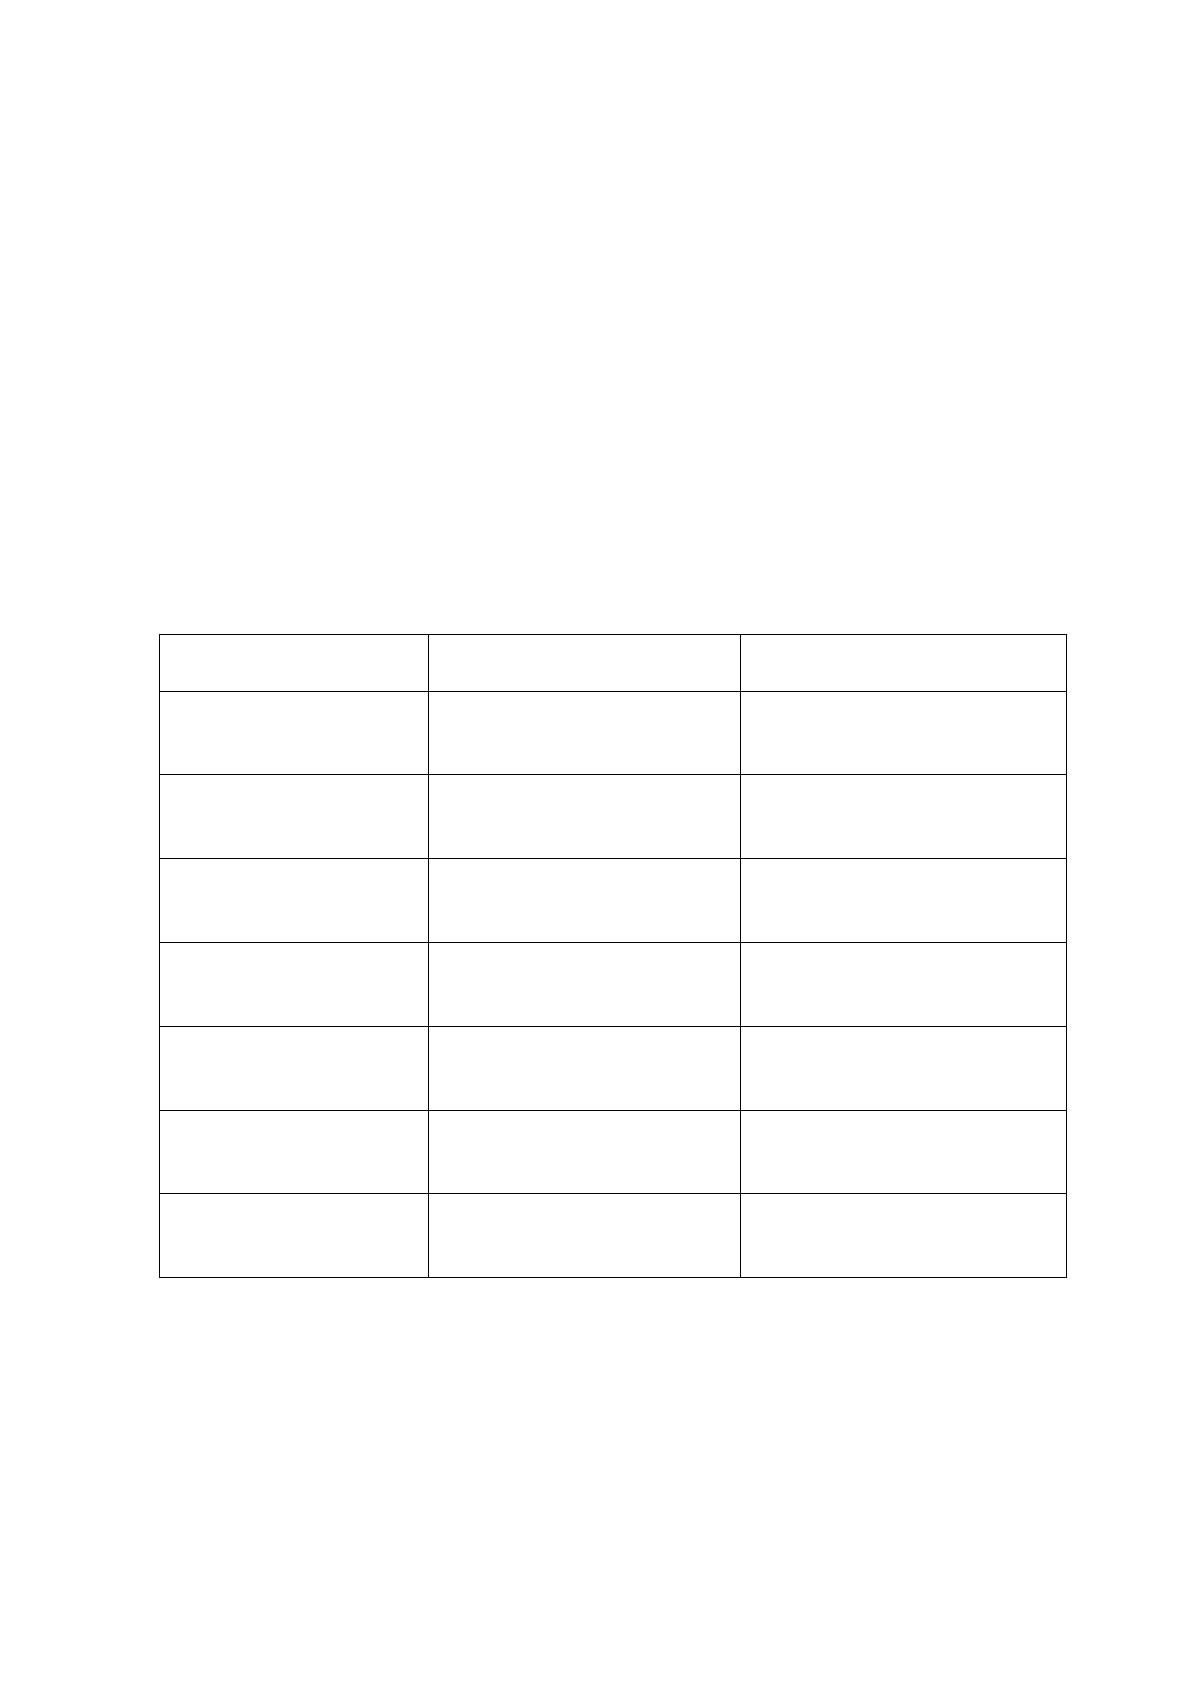
использования ИС. Сформированные данные представлены в таблице 2.2
Таблица 2.2
Разграничение прав пользователей
Группы пользователей/
Действия
Администратор ИС
Сотрудник отдела
производства
Редактирование
справочников
Чтение/
создание/
удаление
Чтение/
создание/
удаление
Редактирование плана
производства
Чтение/
создание/
удаление
Чтение/
создание/
удаление
Редактирование
производственных
заданий
Чтение/
создание/
удаление
Чтение/
создание/
удаление
Редактирование
лимитно-заборных карт
Чтение/
создание/
удаление
Чтение/
создание/
удаление
Редактирование
фактического расхода
материалов
Чтение/
создание/
удаление
Чтение/
создание/
удаление
Формирование
отчетности
Чтение/
создание/
удаление
Чтение/
создание/
удаление
Учет пользователей
Чтение/
создание/
удаление
Запрет доступа
Также для обеспечения информационной безопасности в ООО
«Техсервис» разработана политика информационной безопасности, которая
включает следующие положения:
1. В ООО «Техсервис» необходимо контролировать и протоколировать
действия сотрудников.
50
2. В ООО «Техсервис необходимо периодически проверять исполнение
обязанности пользователей по соблюдению мер безопасности.
3. Для обеспечения защиты СУБД и хранение информации системный
администратор осуществляет следующие действия:
– обучение процедурам безопасности, правильному использованию
средств обработки информации;
– чтение, запись, модификацию и удаление информации;
– хранение информации в БД, защищенной паролем;
– осуществлять резервное копирование на внешнее устройство.
4. Для обеспечения защиты бизнес-процессов подразделений компании
осуществляются следующие действия.
– дублирование информации на несколько носителей информации;
– актуализация всех баз данных в информационной системе;
– использование механизмов защиты сетевых операционных систем.
5. Для выполнения управления доступом необходимо выполнение
следующих действий:
– использование уникальных паролей;
– проверка паролей администратором системы для подтверждения
прав пользования системой или услугами;
– выбор качественных паролей и своевременная их замена;
– идентификация, аутентификация и верификация пользователей;
– запись успешных и неудавшихся доступов к системе;
– принудительная аварийная сигнализация для защиты
пользователей.
6. Защита от вредоносного программного обеспечения:
– установка и регулярное обновление антивирусных баз, и
исправление ПО;
– проведение регулярного пересмотра содержимого ПО;
– проверка любых вложений электронной почты и скачиваемой
информации на наличие вредоносного ПО;
– процедуры и планы по предотвращению введения вредоносного
ПО;
Источник: https://baza.diplomsite.ru/previewfile/2016