Дипломная работа: Автоматизация взаимодействия между отделами рекламно-производственной компании «Синтезис»
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
67
• Работа только с проверенным лицензионным ПО, регулярное
резервное копирование данных;
• Отслеживание полноты сведений во всех документах.
Этап внедрения
Риск персонала
Риски:
• Разрозненность деятельности разработчика и специалистов
предметной области;
• Отсутствие желания у сотрудников использовать новую систему и
связанные с этим трудности их обучения;
• Безучастность руководства.
Методики предотвращения:
• Обучение пользователей со стороны заказчика методики работы с
системой;
• Подготовка плана внедрения системы;
• Обоснование важности и нужности автоматизации персоналу;
• Привлечение руководящего персонала в проект и активное
взаимодействие с ним во время проведения всего проекта.
Технические риски
Риски:
• Утрата информации при внедрении системы.
Методики предотвращения:
• Наем квалифицированных сотрудников, имеющих опыт разработки
подобных систем.
Этап эксплуатации и сопровождения
Технические риски
Риски:
• Баги и ошибки ПО, приводящие к невозможности использования
системы;
• Неправильное использование оборудования;
• Отсутствие функциональных возможностей системы из-за
реорганизации предприятия.
68
Методики предотвращения:
• Полноценное тестирование и дополнение во время разработки
системы;
• Описание и занесение в документы всех технических условий и их
согласование.
2.1.3 Организационно-правовые и программно-аппаратные
средства обеспечения информационной безопасности и защиты
информации
Разделяют внутренние и внешние угрозы. Для отражение внутренних
угроз используется политика безопасности и разграничение прав доступа,
внешние организацией внешней защиты от угроз.
Защита информации от несанкционированного доступа должна
обеспечиваться мерами организационного характера и использованием
программно-технических средств.
Системы должны обеспечивать защиту от несанкционированного доступа
и разграничение прав пользователей, предоставлять механизмы управления
правами доступа.
Требования к комплексной безопасности включают:
требования к системе защиты конфиденциальной информации;
требования к системе инженерного обеспечения.
Функциональные требования:
Доступ к информации должен предоставляться пользователю только
после предъявления уникального идентификатора и проведения процедуры
аутентификации. При установке соединения рабочей станции с сервером должна
производиться верификация пользователя.
Каждый пользователь Системы должен иметь свой пароль, состоящий
не менее, чем из восьми символов, который недоступен для просмотра и может
быть изменен только лично пользователем или администратором.
69
Должна быть обеспечена возможность определения авторства каждой
операции на основе уникальных персонифицированных идентификаторов
пользователя.
Система должна иметь возможность обеспечения целостности данных.
Аналитическая платформа должна предоставлять возможности
аутентифицированного метода подключения к серверу с отчетами, с учетом прав
доступа.
Клиентские и серверные интерфейсы администрирования должны
поддерживать механизмы аутентификации пользователей и авторизации
выполнения операций с учетом иерархических прав доступа на уровне
пользователей, групп и ролей доступа.
Средства аутентификации интерфейсов администрирования должны
иметь возможности интеграции в едином каталоге пользователей (LDAP, Active
Directory).
Доступ пользователей должен поддерживать механизмы прав доступа
по ролям.
Права доступа к данным должны поддерживать разграничение по
уровням иерархии ролей, в разрезах сущностей, таблиц. Роли разделяются
посредством определения группы пользователя в каталоге LDAP.
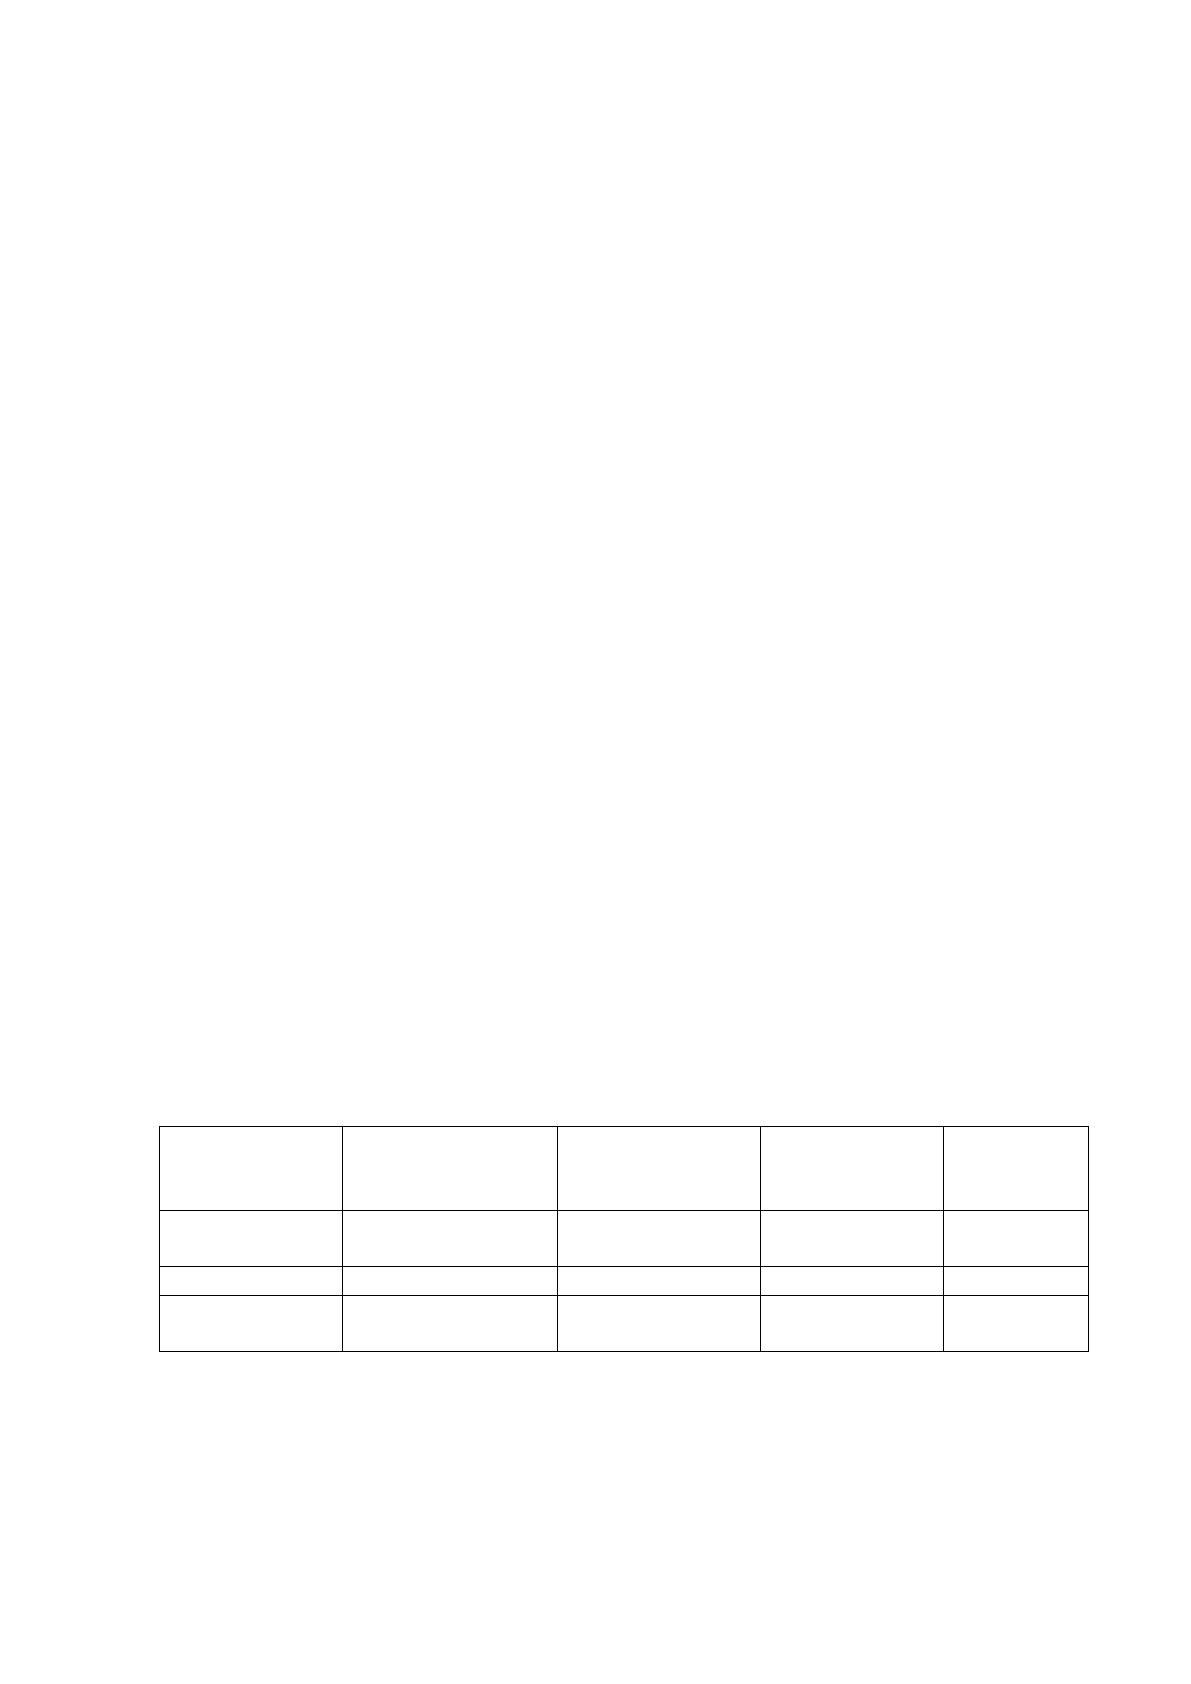
Характеристика политики приведена в таблице 2.1.
Таблица 2.1
Разграничение прав пользователей
Группы
пользователей
Модуль
«Авторизация»
Модуль
«Регистрация
документов»
Модуль
«Справочники»
Модуль
«Отчеты»
Сотрудники
предприятия
Чтение
Нет
Чтение
Ограничен
Менеджеры
Чтение
Полный
Чтение
Полный
Администратор
системы
Полный
Полный
Полный
Полный
Комплекс технических (аппаратно-программных) средств защиты
Системы должен включать:
средства аутентификации пользователей и элементов Системы;
средства разграничения доступа к данным;
70
возможность блокирования работы пользователей;
пользователь должен иметь возможность в любой момент
приостановить свой сеанс работы и возобновить его после повторной
авторизации;
необходимо обеспечение невозможности прямого доступа
пользователей и системных администраторов к данным применяемых СУБД;
необходимо реализовать аутентификацию интегрируясь с сервером MS
Active Directory.
Доступ администратора к обрабатываемой бизнес-информации должен
быть ограничен.
Удаление регистрационных записей пользователей без возможности
восстановления.
Система должна исключать возможность прочтения паролей
пользователей, зарегистрированных в Системе
Хранение паролей в Системе и передача по каналу связи на сервер
должна осуществляться таким образом, чтобы исключить возможность
восстановления пароля;
При превышении настраиваемого администратором периода
неактивности Система должна принудительно завершать сеанс работы
пользователя в Системе.
Комплекс должен быть защищен программно-аппаратными средствами
защиты, включающими системы обнаружения атак, сканеры безопасности для
выявления уязвимых мест и иные средства безопасности, требующие
детализации в каждом конкретном случае.
Разработка средств криптографической защиты информации, в том числе
средств электронной цифровой подписи должны осуществляться с учетом
требований стандарта 1073-2001 ГОСТ Р 34.10-2001.
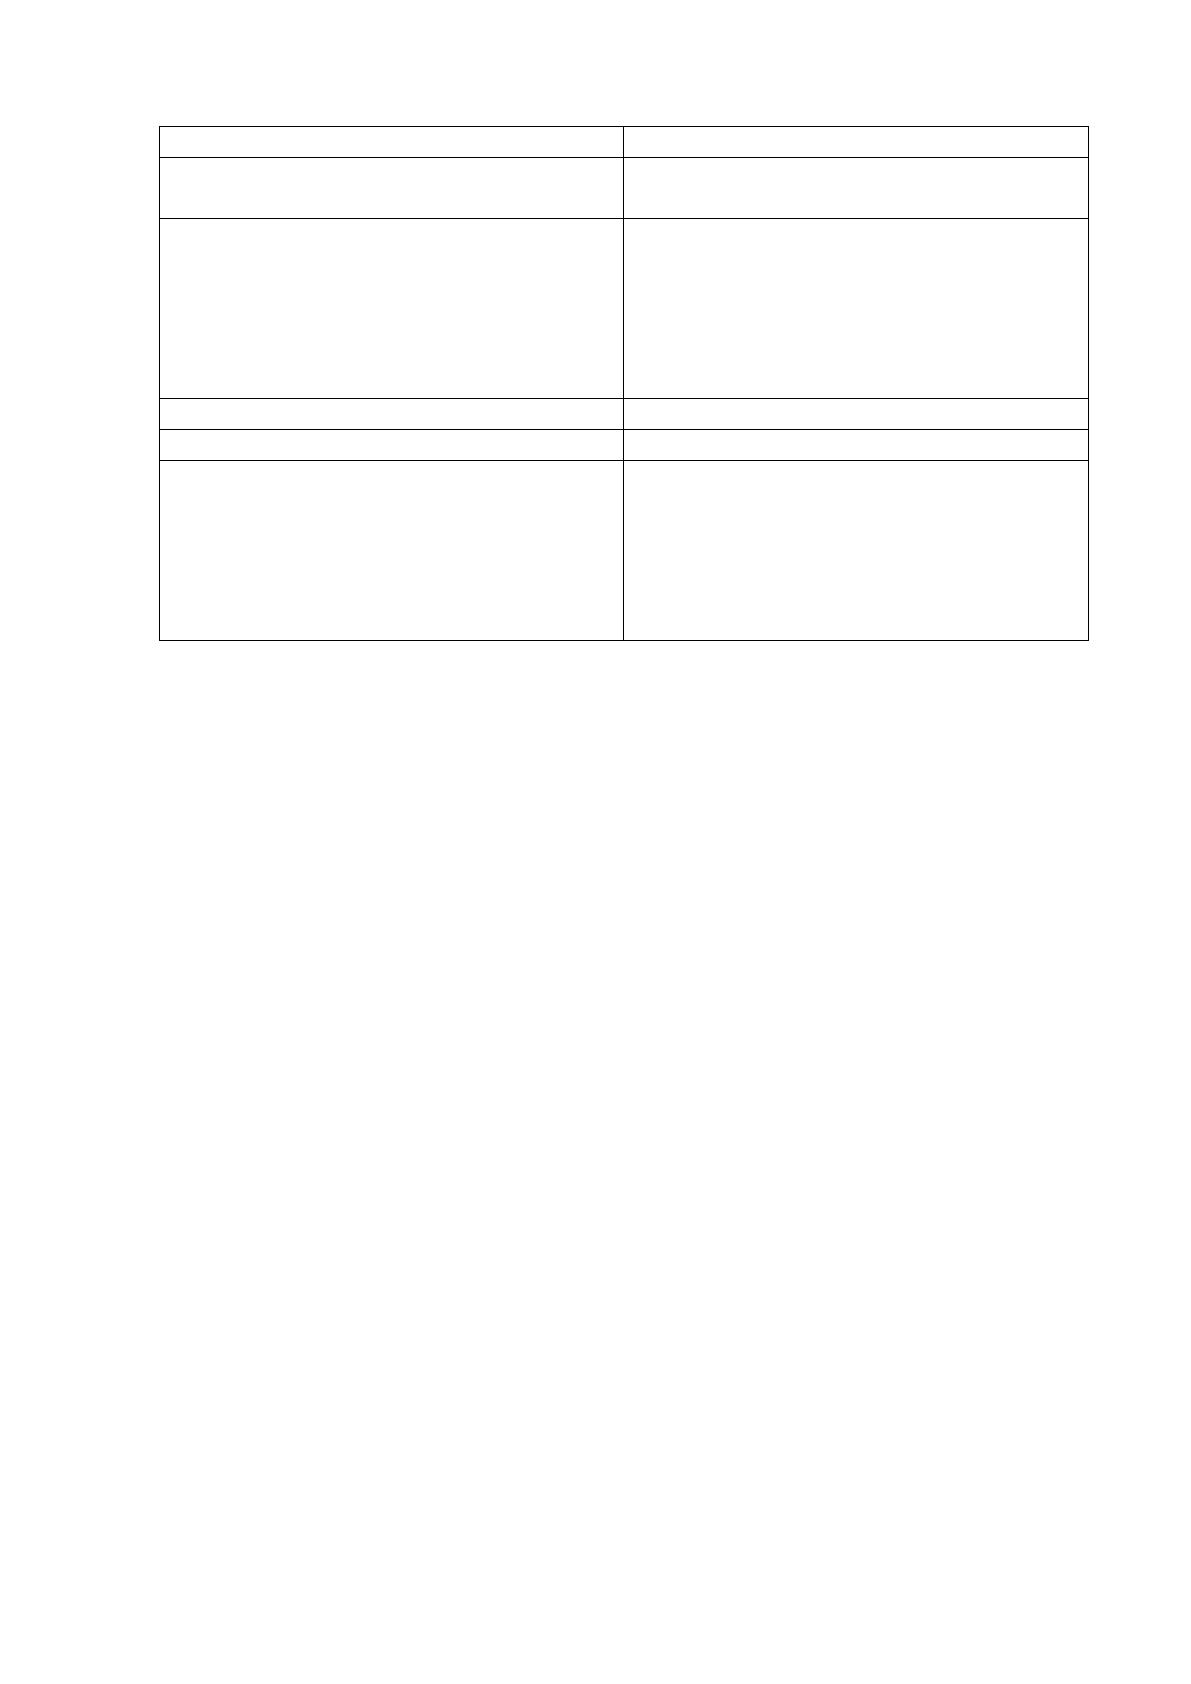
Для защиты от внешних угроз был установлен КСЗИ «Панцирь-К».
В таблице 2.3. покажем сводку всех средств по защите информации
Таблица 2.2
Комплекс мер по защите информации
71
Способ (метод)
Описание (наименование средства)
Программно-аппаратные комплексы
защиты информации
КСЗИ «Панцирь-К»
Политика безопасности
- ограничение прав доступа;
-учет нарушений безопасности;
- контроль за соблюдением норм
охраны;
- соблюдение норм по работе с
конфиденциальной информацией
Защита каналов связи
Защищённый протокол SSH
Антивирусная защита
KasperskyTotalSpaceSecurity
Физическая защита помещений
- система контроля и управления
доступом;
- оборудование помещений решетками
на окнах;
- разграничение прав доступа в
помещения.
2.2. Информационное обеспечение задачи
2.2.1. Информационная модель и её описание
Информационная модель представляет собой схему движения входных,
промежуточных и результативных потоков и функций предметной области.
Кроме того, она объясняет, на основе каких входных документов и какой
нормативно-справочной информации происходит выполнение функций по
обработке данных и формирование конкретных выходных документов.
Информационная модель представлена на рис. 2.1.
Источник: https://baza.diplomsite.ru/previewfile/1691