Материал: Гинодман От первых вирусов до целевых атак 2014
Kaspersky Lab. |
15 |
Educational Programs Department |
Основной признак, по которому различают типы (поведения) компьютерных червей, – способ их распространения, т.е. то, как вредоносная программа передает
свою копию по сетевым ресурсам.
Net-черви (Net-Worm)
Отличительной особенностью данного типа червей является отсутствие необходимости в пользователе как в звене в цепочке распространения вредоносной про-
граммы по сети (т.е. непосредственно для активации вредоносной программы).
Зачастую при распространении такой червь ищет в сети компьютеры, на кото-
рых используется программное обеспечение, содержащее критические уязвимости. Для заражения уязвимых компьютеров червь посылает специально сформированный сетевой пакет (эксплойт), в результате чего код (или часть кода) червя проника-
ет на компьютер-жертву и активируется. Если сетевой пакет содержит только часть
кода червя, то после проникновения в уязвимый компьютер он скачивает основной
файл червя и запускает его на исполнение.
Email-черви (Email-Worm)
Вредоносные программы, обладающие способностью к несанкционированному пользователем саморазмножению по каналам электронной почты. В процессе размножения червь отсылает либо свою копию в виде вложения в электронное
письмо, либо ссылку на свой файл, расположенный на каком-либо сетевом ресурсе
(например, URL на зараженный файл, расположенный на взломанном или хакерском веб-сайте).
В первом случае код червя активизируется при открытии (запуске) зараженного вложения, во втором – при открытии ссылки на зараженный файл. В обоих случа-
ях эффект одинаков – активизируется код червя.
Для отправки зараженных сообщений почтовые черви используют различные
способы. Наиболее распространены:
•прямое подключение к SMTP-серверу с использованием встроенной в код
червя почтовой библиотеки;
•использование сервисов MS Outlook;
•использование функций Windows MAPI1.
1MAPI (Messaging Application Programming Interface) – программный интерфейс, поз-
воляющий приложениям работать с различными системами передачи электронных сообщений.
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/
16 |
Kaspersky Lab. |
Educational Programs Department |
|
|
|
Различные методы используются почтовыми червями для поиска почтовых адресов, на которые будут рассылаться зараженные письма. Почтовые черви могут:
•рассылать себя по всем адресам, обнаруженным в адресной книге MS Outlook;
•считывать адреса из адресной базы WAB2;
•сканировать «подходящие» файлы на диске и выделять в них строки, являющиеся адресами электронной почты;
•отсылать себя по всем адресам, обнаруженным в письмах в почтовом ящике (при этом некоторые почтовые черви «отвечают» на обнаруженные в ящике
письма).
Многие черви используют сразу несколько из перечисленных методов. Встре-
чаются также и другие способы поиска адресов электронной почты.
P2P-черви (P2P-Worm)
Вредоносные программы, обладающие способностью к несанкционированному пользователем саморазмножению по каналам файлообменных пиринговых3 сетей.
Механизм работы большинства подобных червей достаточно прост – для внедрения в P2P-сеть компьютерному червю достаточно скопировать себя в каталог обмена файлами, который обычно расположен на локальной машине. Всю остальную работу по распространению вируса P2P-сеть берет на себя – при поиске файлов в сети она сообщит удаленным пользователям о данном файле и предоставит весь необходимый сервис для скачивания файла с зараженного компьютера.
Существуют более сложные P2P-черви, которые имитируют сетевой протокол конкретной файлообменной системы и на поисковые запросы отвечают положительно – при этом червь предлагает для скачивания свою копию.
IM-черви (IM-Worm)
Вредоносные программы, обладающие способностью к несанкционированному пользователем саморазмножению по каналам систем мгновенного обмена сооб-
щениями (например, ICQ, MSN Messenger, AOL Instant Messenger, Yahoo Pager,
Skype и др.).
2WAB (Windows Address Book) – адресная книга Windows.
3Пиринговая сеть (от англ. peer-to-peer, P2P – равный к равному) – это компьютерная сеть, основанная на равноправии участников. Часто в такой сети отсутствуют выделенные серверы, а каждый узел (peer) является как клиентом, так и выполняет функции сервера
[Wik].
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/
Kaspersky Lab. |
17 |
Educational Programs Department |
Для этих целей компьютерные черви, как правило, рассылают на обнаруженные контакты (из контакт-листа) сообщения, содержащие URL на файл с телом чер-
вя, расположенный на каком-либо сетевом ресурсе. Данный прием практически полностью повторяет аналогичный способ рассылки, использующийся почтовыми червями.
IRC-черви (IRC-Worm)
Вредоносные программы, обладающие способностью к несанкционированно-
му пользователем саморазмножению через Internet Relay Chats (IRC).
У этого типа червей существует два способа распространения по IRCканалам, напоминающие способы распространения почтовых червей. Первый способ заключается в отсылке URL на копию червя. Второй способ – отсылка зараженного файла какому-либо пользователю IRC-канала. При этом атакуемый пользова-
тель должен подтвердить прием файла, затем сохранить его на диск и открыть (за-
пустить на выполнение).
Другие черви (Worm)
К данному подтипу относятся компьютерные черви, которые по тем или иным причинам не обладают ни одним из поведений других подтипов компьютерных червей.
Подозрительные упаковщики (SuspiciousPacker)
Вредоносные программы часто сжимаются различными способами упаковки, совмещенными с шифрованием содержимого файла для того, чтобы исключить обратную разработку программы и усложнить анализ поведения проактивными и эвристическими методами. Антивирусом детектируются результаты работы подозрительных упаковщиков – упакованные объекты.
Существуют приемы борьбы с распаковкой: например, упаковщик может расшифровывать код не полностью, а лишь по мере исполнения, или расшифровывать и запускать вредоносный объект целиком только в определенный день недели.
Также при упаковке файлов может использоваться сразу несколько упаковщи-
ков, или использоваться редко встречающийся упаковщик.
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/
18 |
Kaspersky Lab. |
Educational Programs Department |
|
|
|
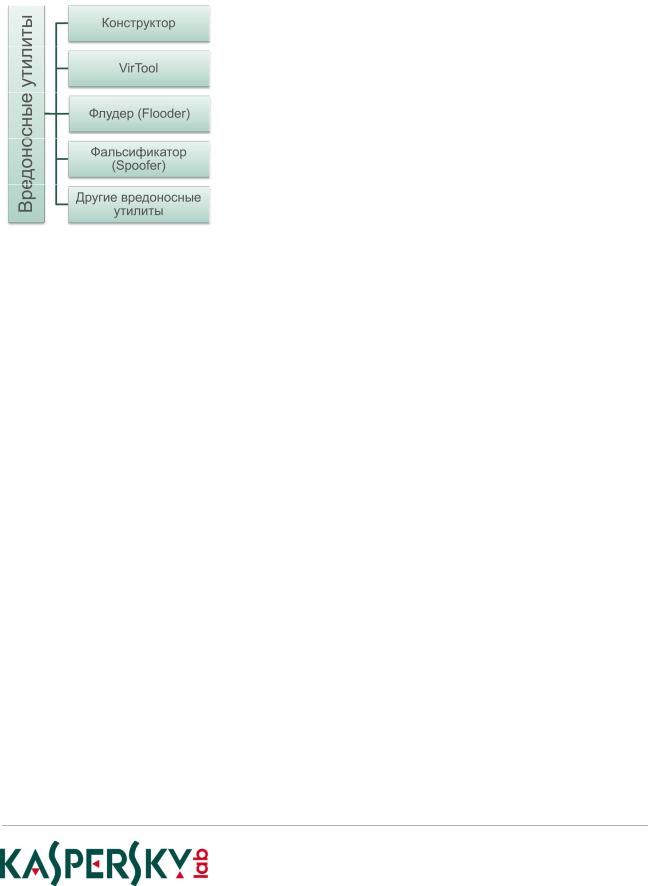
Вредоносные утилиты
Рис. 1.4
Конструктор (Constructor)
Вредоносные программы, разработанные для автоматизации создания других вирусов, червей или троянских программ, организации DoS-атак на удаленные сервера, взлома других компьютеров и т.п. В отличие от вирусов, червей и троянских про-
грамм, представители данной категории не представляют угрозы непосредственно компьютеру, на котором исполняются.
Основным признаком, по которому различают вредоносные утилиты, являются совершаемые ими
действия.
К данной категории вредоносных программ относятся следующие поведения:
Программы, предназначенные для изготовления новых компьютерных виру-
сов, червей и троянских программ. Подобные программы позволяют генерировать исходные тексты вредоносных программ, объектные модули и непосредственно зараженные файлы.
Некоторые конструкторы снабжены стандартным оконным интерфейсом, где
при помощи системы меню можно выбрать тип вредоносной программы, наличие
или отсутствие самошифрования, противодействие отладчику и т.п.
Первый конструктор вирусов VCL (Virus Creation Laboratory), представляющий собой графическую среду для разработки вирусов и различных троянских программ для MS DOS, появился в июле 1992 года.
VirTool
Программы, позволяющие злоумышленнику модифицировать другие вредо-
носные программы таким образом, чтобы они не детектировались антивирусным
программным обеспечением.
Флудер (Flooder)
Программы, функцией которых является «забивание» информационным мусором (бесполезными сообщениями) сетевых каналов, интернет-пейджеров и SMSканалов.
Данные программы могут использоваться спамерами.
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/
Kaspersky Lab. |
19 |
Educational Programs Department |
Фальсификатор (Spoofer)
«Spoofer» в переводе с английского означает «злоумышленник, выдающий се-
бя за законного пользователя». К этому подтипу относятся программы, позволяющие отправлять сообщения и сетевые запросы с поддельным адресом отправителя.
Утилиты данного типа могут быть использованы для того, чтобы затруднить обнаружение отправителя или выдать сообщение злоумышленника за сообщение, отправленное другим пользователем.
Другие вредоносные утилиты
Перечислим, какие еще существуют типы вредоносных утилит.
Ложная тревога (Hoax)
Программы, которые не причиняют компьютеру какого-либо прямого вреда,
однако выводят сообщения о том, что такой вред уже причинен или будет причинен
при каких-либо условиях, либо предупреждают пользователя о несуществующей
опасности. Программы этого типа могут, например, сообщать пользователю о форматировании диска (хотя никакого форматирования на самом деле не происходит), выводить странные вирусоподобные сообщения и т.д.
DoS
Программа, предназначенная для проведения DoS-атаки с ведома пользова-
теля на компьютер-жертву.
HackTool
Программы, используемые злоумышленниками при организации атак на локальный или удаленный компьютер. Они могут осуществлять несанкционированное пользователем внесение нелегального пользователя в список разрешенных посетителей системы, очищать системные журналы с целью сокрытия следов присутствия в системе вредоносного ПО, анализировать сетевой трафик и т.д.
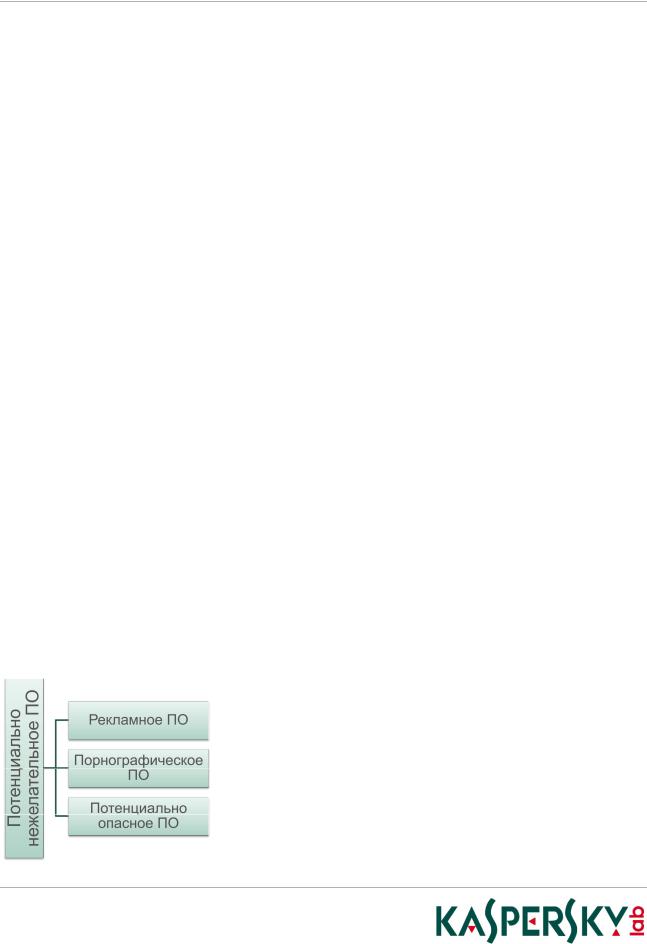
Потенциально нежелательное ПО
Потенциально нежелательное ПО включает в себя программы, которые невозможно однозначно
отнести ни к опасным, ни к безопасным. Дело в том,
что некоторые программы обладают функциями, которые могут причинить вред пользователю, но толь-
ко при выполнении ряда условий.
Рис. 1.5
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/