Материал: Гинодман От первых вирусов до целевых атак 2014

10 |
Kaspersky Lab. |
Educational Programs Department |
|
|
|
При запуске PSW-троянцы ищут необходимую им информацию в системных файлах, хранящих различную конфиденциальную информацию или в реестре. В
случае успешного поиска программа отсылает найденные данные «хозяину». Для передачи данных могут быть использованы электронная почта, FTP, HTTP (посредством указания данных в запросе) и другие способы.
Некоторые троянцы данного типа воруют регистрационную информацию к различному программному обеспечению.
DDoS-троянец (Trojan-DDoS)
Вредоносная программа, предназначенная для проведения несанкционированной пользователем DoS-атаки с пораженного компьютера на компьютер-жертву по заранее определенному адресу.
Суть атаки сводится к посылке жертве многочисленных запросов, что приво-
дит к отказу в обслуживании, если ресурсы атакуемого удаленного компьютера недостаточны для обработки всех поступающих запросов.
Часто для проведения распределенной DoS-атаки (DDoS-атаки) злоумышленники предварительно заражают троянцами данного типа множество компьютеров
(например, в ходе массированной спам-рассылки), после чего каждый из заражен-
ных компьютеров атакует заданную жертву.
Троянец-загрузчик (Trojan-Downloader)
Вредоносная программа, предназначенная для несанкционированной пользователем загрузки и установки на компьютер-жертву новых версий вредоносных про-
грамм, установки троянцев или рекламных систем. Загруженные из интернета про-
граммы затем либо запускаются на выполнение, либо регистрируются троянцем на автозагрузку в соответствии с возможностями операционной системы.
Информация об именах и расположении загружаемых программ содержится в коде и данных троянца или скачивается троянцем с «управляющего» интернетресурса (обычно, с веб-страницы).
Данный тип вредоносных программ часто используется для первоначального заражения посетителей веб-страниц, содержащих эксплойты.
Троянец-дроппер (Trojan-Dropper)
Вредоносная программа, предназначенная для несанкционированной пользователем скрытой инсталляции на компьютер-жертву вредоносных программ, содер-
жащихся в теле этого типа троянцев.
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/
Kaspersky Lab. |
11 |
Educational Programs Department |
Данный тип вредоносных программ обычно без каких-либо сообщений (либо с ложными сообщениями об ошибке в архиве, неверной версии операционной систе-
мы и др.) сохраняют на диск жертвы (часто в каталог Windows, системный каталог Windows, временный каталог и т.д.) другие файлы и запускают их на выполнение.
В результате использования программ данного класса злоумышленники достигают двух целей:
•скрытной инсталляции троянских программ и вирусов;
•защиты от детектирования известных вредоносных программ антивирусами, поскольку не все из них в состоянии проверить все компоненты внутри подобных троянцев.
Троянец-шпион (Trojan-Spy)
Вредоносная программа, предназначенная для ведения электронного шпионажа за пользователем (вводимая с клавиатуры информация, снимки экрана, список
активных приложений и т.д.). Найденная информация передается злоумышленнику.
Для передачи данных «хозяину» могут быть использованы электронная почта, FTP,
HTTP (посредством указания данных в запросе) и другие способы.
Троянец-вымогатель (Trojan-Ransom)
Вредоносная программа, предназначенная для несанкционированной пользователем модификации данных на компьютере-жертве таким образом, чтобы сделать
невозможным работу с ними либо блокировать нормальную работу компьютера. По-
сле того как данные «взяты в заложники» (блокированы), пользователю выдвигается требование выкупа.
Озвученную в требовании сумму жертва должна передать злоумышленнику, после чего злоумышленник обещает выслать программу для восстановления данных
или нормальной работоспособности компьютера.
Ложный антивирус (Trojan-FakeAV)
Класс вредоносных программ, имитирующих работу антивирусного программ-
ного обеспечения или защитных компонентов операционной системы с целью полу-
чения от пользователя вознаграждения за обнаружение и удаление несуществую-
щих угроз. Такие программы показывают множество нежелательных уведомлений,
создают дискомфорт, стимулируя пользователя внести оплату. Иногда препятствуют
нормальной работе компьютера, но, как правило, не блокируют систему полностью,
чтобы не утратить доверие жертвы.
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/

12 |
Kaspersky Lab. |
Educational Programs Department |
|
|
|
IM-троянец (Trojan-IM)
Вредоносная программа, предназначенная для кражи пользовательских аккаунтов (логин и пароль) от интернет-пейджеров (например, ICQ, MSN Messenger, AOL
Instant Messenger, Yahoo Pager, Skype и др.).
Найденная на зараженном компьютере информация передается злоумышленнику. Для передачи данных «хозяину» могут быть использованы электронная почта, FTP, WWW (посредством указания данных в запросе) и другие способы.
SMS-троянец (Trojan-SMS)
Вредоносная программа, предназначенная для несанкционированной пользователем отсылки SMS-сообщений с пораженных мобильных устройств на дорогостоящие платные номера, которые записаны в теле вредоносной программы.
Троянец-уведомитель (Trojan-Notifier)
Вредоносная программа, предназначенная для несанкционированного поль-
зователем сообщения своему «хозяину» о том, что зараженный компьютер сейчас
находится «на связи». При этом на адрес злоумышленника отправляется информация о компьютере (например, IP-адрес компьютера, номер открытого порта, адрес
электронной почты и т.п.). Отсылка осуществляется различными способами: элек-
тронным письмом, специально оформленным обращением к веб-странице злоумышленника, ICQ-сообщением.
Данные троянские программы используются в многокомпонентных троянских наборах для извещения злоумышленника об успешной инсталляции вредоносных
программ в атакуемой системе.
Другие троянцы
Перечислим кратко, какие еще существуют типы троянцев.
Trojan-ArcBomb
Эти троянцы представляют собой архивы, специально сформированные таким
образом, чтобы вызывать нештатное поведение архиваторов при попытке разархи-
вировать данные – зависание или существенное замедление работы компьютера
или заполнение диска большим количеством «пустых» данных. Особенно опасны
«архивные бомбы» для файловых и почтовых серверов, если на сервере используется какая-либо система автоматической обработки входящей информации – в этом случае «архивная бомба» может остановить работу сервера.
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/
Kaspersky Lab. |
13 |
Educational Programs Department |
Trojan-Clicker
Вредоносная программа, предназначенная для несанкционированного поль-
зователем обращения к интернет-ресурсам (обычно, к веб-страницам). Достигается это либо посылкой соответствующих команд браузеру, либо заменой системных файлов, в которых указаны «стандартные» адреса интернет-ресурсов (например,
файл hosts в MS Windows).
Trojan-GameThief
Вредоносные программы, предназначенные для кражи пользовательской информации, относящейся к сетевым играм.
Trojan-Proxy
Вредоносные программы, предназначенные для осуществления злоумышленником несанкционированного пользователем анонимного доступа к различным ин- тернет-ресурсам через компьютер-жертву.
Trojan-Mailfinder
Вредоносная программа, предназначенная для несанкционированного пользователем сбора адресов электронной почты на компьютере с последующей передачей их злоумышленнику через электронную почту, HTTP, FTP или другими способами.
Trojan
Троянская программа, не принадлежащая ни к одному из перечисленных под-
типов троянских программ, или многоцелевая троянская программа, способная совершать сразу несколько несанкционированных пользователем действий, присущих одновременно нескольким другим поведениям троянских программ, что не позволя-
ет однозначно отнести ее к тому или иному подтипу.
Вирусы
Определение вируса по ГОСТ Р 51188-98 звучит так.
Компьютерный вирус – программа, способная создавать свои копии (необяза-
тельно совпадающие с оригиналом) и внедрять их в файлы, системные области
компьютера, компьютерных сетей, а также осуществлять иные деструктивные дей-
ствия. При этом копии сохраняют способность дальнейшего распространения. Компьютерный вирус относится к вредоносным программам.
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/
14 |
Kaspersky Lab. |
Educational Programs Department |
|
|
|
Однако мы, как это принято при детектировании вредоносных объектов, будем различать способ самораспространения вредоносных программ и будем понимать
термин «вирус» в более узком значении. Примем следующее определение.
Вирус – это вредоносная программа, обладающая способностью к несанкционированному пользователем саморазмножению по локальным ресурсам компью– тера.
Вредоносные же программы, которые для своего саморазмножения используют сетевые ресурсы, будем относить к типу компьютерных червей.
Таким образом, в отличие от червей, вирусы не используют сетевых сервисов для своего распространения и проникновения на другие компьютеры. Копия вируса попадает на удаленные компьютеры только в том случае, если зараженный объект по каким-либо не зависящим от функционала вируса причинам оказывается активизированным на другом компьютере, например:
•при заражении доступных дисков вирус проник в файлы, расположенные на
сетевом ресурсе;
•вирус скопировал себя на съемный носитель или заразил файлы на нем;
•пользователь отослал электронное письмо с зараженным вложением.
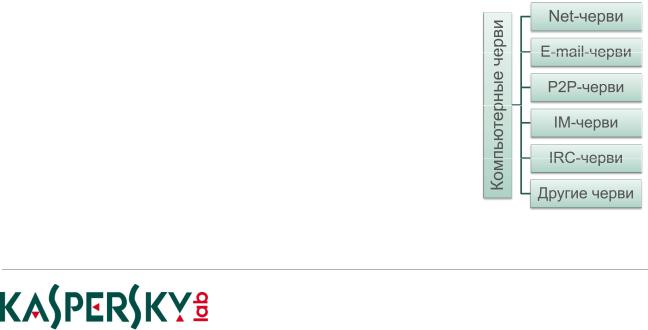
Компьютерные черви
К данной категории относятся программы, распространяющие свои копии по локальным и (или) глобальным сетям.
Большинство известных сетевых червей распространяются в виде файлов: вложений в электронные письма, ссылкой на зараженный файл на каком-либо веб-
или FTP-ресурсе в ICQ- и IRC-сообщениях, файл в каталоге обмена P2P и пр.
Некоторые сетевые черви (так называемые беcфайловые или пакетные) распространяются в виде
сетевых пакетов, проникают непосредственно в память компьютера и активизируют свой код.
Для проникновения на удаленные компьютеры и запуска
своей копии компьютерные черви используют различные
методы социальной инженерии (например, текст элек-
тронного письма, призывающий открыть вложенный
файл), недочеты в конфигурации сети (например, копирование на диск, открытый на полный доступ), ошибки в
службах безопасности операционных систем и приложе-
ний. Рис. 1.3
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/