Материал: Проблемы обеспечения надежности и качества приборов, устройств и систем. Федоров А.И., Сидоров Б.Н
|
Вход в систему |
|
|
|
Таблица 1 |
|||
|
|
|
|
|
||||
Функции, выполняемые СЗИ от НСД |
|
|
i, j |
|
||||
|
|
|
|
|
|
l |
|
|
0 Включение автоматизированного рабоче- |
|
|
( 0, 1.1) |
|||||
го места (АРМ) (Прекращение выполнения |
0 |
|
|
|||||
функций АРМ) |
|
|
|
|
||||
1.1 |
Предъявление идентификатора |
|
|
( 1.1, |
1.3),( 1.1, |
|||
|
|
|
|
|
1.1 |
1.2) |
|
|
1.2 |
Прекращение работы идентификатора |
|
|
( 1.2, 1.1) |
||||
|
|
|
|
|
1.2 |
|
|
|
1.3 |
Допуск к вводу пароля |
|
|
( 1.3, 1.4) |
||||
|
|
|
|
|
1.3 |
|
|
|
1.4 |
Ввод пароля |
|
|
( 1.4, |
1.5),( 1.4, |
|||
|
|
|
|
|
1.4 |
1.7) |
|
|
1.5 |
Повторный ввод пароля |
|
|
( 1.5, |
1.4),( 1.5, |
|||
|
|
|
|
|
1.5 |
1.6), |
|
|
1.6 |
Блокировка входа в систему при трех- |
|
|
( 1.6, |
0), ( 1.6, |
|||
разовом неправильном вводе пароля |
1.6 |
3,3) |
|
|||||
1.7 |
Аутентификация субъекта системы |
|
|
( 1.7, 1.8) |
||||
|
|
|
|
|
1.7 |
|
|
|
1.8 |
Вход в систему |
|
|
( 1.8, |
2.1),( 1.8, |
|||
|
|
|
|
|
1.8 |
2.4) |
|
|
|
|
|
|
|
|
|
|
|
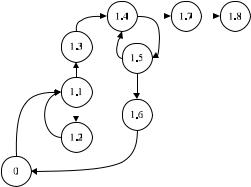
Рис. 1. Граф, описывающий вход в систему
36
Таблица 2 Разграничение доступа и взаимодействие с внешними носи-
телями
Функции, выполняемые СЗИ от НСД |
|
i, j |
|
|
|
|
l |
|
|
1.8 |
Вход в систему |
|
( 1.8, |
2.1),( 1.8, |
|
|
1.8 |
2.4) |
|
2.1 Сопоставление идентификационной ин- |
|
( 2.1, |
2.3),( 2.1, |
|
формации внешнего носителя и пользовате- |
2.1 |
2.2) |
|
|
ля |
|
|
|
|
2.2 Контроль устройств (если устройство не |
|
( 2.2, |
2.3),( 2.2, |
|
принадлежит пользователю, срабатывает |
2.2 |
2.6) |
|
|
данный механизм) |
|
|
|
|
2.3 |
Доступ к внешнему носителю |
|
( 2.3, 2.4) |
|
|
|
2.3 |
|
|
2.4 |
Обращение к объекту |
|
( 2.4, 2.5) |
|
|
|
2.4 |
|
|
2.5 Сопоставление меток конфиденциально- |
|
( 2.5, |
2.6),( 2.5, |
|
сти пользователя и ресурса (в СЗИ реализу- |
2.5 |
2.7) |
|
|
ется на основе мандатного принципа кон- |
|
|
|
|
троля доступа) |
|
|
|
|
2.6 |
Блокировка доступа к объекту |
|
( 2.6, |
2.4),( 2.6, |
|
|
2.6 |
3.3) |
|
2.7 |
Проверка полномочий доступа пользо- |
|
|
( 2.7, |
вателя (в СЗИ реализуется на основе дис- |
2.7 |
2.6),( 2.7, 2.8), |
||
креционного принципа контроля доступа) |
|
2.9) |
( 2.7, |
|
|
|
|
|
|
2.8 |
Преобразование информации на носите- |
|
|
( 2.8, |
ле при помощи шифрования (в СЗИ приме- |
2.8 |
2.9) |
|
|
няется метод гаммирования) |
|
|
|
|
2.9 |
Допуск субъекта к защищаемому объек- |
|
|
( 2.9, |
ту |
|
2.9 |
3.1),( 2.9, 3.5) |
|
37
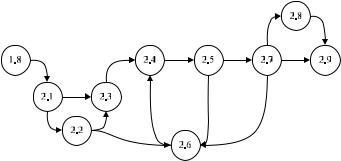
Рис. 2. Граф, описывающий механизм разграничения доступа и работу с внешними носителями
Таблица 3 Механизмы контроля целостности регистрации и учета
Функции, выполняемые СЗИ от НСД |
|
i, j |
|
|
|
|
l |
|
|
2.9 |
Допуск субъекта к защищаемому объ- |
|
( 2.9, |
3.1),( 2.9, |
екту |
2.9 |
3.5) |
|
|
3.1 |
Запрос на преобразование объекта |
|
( 3.1, |
3.2),( 3.1, |
|
|
3.1 |
3.4) |
|
3.2 |
Блокировка преобразования объекта |
|
( 3.2, |
3.3),( 3.2, |
|
|
3.2 |
3.9) |
|
3.3 |
Регистрация нарушений работы с СЗИ |
|
|
|
|
|
3.3 |
|
|
3.4 |
Пересчет параметров целостности фай- |
|
( 3.4, 3.9) |
|
ла |
|
3.4 |
|
|
3.5 |
Запрос на удаление |
|
( 3.5, |
3.6),( 3.5, |
|
|
3.5 |
3.7) |
|
3.6 |
Блокировка удаления |
|
( 3.6, |
3.3),( 3.6, |
|
|
3.6 |
3.9) |
|
3.7 |
Преобразование объекта перед удале- |
|
( 3.7, 3.8) |
|
нием |
3.7 |
|
|
|
3.8 |
Удаление объекта |
|
( 3.8, 3.9) |
|
|
|
3.8 |
|
|
3.9 |
Завершение работы с объектом |
|
( 3.9, |
0),( 3.9, |
|
|
3.9 |
1.1), ( 3.9, 2.4) |
|
|
38 |
|
|
|
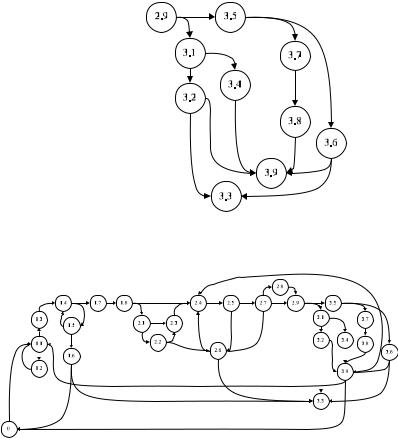
Рис. 3. Граф, описывающий механизмы контроля целостности регистрации и учета
Рис. 4. Модель функционирования СЗИ от НСД «Страж NT»
Заключение В статье на основе анализа технической документации на
типовую (широко используемую) СЗИ от НСД «Страж NT» в АИС ОВД разработанамодель функционирования этих систем на основе теории графов с конечным числом состояний с целью дальнейшей разработки марковской модели оценки динамического показателя эффективности этих систем в ОВД в соответствии с концепцией проектирования защищенных АИС ОВД, изложенной в [2].
39
Литература
1. Об утверждении Концепции обеспечения информационной безопасности органов внутренних дел Российской Федерации до 2020 года: приказ МВД России от 14.03.2012 №169 [Электронный ресурс]. — URL: http://policemagazine.ru/forum/showthread.php?t=3663
2.Е. А. Рогозин, А. Д. Попов, Т. В. Шагиров. Проектирование систем защита информации от несанкционированного доступа в автоматизированных системах органов внутренних дел // Вестник Воронежского института МВД России. — 2016. — № 2. — С. 174—183.
3.СЗИ «Страж NT». Руководство администратора:
[Электронный |
|
ресурс]. — |
|
URL: |
http://www.guardnt.ru/download/doc/admin_guide_nt_3_0.pdf |
|
|||
4. |
Система |
защиты |
информации |
от |
несанкционированного доступа «Страж NT». Описание |
||||
применения: |
|
[Электронный |
ресурс]. — |
|
URL: http://www.rubinteh.ru/public/opis30.pdf |
|
|
||
5. |
Свами М., |
Тхуласираман |
К. Графы, сети и |
|
алгоритмы : пер. с англ. — М. : Мир, 1984.— 455 с., ил. |
|
|||
Воронежский государственный технический университет
40