Материал: Проблемы обеспечения надежности и качества приборов, устройств и систем
структурно-параметрическая доработка ПСЗИ по результатам оценки её эффективности, с целью достижения заданных требований (замена отдельных средств защиты, введение дублирования для наиболее опасных угроз (каналов) и т.д.);
интеграция подсистем и элементов ПСЗИ для обеспечения информационной совместимости, централизованного контроля и управления со стороны АРМ администраторов ЗИ.
Кроме того, в процессе синтеза ПСЗИ проводятся процедуры анализа (оценки эффективности) как каждого предлагаемого средства ЗИ, так и ПСЗИ в целом относительно всех перекрываемых им каналов утечки (нейтрализуемых угроз) и НСД, для верификации проектных решений по синтезу системы.
Часть из вышеназванных этапов являются неформализуемыми или слабоформализуемыми [1] и требуют для выполнения квалифицированных специалистов, привлечения экспертов, применения эвристических методов и подходов. Остальные этапы могут быть формализованы в рамках задач и методов синтеза с привлечением положений теории математического программирования [2].
Одной из важнейших
задач синтеза ПСЗИ является выбор
программных средств ЗИ, из множества
имеющихся (сертифицированных), для
формирования состава конкретной ПСЗИ
в АС, обеспечивающий перекрытие всех
выявленных каналов утечки и НСД. Для
формализации этой задачи используем
постановку задачи полного оптимального
покрытия [2]: найти вектор целочисленных
варьируемых переменных X={xj},
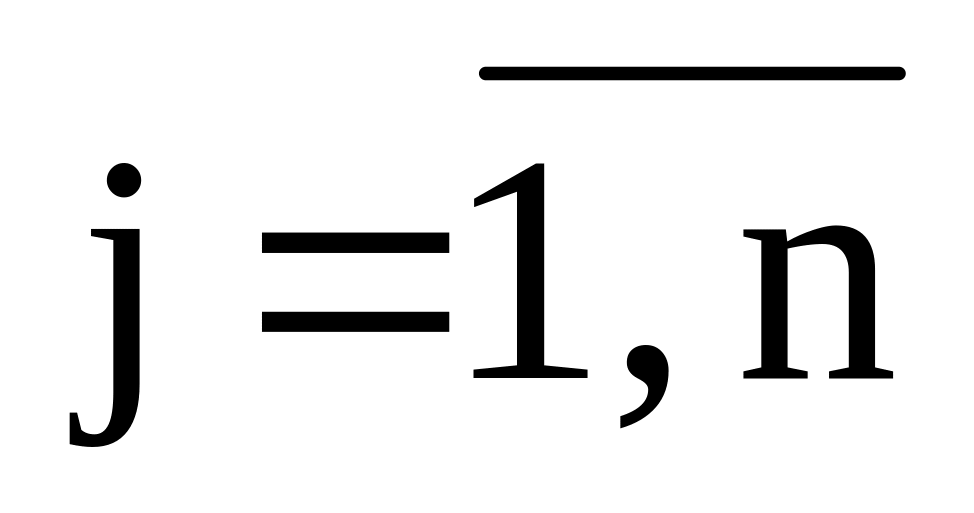 ,
минимизирующих линейную целевую функцию:
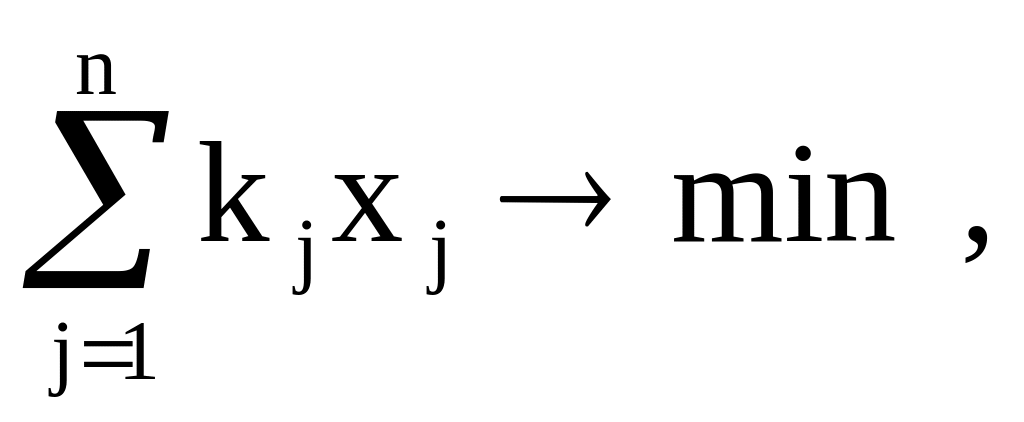 (1)
при ограничениях
 (2)
где xj - параметр, характеризующий выбор соответствующего (j-го) программного средства ЗИ для включения в состав проектируемого ПСЗИ (xj= 1 - в случае включения j-го средства в ПСЗИ, xj = 0 - в случае невключения);
kj- показатель, отражающий наиболее важные параметры и характеристики программных средств ЗИ (стоимость; интенсивность отказов; время, затрачиваемое на реализацию процесса защиты; объем требуемых ресурсов ЭВМ и т.д.);
n - число рассматриваемых средств ЗИ;
m - количество учитываемых каналов НСД и утечки информации;
aij - коэффициент, характеризующий функциональные возможности j-го средства защиты (aij = 1, если j- е средство обеспечивает перекрытие i-го канала, aij = 0 в противном случае).
Выражение (1) позволяет оптимизировать как состав, так и ресурсные и надежностные характеристики создаваемой ПСЗИ в АС.
Условия (2) выражают требования обеспечения ЗИ от доступа или утечки по любому из возможных каналов с помощью хотя бы одного из используемых средств [1].
Для анализа эффективности ПСЗИ в процессе её синтеза целесообразно использовать комплексную оценку эффективности её функционирования осуществляемую с помощью интегрального критерия, выражаемого через элементарные критерии эффективности ПСЗИ [3].
Таким образом, определены этапы синтеза ПСЗИ и формализована задача формирования состава системы, в виде задачи полного оптимального покрытия, обеспечивающая создание ПСЗИ в АС.
Литература
Методы и средства анализа эффективности при проектировании программных средств защиты информации / О.Ю. Макаров, А.В. Муратов, М.В. Питолин, Е.А. Рогозин, В.И. Сумин, В.М. Шишкин. Воронеж: ВГТУ, 2002. 126 с.
Норенков И.П. Основы автоматизированного проектирования. М.: Изд. МГТУ им. Н.Э. Баумана, 2000. 360 с.
Методы и средства автоматизированной оценки и анализа качества функционирования программных систем защиты информации / А.С. Дубровин, И.И. Застрожнов, Е.А. Рогозин и др. - Воронеж: ВГТУ, 2004. 181 с.
Воронежский государственный технический университет
УДК 621.3
О.И. Перетокин
Анализ особенностей функционирования
программных систем защиты информации в АСУ
критического применения как объекта
сертификации
Производится анализ особенностей функционирования программных систем защиты информации в АСУ критического применения, как объекта сертификационных испытаний. Сертификация СЗИ требует разработки соответствующего методического, программного и информационного обеспечения, предназначенного для построения и повышения эффективности сертификационных испытаний ПСЗИ
В настоящее время благополучие и даже жизнь многих людей зависят от обеспечения ИБ множества компьютерных систем обработки информации, а также контроля и управления различными объектами. К таким объектам можно отнести системы телекоммуникации, банковские системы, атомные станции, системы управления воздушным и наземным транспортом, а также системы обработки и хранения секретной и конфиденциальной информации. Для нормального и безопасного функционирования этих систем необходимо поддерживать их безопасность и целостность.
Под АСК понимаются системы управления двойного назначения, военные, экологически опасных производств, транспорта, связи, финансово-кредитной сферы и т.д., в которых размеры ущерба или других последствий, возникших в результате нарушения их работоспособности, сбоев и отказов в работе, оказываются неприемлемыми для общества.
Широкое применение локальных, корпоративных и глобальных сетей с использованием стандартных (открытых) протоколов передачи данных еще более усугубляет проблему обеспечения информационной безопасности, так как создаются возможности удаленного НСД к данным и вычислительному процессу.
В связи с этим возникает весьма актуальная и практически значимая задача защиты информационных процессов в АСК от НСД, получения, модификации и искажений программ и данных.
Для обеспечения информационной безопасности используются специальные СЗИ, входящие в АСК в качестве проблемно-ориентированной подсистемы и содержащие технические и программные средства защиты.
Можно выделить следующие основные направления обеспечения информационной безопасности АСК создаваемых из ненадежных (уязвимых) элементов [1]:
обеспечение безопасности данных, т.е. наделение данных защитой как их внутренним свойством методами криптографии. Фактически сегодня шифрование единственная гарантия защиты данных, особенно при их хранении и передачи по каналам связи. Однако оно не всегда приемлемо из-за снижения скорости обработки данных, неудобств их интерпретации и отображения, высокой стоимости оборудования, сложности и уязвимости (опять же люди) систем обеспечения;
обеспечение безопасности аппаратных средств (спецпроверки на закладные устройства, специсследования на побочные электромагнитные излучения и наводки (ПЭМИН)) и программного обеспечения (дополнительное тестирование на отсутствие скрытых и недокументированных функций);
создание программно-аппаратных средств защиты от НСД (для отдельных рабочих мест, сетевых и межсетевых);
комплексирование перечисленных выше направлений с организационно-техническими мерами в рамках системы обеспечения информационной безопасности АСК.
При реализации этих направлений функция обеспечения информационной безопасности рассматривается как дополнительная по отношению к информационно-технологическому процессу АСК и проектируется («навешивается») после ее создания. Как следствие, в соответствующие системы информационной безопасности закладывается так называемый принцип «изощренного замка» [2]: для заданного информационно-технического процесса, аппаратных и программных средств его реализации определяются места уязвимости и угрозы безопасности, которым противопоставляется адекватный механизм ЗИ. Если этот механизм «взламывают», то его усложняют, и т.д.
Основной целью средств и систем ЗИ АСК является обеспечение нейтрализации потенциальных угроз информации в АСК.
Исследование и анализ многочисленных случаев воздействия на информацию в АСК и НСД к ней показывают, что их можно разделить на случайные и преднамеренные [2]. Преднамеренные угрозы часто путем их систематического применения могут быть приведены в исполнение через случайные, вследствие долговременной массированной атаки несанкционированными запросами или вирусами.
Последствия, к которым приводит реализация угроз: разрушение (утрата) информации, модификация, (изменение информации на ложную, которая корректна по форме и содержанию, но имеет другой смысл) и ознакомление с ней посторонних лиц. Цена указанных событий может быть самой различной: от невинных недоразумений до нарушения управления АСК.
При сертификации средств ЗИ необходимо определить природу угроз, формы и пути их возможного проявления и осуществления в автоматизированной системе. Решение поставленной задачи заключается в том, что все многообразие угроз и путей их воздействия приводится к простейшим видам и формам, которые были бы адекватны их множеству в автоматизированных системах [1].
Случайные угрозы. Исследование опыта испытания и эксплуатации автоматизированных систем говорят о том, что информация в процессе ввода, хранения, обработки, вывода и передачи подвергается различным случайным воздействиям. В результате таких воздействий на аппаратном уровне происходят физические изменения уровней сигналов в цифровых кодах, несущих информацию.
Причинами случайных воздействий при эксплуатации автоматизированной системы могут быть [3]:
отказы и сбои аппаратуры;
помехи на линиях связи от воздействий внешней среды;
ошибки человека как звена системы;
схемные и системно-технические ошибки разработчиков;
структурные, алгоритмические и программные ошибки;
аварийные ситуации и другие воздействия.
Вероятность этих событий связана, прежде всего, с правильным выбором места размещения автоматизированной системы, включая географическое положение, и организацией противопожарных мероприятий.
Преднамеренные угрозы. Преднамеренные угрозы связаны с действиями человека, или простое развлечение с самоутверждением своих способностей, как у хакеров, и т.д.
В качестве типового объекта защиты согласно классификации [1] выбираем вычислительную систему, которая может быть элементом вычислительной сети или большой АСК. Для вычислительных систем, в этом случае, характерны следующие штатные (законные) каналы доступа к информации [1]:
терминалы пользователей;
терминал администратора сети;
терминал оператора функционального контроля;
средства документирования информации;
средства загрузки программного обеспечения в вычислительный комплекс;
носители информации (оперативно - запоминающее устройство (ОЗУ), магнитные и оптические, бумажные);
внешние каналы связи.
Так как при отсутствии защиты нарушитель может воспользоваться как штатными, так и другими физическими каналами доступа, перечислим возможные каналы НСД (ВК НСД) в вычислительной системе, через которые можно получить доступ к аппаратуре, программному обеспечению (ПО) и осуществить хищение, разрушение, модификацию информации и ознакомление с нею.
Согласно исследованиям [2] в вычислительных сетях нарушитель может применять следующую стратегию:
получить НСД к секретной информации;
выдать себя за другого пользователя, чтобы снять с себя ответственность или же использовать его полномочия с целью формирования ложной информации, изменения законной информации, применения ложного удостоверения личности, санкционирования ложных обменов информацией или же их подтверждения;
отказаться от факта формирования переданной информации;
утверждать о том, что информация получена от некоторого пользователя, хотя на самом деле она сформирована самим же нарушителем;
утверждать то, что получателю в определенный момент времени была послана информация, которая на самом деле не посылалась (или посылалась в другой момент времени);
отказаться от факта получения информации, которая на самом деле была получена, или утверждать о другом времени ее получения;
незаконно расширить свои полномочия по доступу к информации и ее обработке;
незаконно изменить полномочия других пользователей (расширить или ограничить, вывести или ввести других лиц);
скрыть факт наличия некоторой информации в другой информации (скрытая передача одной в содержании другой информации);
подключиться к линии связи между другими пользователями в качестве активного ретранслятора;
изучить, кто, когда и к какой информации получает доступ (даже если сама информация остается недоступной);
заявить о сомнительности протокола обеспечения информацией из-за раскрытия некоторой информации, которая согласно условиям протокола должна оставаться секретной;
модифицировать ПО путем исключения или добавления новых функций;
преднамеренно изменить протокол обмена информацией с целью его нарушения или подрыва доверения к нему;
помешать обмену сообщениями между другими пользователями путем введения помех с целью нарушения аутентификации сообщений.
На основании вышесказанного можно сделать следующий вывод, что наибольшую опасность (с точки зрения угроз) представляет собой НСД злоумышленника.
Литература
Информационное обеспечение процесса сертификации программных систем защиты информации АСУ специального назначения: Монография / М.А. Багаев, О.И. Перетокин и др. Воронеж: Воронеж. гос. техн. ун-т, 2007. 131 с.
Дубровин А.С., Застрожнов И.И., Рогозин Е.А. и др. Показатели качества функционирования программной системы защиты информации в АСУ критических применений // Проблемы обеспечения надежности и качества приборов, устройств и систем: Межвуз. сб. науч. тр. Воронеж: ВГТУ, 2002. С. 220‑235.
Львович Я.Е., Сумин В.И., Застрожнов И.И., Рогозин Е.А., Дубровин А.С. Формализация функционирования перспективной программной системы защиты информации автоматизированных систем // Телекоммуникации. 2004. № 1. С. 38-43.
Кречетов Н., Иванов П. Продукты для интеллектуального анализа данных //Computer Week-Москва. 1997. № 14. С. 32.
ВВТУ ФСО РОСИИ
УДК 681.3
С.В. Хохленкова, Н.В. Герасимова, Л.Н. Никитин
УСТРОЙСТВО ДЛЯ РЕГИСТРАЦИИ
ИОНИЗИРУЮЩЕГО ИЗЛУЧЕНИЯ
Устройство для регистрации ионизирующего излучения позволяет оценить мощность экспозиционной дозы бета-излучения и гамма - излучения
Устройство и принцип работы.
В соответствии с литературными данными известно, что измерение мощности экспозиционной дозы рентгеновского и гамма-излучения дозиметра основано на измерении интенсивности сцинтилляций воздухоэквивалентного сцинтиллятора, которая пропорциональна измеряемой мощности экспозиционной дозы. В качестве воздухоэквивалентного сцинтиллятора часто используется органический сцинтиллятор на основе полистирола. Эффективный атомный номер сцинтиллятора близок эффективному атомному номеру воздуха. Фотоумножитель (ФЭУ), регистрирующий вспышки сцинтиллятора, может работать в токовом режиме. С помощью аналого-цифрового преобразователя ток ФЭУ преобразуется в импульсы напряжения, частота следования которых пропорциональна измеряемому току.
Таким образом, число импульсов, в единицу времени, сосчитанных пересчетным устройством (и зафиксированное на цифровом индикаторном табло), должно быть пропорционально измеряемой мощности экспозиционной дозы, а полное число импульсов за определенное время будет пропорционально экспозиционной дозе за это время.
Дозиметр может оценить наличие бета-излучения, как при наличии, так и при отсутствии гамма-излучения. О наличии бета-излучения судят по разности показаний дозиметра при надетом на блок детектирования съемном стакане и без него.
Структурная схема дозиметра представлена на рисунке.
Дозиметр работает следующим образом: ток ФЭУ поступает на аналого-цифровой преобразователь (АЦП), импульсы АЦП поступают на схему управления режимом «мощность дозы» и «доза», после которой на пересчетную схему, а с нее на табло индикации, содержащее четыре цифровых индикатора типа АЛС324Б на базе светодиодов.
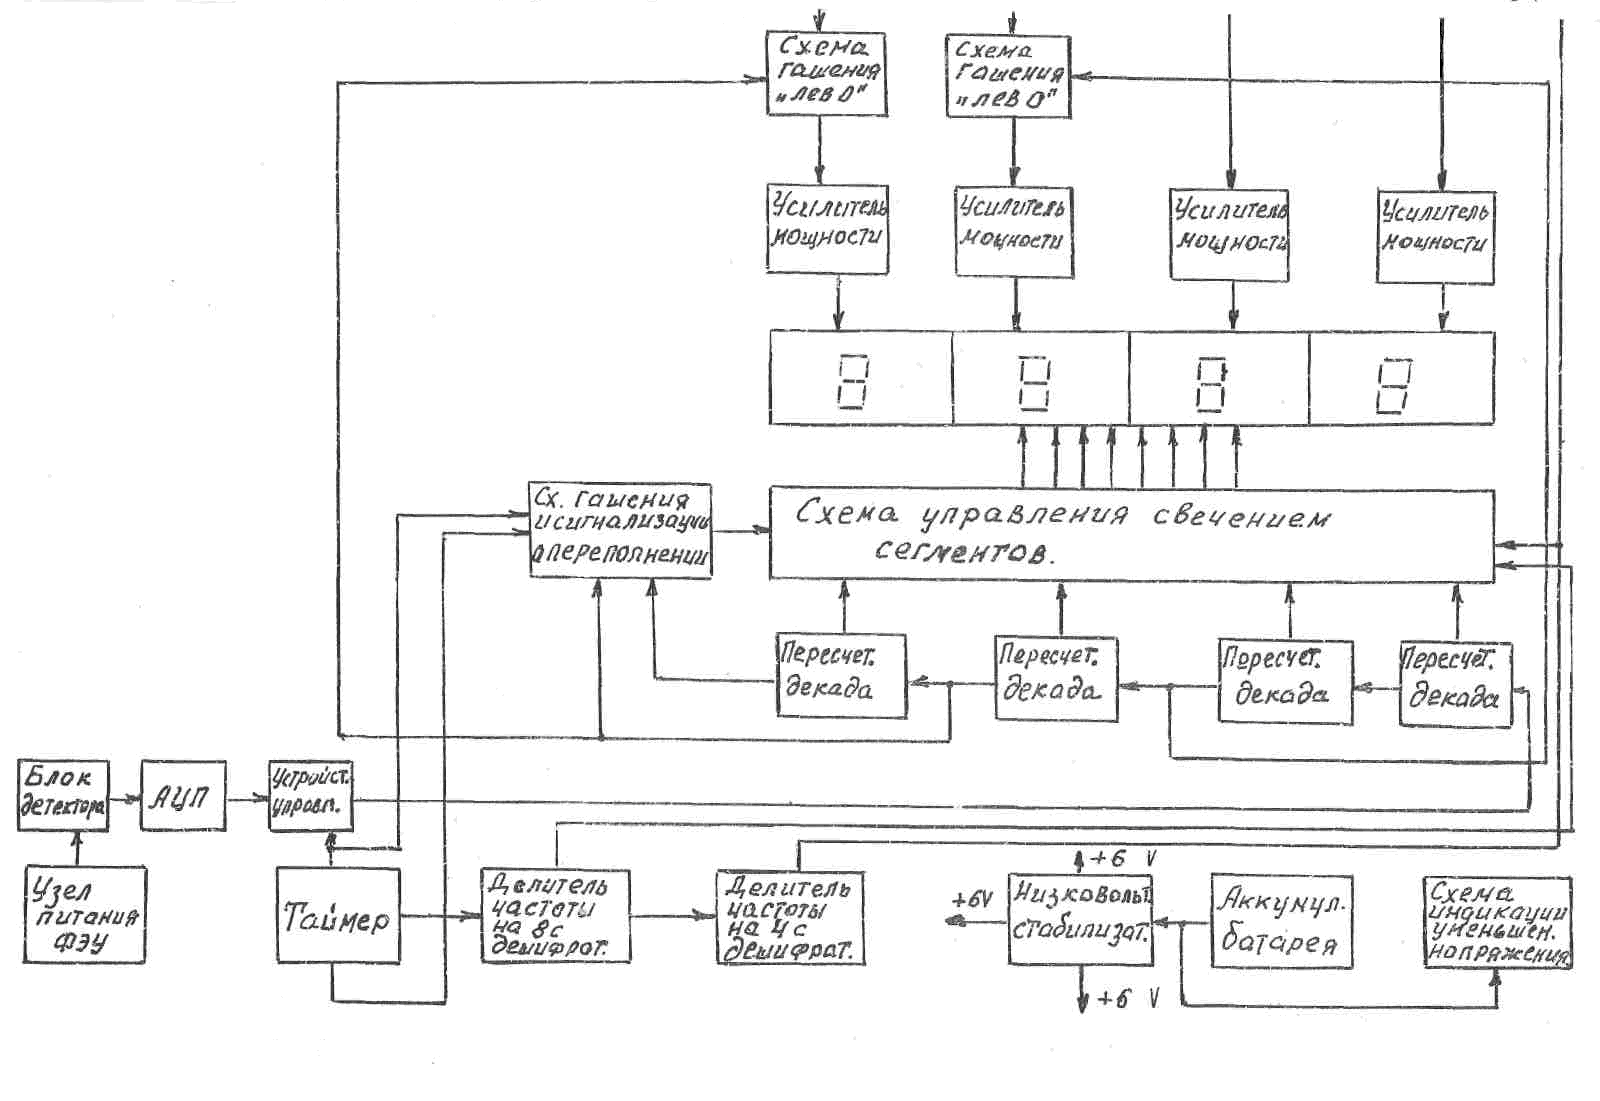
В целях экономии емкости аккумуляторов узел индикации работает в режиме динамического опроса, когда в каждый момент времени светится только один элемент цифрового индикатора АЛС324Б. С этой же целью, когда регистрируются малые уровни излучения (информация поступает только с цифровых индикаторов низших разрядов), специальная схема (схема гашения «левых нулей») обеспечивает гашение цифровых индикаторов высших разрядов, на которых в это время нет информации. Если же на цифровых индикаторах высших разрядов появляются отличные от нуля значения, то эти цифры загораются.
Дозиметр имеет режим работы, при котором прибор измеряет экспозиционную дозу от 1 до 9999 МR.
При превышении показаний индикаторного табло 9999 специальная схема (схема гашения и сигнализации о перевыполнении), обеспечивает мигание цифр с частотой около 16 Hz. Эта же схема обеспечивает гашение цифровых индикаторов с периодом 1 с что уменьшает потребляемую дозиметром мощность.
Питание дозиметра осуществляется от аккумуляторов. Поскольку напряжение аккумуляторов в процессе работы непрерывно падает, дозиметр имеет узел стабилизации низковольтного напряжения, обеспечивающего стабилизированным напряжением все низковольтные электрические цепи дозиметра. Для питания ФЭУ дозиметр имеет узел стабилизированного высоковольтного питания.
Кроме того, дозиметр имеет специальную схему индикации уменьшения напряжения питания аккумуляторных батарей ниже нормы, которая обеспечивает зажигание сигнального светодиода, расположенного на передней панели дозиметра, в любом режиме его работы.
Назначение изделия.
Дозиметр предназначен для измерения экспозиционной дозы и мощности экспозиционной дозы рентгеновского и гамма-излучений, а также качественной оценки наличия бета-излучения.
Дозиметр применяется в промышленности и лабораториях для оперативного дозиметрического контроля радиационной обстановки.
Технические характеристики.
Дозиметр измеряет экспозиционную дозу и мощность экспозиционной дозы рентгеновского и гамма-излучения в диапазоне энергий от 1 до 9999 Мрад.
Время установленного рабочего режима не превышает 1 мин, при этом чувствительность дозиметров через 1 мин после включения не отличается от чувствительности через 15 мин после включения более чем на ±10 %. Нестабильность показаний дозиметров за 6 Н непрерывной работы не должна превышать ±10 % от среднего значения показаний за этот промежуток времени.
Питание дозиметров осуществляется от 28 аккумуляторов типа Д-0,1. Ток, потребляемый дозиметром при максимальном значении напряжения питания аккумуляторной батареи (8,7 V), не должен превышать 40 мА. Средняя наработка на отказ дозиметров не менее 5000 Н.
Таким образом, разработанная конструкция дозиметра отвечает нормам технического задания и может использоваться не только в стационарных условиях, но и в полевых. Для этого следует использовать средства герметизации корпуса и обеспечить демпфирующими приспособлениями для перевозки прибора на подвижном составе различного назначения (железнодорожный транспорт, морские суда, автотранспорт).
Литература
1. Влияние облучения на материалы и элементы электронных схем: пер. с англ./ Под ред. В.Н. Быкова, А.С. Савельева. М.: Атомиздат, 1967. 427 с.
Воронежский государственный технический университет
УДК 658.512
С.А. Донец, С.В. Иванов
ТЕНДЕНЦИИ РАЗВИТИЯ СОВРЕМЕННОЙ ЭЛЕМЕНТНОЙ БАЗЫ
И АВТОМАТИЗИРОВАННЫХ СБОРОЧНО-МОНТАЖНЫХ
ПРОИЗВОДСТВ РЭС
В данной статье изложены основные тенденции развития современной элементной базы и автоматизированных сборочно-монтажных производств радиоэлектронных средств
На сегодняшний день развитие современной радиоэлектронной промышленности идет высокими темпами. Данную тенденцию невозможно представить себе без постоянного совершенствования элементной базы и технологий монтажа электрорадиоэлементов (ЭРЭ). При производстве радиоэлектронных модулей (РМ) существенную роль играет технологический процесс (ТП) установки (монтажа) компонентов на печатную плату (ПП), который в свою очередь непосредственно связан с типом используемых корпусов данных ЭРЭ. Учитывая вышесказанное, представляется целесообразным рассмотрение современных типов компонентов, их тенденций развития, а также перспективы автоматизированных сборочно-монтажных производств. Выделим три основные группы ЭРЭ.
Компоненты поверхностного монтажа (SMC или SMD). К этой группе относятся хорошо известные пассивные чип-компоненты в корпусах, различающихся по размеру (например, 0805, MELF) и прочие интегральные схемы (ИС) в базовых технологических корпусах SO, PLCC, OFP, BGA и т.д. Сюда же относят специализированные технологии, которые еще не стали стандартом электронной сборки или стали им относительно недавно (TAB, flip-chip, COB, DCA), а также компоненты, которые не входят в вышеперечисленные, однако также монтируемые на поверхность ПП.