Материал: Проблемы обеспечения надежности и качества приборов, устройств и систем
Станция каждый час автоматически запоминает текущие значения метеоданных, памяти хватает на 300 суток. Имеется возможность предварительно установить до ста контрольных точек (меток времени, заданных с точностью до минуты). Измеренные в эти моменты времени значения также будут записаны.
Память данных и контрольных точек энергонезависима. Накопленную и текущую информацию о погоде можно по интерфейсу USB 2.0 передать для анализа в компьютер. При соединении происходит автоматическая синхронизация часов метеостанции и компьютера. Установить точное время можно не только автоматически, но и вручную.
Характеристики устройства:
Напряжение внешнего источника питания метеостанции — 9...15 В; Потребляемый от него ток в обычном режиме — 17 мА, во время связи с компьютером он возрастает на 23 мА. Включение подсветки увеличивает потребляемый ток на 20 мА. Резервная батарея из четырех гальванических элементов типоразмера ААА обеспечивает полноценную работу метеостанции продолжительностью до двух суток без внешнего питания. Ток, потребляемый от батареи, не превышает 9 мА. Структурная схема метеостанции приведена на рисунке.
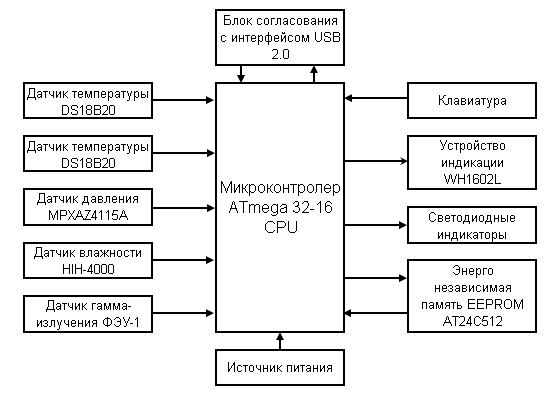
Структурная схема метеостанции
Основной элемент метеостанции это микроконтроллер ATmega 32-16. Он имеет четыре восьми разрядных универсальных двунаправленных порта ввода - вывода, кроме них использованы следующие узлы МК: АЦП преобразует в цифровую форму аналоговые сигналы датчиков давления и влажности; таймер Т1 генерирует звуковые сигналы; таймер Т2 поддерживает ход часов реального времени, выводит МК из спящего режима; модуль USART поддерживает связь с компьютером (9600 Бод. восемь информационных и один стоповый разряд без контроля четности); сторожевой таймер в случае "зависании" МК обеспечивает его перезапуск; внешнее прерывание INTO зарезервировано для датчика скорости ветра.
Исходя из вышеизложенного можно сделать следующее заключение:
1. устройство позволяет контролировать параметры внешних воздействий на биообъекты и приборные средства в следующих интервалах: температура -50...+90 , атмосферное давление 15...115 кПа, влажность воздуха 0...100 %, гамма излучение 1...999 Мрад;
2. простота схемы и хорошая повторяемость позволяет в радиолюбительских условиях собрать и отрегулировать предлагаемое устройство;
3. разрабатываемая метеостанция конкурентоспособна по сравнению с аналогичными конструкциями, которые выпускают на предприятии.
Литература
1. Фролов Д. Многопрограммный таймер-часы-термометр. Радио, 2003. № 3. С. 18, 21.
2. Ревич Ю. Часы с термометром и барометром. - Радио, 2003. № 4. С. 38 – 39; № 5. С. 36-37; Радио, № 7. С. 43-45.
3. Мельников А. Термометр с ЖКИ и датчиком DS18B20. Радио, 2007. № 1. С. 46.
Воронежский государственный технический университет
УДК 621.3
А.А. Окрачков
МАТЕМАТИЧЕСКАЯ МОДЕЛЬ КОНТРОЛЯ ЭФФЕКТИВНОСТИ
ПРОГРАММНЫХ СИСТЕМ ЗАЩИТЫ ИНФОРМАЦИИ
Рассматривается аналитическая модель и алгоритм контроля эффективности программных систем защиты информации на основе комплексной оценки эффективности данной системы
В обеспечении информационной безопасности автоматизированных систем (АС) важную роль играет контроль эффективности защиты информации (ЗИ) АС. Актуальность данной задачи подтверждаются требованиями п.3.7 Руководящего документа Гостехкомиссии РФ [1], в соответствии с которыми защита АС должна предусматривать контроль эффективности средств защиты от несанкционированного доступа (НСД). Кроме того, в ГОСТ Р ИСО/МЭК 15408-2002 [2], в классе функциональных требований по аудиту безопасности (FAU), существует семейство требований анализа аудита безопасности (FAU_SAA) определяющих необходимость создания автоматизированных средств анализа показателей функционирования системы. Для выполнения этих требований должен осуществляться автоматизированный контроль эффективности программной системы защиты информации (ПСЗИ). Основной функцией контроля эффективности ПСЗИ является комплексная оценка её эффективности. Эффективность ПСЗИ оценивается с помощью системы показателей эффективности содержащей интегральный показатель (Еи) и три элементарных показателя эффективности ПСЗИ: функциональность (Еф), корректность функционирования (Екф), и удобство использования (Еуи). Оценка показателей Еф, и Еуи осуществляется на основе анализа программной документации на ПСЗИ. Показатель корректность функционирования ПСЗИ (Екф) определяется на основе моделирования динамики функционирования ПСЗИ в АС. Комплексная оценка эффективности ПСЗИ, как объекта проектирования, осуществляется с помощью интегрального показателя эффективности ПСЗИ (Еи) объединяющего элементарные показатели приведенные выше [3].
Для формализации задачи автоматизированного контроля эффективности ПСЗИ необходимо сравнить текущее значение интегрального показателя эффективности ПСЗИ (Еи ) с его граничными значениями А, В
А< Еи ≤В. (1)
Граничные значения интегрального показателя эффективности ПСЗИ Еи определяются требованиями, предъявляемыми к эффективности функционирования ПСЗИ в АС. Интервал значений интегрального показателя Еи, ограниченного этими граничными значениями, должен обеспечивать допустимую эффективность функционирования ПСЗИ. Нижнее граничное значение интегрального показателя эффективности ПСЗИ Еи, равно 0, что соответствует невыполнению ограничений по полноте набора защитных функций ПСЗИ, эффективности их реализации; неконфликтность функционирования ПСЗИ в АС и удобству их использования. Верхнее граничное значение интегрального показателя определяется максимальным значением показателя корректности функционирования ПСЗИ (Еmax кф), заданным разделом «Требования к подсистеме ЗИ от НСД» программной документации на АС. Данная величина задает ограничение на эффективность использования (полноту использования) времени отводимого на реализацию защитных функций. При больших значениях Еи (Екф), когда верно неравенство
Еи > Еmax кф, (2)
ПСЗИ не полностью использует время, отводимое ей при проектировании АС на реализацию функций ЗИ, таким образом, упускается возможность повышения ИБ АС без снижения эффективности функционирования АС по прямому назначению.
Исходя из вышесказанного, в соответствии с (1)-(2), задачу автоматизированного контроля эффективности ПСЗИ можно формализовано представить следующим образом:
Екф ≤ Еmax кф, (3)
Екф ≥ Еmin кф, (4)
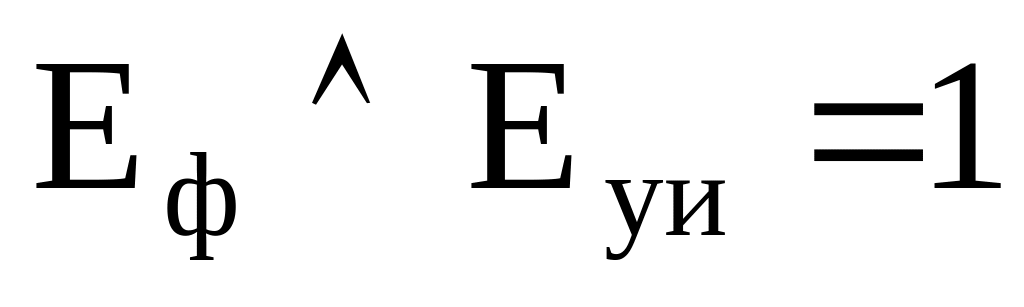 . (5)
В ыражения
(3) дают ограничения по показателям,
отражающим требования к эффективности
ПСЗИ в АС. Выполнение приведенных
ограничений предусматривает достаточную
полноту реализуемого набора защитных
функций ПСЗИ, эффективность их реализации;
временную, ресурсную и функциональную
неконфликтность функционирования ПСЗИ
в АС и допустимые усилиями персонала
для реализации эффективного функционирования
ПСЗИ.
Для организации процедуры автоматизированного контроля эффективности ПСЗИ необходимо разработать алгоритм контроля эффективности ПСЗИ на основе комплексной оценки её эффективности. Алгоритм автоматизированного контроля эффективности ПСЗИ представлен на рисунке. Содержание его блоков следующее.
Блок 1. Ввод исходных данных алгоритма:
Еф – значение показателя функциональности ПСЗИ, заданного администратором ЗИ на основе анализа программной документации на ПСЗИ;
Еуи – значение показателя удобства использования ПСЗИ, заданного администратором ЗИ на основе анализа программной документации на ПСЗИ;
Еmin кф, Еmax кф – минимальное и максимальное значения показателя корректности функционирования ПСЗИ соответственно, заданное разделом «Требования к подсистеме ЗИ от НСД» программной документации на АС;
Блок 2. Конъюнкция значений булевозначных показателей функциональности и удобства использования ПСЗИ.
Блок 3. Проверка выполнения условия (5).
Блок 4. Определение значения Екф [3].
Блок 5. Проверка выполнения условия (4).
Блок 6. Проверка выполнения условий (3).
Блок 7. Вывод на дисплей администратора ЗИ информации «Недостаточная эффективность ПСЗИ» при выполнении условий (4)-(5), но недостаточной эффективности использования времени отводимого на функционирование ПСЗИ, определенной выражением (3).
Блок 8. Вывод на дисплей администратора ЗИ информации «Эффективность ПСЗИ в норме» при выполнении всех условий (3)-(5).
Блок 9. Вывод на дисплей администратора ЗИ информации «Недопустимая эффективность ПСЗИ» при невыполнении хотя бы одного из условий (4), (5).
Таким образом, для осуществления автоматизированного контроля эффективности ПСЗИ необходимо реализовать контроль соблюдения ограничений, отражающих требования к эффективности ПСЗИ в АС, по показателям эффективности ПСЗИ.
Литература
Гостехкомиссия РФ. Руководящий документ. Концепция защиты средств вычислительной техники и автоматизированных систем от несанкционированного доступа к информации. М., 1992.
ГОСТ Р ИСО/МЭК 15408-2002. Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий.
Оценка эффективности программных систем защиты информации при их контроле / О.Ю. Макаров, И.И. Застрожнов, А.А. Окрачков и др. // Системные проблемы надежности, качества, информационных и электронных технологий: Материалы X Междунар. конф. и Рос. науч. школы. Ч. 3. М.: Радио и связь, 2005. С. 42-44.
Воронежский государственный технический университет
УДК 621.3
Д.А. Кабанов
контроль целостности прикладнОГО программнОГО ОБЕСПЕЧЕНИЯ АСУ КРИТИЧЕСКОГО ПРИМЕНЕНИЯ
Производится анализ способов реализации программных атак в автоматизированных системах управления критического применения, на основании приведенного анализа делается вывод о необходимости контроля целостности прикладных программ пользователя во время их выполнения, то есть обнаружения в программе отклонений от маршрута выполнения функциональных объектов
Основной формой реализации угроз безопасности информации в АСУ критического применения (АСК) являются программные атаки, под которыми понимается способ получения НСД к информационным объектам посредством использования программного обеспечения (ПО).
Программные атаки могут осуществляться локально (источник атаки размещен в локальной вычислительной сети (ЛВС)) или удаленно (с использованием каналов связи транспортной сети). В ряде случаев программные атаки могут быть реализованы в обход КСЗИ, что является важным фактором, так как получив НСД к элементам АСК, злоумышленник получает возможность контролировать работу сети в течении длительного времени.
Инициаторами программных атак могут выступать как авторизованные пользователи, так и внешние злоумышленники. Для реализации программных атак используются ошибки или недокументированные возможности штатного ПО или внешние деструктивные программные средства, объединяемые общим понятием «программы с потенциально опасными последствиями» [1].
Под программой с потенциально опасными последствиями понимается некоторая самостоятельная программа (набор инструкций), которая способна выполнить любое непустое подмножество перечисленных ниже функций:
1. Скрывать признаки своего присутствия в программно-аппаратной среде.
2. Обладать способностью к самодублированию, ассоциированию себя с другими программами и/или переносу своих фрагментов в иные области оперативной (ОП) или внешней памяти.
3. Разрушать (искажать произвольным образом) код программ в ОП.
4. Сохранять фрагменты информации из ОП в некоторой области внешней памяти прямого доступа (локальной и удаленной).
5. Искажать произвольным образом, блокировать и/или подменять выводимый во внешнюю память или в канал связи массив информации, образовавшийся в результате работы прикладных программ, или уже находящиеся во внешней памяти массивы данных.
6. Подавлять информационный обмен в телекоммуникационных сетях, фальсифицировать информацию.
7. Нейтрализовать работу тестовых программ и систем защиты информационных ресурсов.
Особую опасность из программ с потенциально опасными последствиями представляют вирусы и ПЗ, так как с их помощью может быть реализован любой класс угроз безопасности информации.
Распределенная структура АСК связана с обменом между удаленными узлами. Даже в случае применения криптографических средств для обеспечения конфиденциальности и целостности данных, передаваемых между удаленными узлами АСК, нельзя исключить возможность внедрения вирусов и ПЗ в случае компрометации параметров аутентификации или ключей шифрования.
Для АСК ПЗ имеют достаточно специфические цели внедрения: нападения исследования систем защиты элементов вычислительной среды и т.д..
Таким образом, ПЗ представляют наиболее опасный класс программных средств вследствие возможности управления их работой со стороны злоумышленника и высокой сложности защиты от них с использованием «традиционных» средств и методов защиты [2].
Вирусы и ПЗ, объединяемые понятием «деструктивный код» предполагают решение злоумышленником задачи их внедрения и активизации.
«Деструктивный код» может быть внедрен в АСК тремя основными способами:
включением ПЗ в аппаратные и программные средства импортируемых средств вычислительной техники и периферийного оборудования, и при небрежном проектировании прикладного ПО;
агентурным путем (через авторизованных субъектов доступа АСК);
в результате выполнения локальных или удаленных программных атак.
Классификация угроз активизации деструктивного кода представлена на рис. 1.

Рис. 1. Классификация угроз активизации «деструктивного кода»
Активизация деструктивного кода возможна по следующим каналам: электромагнитному (подачей электромагнитного импульса); электропитания (по цепям электропитания); программному (посредством программного воздействия).
По способу инициализации деструктивного кода, различают автономный и принудительный способы. Автономная инициализация может проводиться автоматически, по истечении определенного времени или при достижении АСК определенного состояния (по событию).
Принудительная активизация чаще всего применяется в случае использования логических люков и программных ловушек, но может использоваться в случае троянских программ, логических бомб и программных червей. При таком способе активизация может происходить:
при определенных действиях пользователя;
при получении удаленного сигнала.
По технологии реализации, активизация деструктивного кода (ДК) может осуществляться посредством атак, направленных на переполнения буфера, программных и аппаратных закладок, а также в результате вирусного заражения.
Наиболее распространенным и эффективным способом внедрения и активизации ДК являются программные атаки, направленные на переполнения буфера [2].
Причиной таких атак является сам механизм выполнения программ в многозадачной ОС, при котором программа получает привилегии и права запустившего ее пользователя или процесса. Таким образом, менее привилегированный пользователь или процесс, который взаимодействует с данной программой, может использовать ее права в своих целях. Штатные программные средства не позволяют выполнять такие действия. Однако в результате программных атак это становиться возможным. Использование данной атаки подразумевает изменение хода выполнения привилегированной программы, например, запуск командной оболочки с правами администратора.
Реализация переполнения буфера требует решения двух подзадач:
подготовки кода, который будет выполняться в контексте привилегированной программы;
изменения последовательности выполнения программы с передачей управления подготовленному коду.
Решение задачи подготовки кода состоит в следующем. Подготавливаемый код представляет собой исполняемые машинные инструкции соответствующего процессора и может передаваться в программу в качестве ее параметра или команды. При этом параметр или команда сохраняется программой в отведенном для этого буфере. Буфер может находиться в любой области памяти: в стеке (локальные, автоматические переменные), в динамически распределяемой памяти, в области статических данных. Например, программе, запрашивающей ввод строки, под видом строки может быть передан нужный атакующему код, которому в дальнейшем будет передано управление.
Нужный код не передается в программу, так как он уже присутствует в ней самой или в ее адресном пространстве и требуется лишь его параметризация. Например, подготовка параметра для функции запуска программы. В данном случае атакующему требуется изменить или сформировать нужный параметр (например, указатель на строку с названием программы), а не сам код. Параметр также может находиться в любой области памяти. Если параметризированный код уже присутствует в адресном пространстве программы, то подготовки кода не требуется.
В основе способов передачи управления подготовленному коду лежит переполнение буфера, т.е. блока памяти, выделенного под переменную. Переполнение возникает при отсутствии проверки выхода за границы буфера. Таким образом, искажается содержимое других переменных состояния и параметров программы, которые входят в область переполнения буфера. Типы искажаемых объектов-переменных определяют способ передачи управления коду атакующего и могут быть следующими.