Материал: Проблемы обеспечения надежности и качества приборов, устройств и систем
1. Искажение адреса возврата из функции. Так как вызову функции сопутствует занесение адреса возврата в стек, то при его подмене атакующим, управление передается по заданному им адресу. Здесь используется переполнение буфера локальных переменных функции, которые также создаются в стеке. Например, на рис.2 показано, что при занесении в локальную переменную значения, превышающего размерность этой переменной, будет замещен адрес возврата из функции. Далее, при выполнении инструкции возврата из подпрограммы, управление будет передано по измененному адресу и в обычной ситуации будет получено сообщение об ошибке операционной системы. Такие атаки на переполнение буфера получили название «атаки срыва стека».
2. Искажение указателя функции. В данном случае атаке подвергаются переменные, содержащие указатели на функции. Эти переменные могут располагаться в любой области памяти, не только в стеке, но и в области динамически и статически выделяемых данных. Атакующий организует переполнение буфера, которое искажает данные указатели, и далее при вызове функций по этим указателям управление передается подготовленному коду.
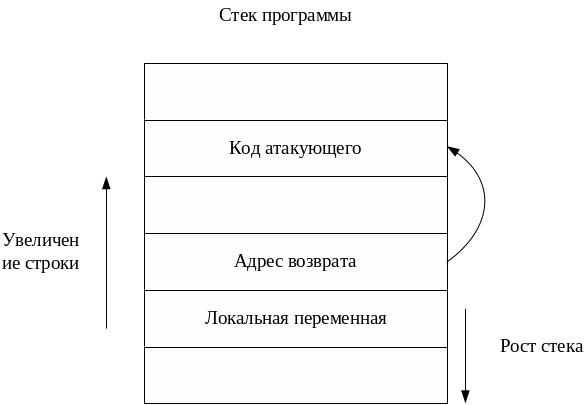
Рис. 2. Схема атаки «срыв стека»
3. Искажение таблиц переходов. В результате компиляции часто создаются так называемые таблицы переходов, которые могут использоваться в целях оптимизации, динамического связывания кода, обработки исключений и т.п. Искажение таких таблиц, вызванное переполнением буфера, позволяет передать управление подготовленному коду.
4. Искажение указателей данных. Данный способ не предусматривает явной передачи управления подготовленному коду, но предполагает, что передача происходит на основании оригинального алгоритма программы. Другими словами, подготовленный код запускается в ходе обычной, не искаженной, последовательности исполнения программы.
Такая схема атаки часто используется для корректировки части кода программы или кода динамических и статических библиотек, располагающихся в памяти по фиксированным адресам. Пример корректировки – подмена системных функций выхода из программы или запуска процесса.
Комбинация всех методов подготовки кода и целей переполнения буфера (типа искажаемых структур) определяет виды всех возможных атак по переполнению буфера, что позволяет их классифицировать.
Все перечисленные выше способы проведения атак (как удаленных, так и осуществляемых на локальных серверах или рабочих станциях), предполагают обязательное использование ПО, которое будет выполняться в контексте ОС как несанкционированный процесс. Наиболее опасным является вариант атаки переполнения буфера, который позволяет получать привилегированный доступ к системе в процессе выполнения легальной программы.
Таким образом, существует реальная угроза несанкционированного изменения хода выполнения прикладных программ, защита от которой существующими средствами защиты информации не обеспечивается в полной мере. В связи с этим возникает необходимость контроля целостности прикладных программ пользователя во время их выполнения, то есть обнаружения в программе отклонений от маршрута выполнения функциональных объектов. Функциональный объект – элемент программы, осуществляющий выполнение действий по реализации законченного фрагмента алгоритма [2].
Литература
1. Оптимальный синтез и анализ эффективности комплексов средств защиты информации: Монография / В.Г. Кулаков и др. Воронеж: Воронеж. гос. техн. ун-т, 2006. 137 с.
2. Методы и средства автоматизированной оценки и анализа качества функционирования программных систем защиты информации: Монография / М.А. Багаев др. Воронеж: Воронеж. гос. техн. ун-т, 2004. 181 с.
ВВТУ ФСО РОССИИ
УДК 621.3
О.И. Перетокин
Анализ процесса сертификации программных
систем защиты информации АСУ критического
применения
Производится анализ процесса сертификационных испытаний программных систем защиты информации АСУ критического применения. Для повышения эффективности сертификационных испытаний ПСЗИ АСК необходимо совершенствование существующего и разработка нового и информационного обеспечения
Анализ нормативной документации [1-9], определяющей базовые требования к разработке, испытаниям и эксплуатации КСЗ, в том числе и ПСЗИ, показывает, что сертификационные испытания являются необходимым этапом при создании и комплексировании ПО АСК. Так руководящий документ [5] содержит требования, в соответствии с которым обработка секретной, ценной и особо ценной информации разрешается только с использованием сертифицированных средств и систем защиты. Таким образом, этап сертификации, содержащий соответствующие испытания, проверки и исследования, обязательно должен входить в число работ при создании ПО АСК.
Исследования, проверки, испытания и приемка защищенных АС, в том числе и программных средств, проводятся в установленном порядке в соответствии с ГОСТ В15.307-77, ГОСТ В15.210-78, ГОСТ 23773-88 и НД по ИБ. Требования и порядок проведения процесса сертификации регламентируются в [1,5,6]. Перечень требований, предъявляемых при сертификации ПСЗИ и ПО в защищенном исполнении, и необходимых проверок приведен в [3,7-9].
Результаты анализа НД [1-9] и литературных источников показывают, что в процессе сертификации ПАСЗИ АСК должны решаться три основные задачи:
исследования и контроль отсутствия недекларированных возможностей;
проверка на соответствие реальных и декларируемых функций;
проверка защитных функций ПСЗИ и ПО АС и оценка класса защищенности АС (СВТ) в соответствии с РД ГТК.
Контроль отсутствия недекларированных возможностей осуществляется по четырем уровням, характеризующимся определенной минимальной совокупностью требований к составу и содержанию испытаний для ПО АСК должен быть обеспечен уровень контроля не ниже третьего [7]. При этом под недекларированными возможностями понимаются функциональные возможности ПО, не описанные или не соответствующие описанным в документации, при использовании которых возможно нарушение конфиденциальности, доступности или целостности обрабатываемой информации. Особое внимание уделяется выявлению программных закладок.
Такой контроль включает в себя следующие этапы:
контроль состава и содержания документации: спецификации, описания программы, исходных текстов программ, пояснительной записки (для импортного ПО состав документации должен соответствовать по содержанию);
контроль исходного состояния ПО;
статический анализ исходных текстов программ;
динамический анализ исходных текстов программ.
По результатам испытаний оформляется протокол.
Результаты испытаний на соответствие реальных и декларируемых функций представленного на испытания образца ПО должны дать возможность сделать обоснованные выводы:
о степени соответствия образца ПО требованиям по разработке программных средств (используемые показатели: правильность организации разработки, полнота отработки);
о соответствии реальных и декларируемых функций испытываемого образца по основному назначению программного образца (используемые показатели Полнота выполнения ТУ, Полнота реализации функций, Корректность реализации функций);
оценка качества программных средств по показателям, определенным в ГОСТ 28195-89 (используемые показатели: Устойчивость функционирования, Легкость освоения, Удобство эксплуатации и обслуживания, Сравнение с известными аналогами).
Такие испытания включают в себя следующие этапы.
Проверка паспортных (исходных) данных образца ПО и состава технической документации.
Проверка производится сопоставлением фактической комплектности поставленной на испытания образца ПО технической документации на него. Проводится анализ на соответствие требованиям ГОСТ 27201-87, стандартам ЕСПД, ГОСТ 34.201, Руководящих документов 50-34.698 и включает оценку документов: эксплуатационных (Общее описание системы, Паспорт, Ведомость эксплуатационных документов, Ведомость машинных носителей информации, Руководство пользователя) и конструкторских (Технические условия (ТЗ на разработку, постановки задач на разработку и т.п.), Программа и методика испытаний (компонентов, комплексов средств автоматизации (КСА), подсистем, систем).
Оценка документации проводится путем анализа и сравнения с реальными свойствами представленного образца ПО по шкале:
"Удовлетворительно",
"Неудовлетворительно",
"Отсутствует".
Проверка считается успешной, если комплектность поставленной для испытаний образца ПО соответствует заявленной в технической документации, требованиям ЕСПД и формуляра. Результаты проверки оформляются протоколом проверки.
Проверка соответствия свойств и функций отраженных в документации на образец ПО ее свойствам и функциям определяемых (анализом исходных текстов программ образца ПО, тестированием функций на испытательном стенде).
Проверка соответствия свойств и функций ПО по основному назначению производится по следующим пунктам:
полнота выполнения ТУ – проверка проводится путем выделения функций ПО на основе изучения ТУ, а также на основе изучения технической документации и последующего сравнения выделенных функций. Проверка по данному пункту считается успешной если все выделенные по ТУ функции образца ПО, нашли свое отражение в технической документации на образец ПО.полнота реализации функций – проверка производится путем тестирования выполняемых функций ПО и сравнения данных функций с выделенными на основе изучения ТУ. Заказчиком либо определяются испытательной лабораторией, при сравнении учитываются только показатели по основному назначению образца ПО: например точность расчетов, скорость выполнения запроса к базе данных и т.п.). При этом выбор условий определяется спецификой образца ПО (для баз данных – типовые заявки для ввода, типовые условия поиска; для расчетных задач – граничные точки области допустимых значений исходных данных). При этом выбор условий определяется спецификой образца ПО (для баз данных – типовые заявки для ввода, типовые условия поиска; для расчетных задач – граничные точки области допустимых значений исходных данных). Проверка считается успешной, если все разработанные контрольные варианты (набор исходных данных для решения и результаты решения, последовательность действий оператора) выполняются правильно и не выявлено существенных расхождений с результатами выдаваемыми аналогами образца ПО.
Оценка качества образца ПО по устойчивости функционирования, легкости освоения, удобства эксплуатации и обслуживания.
Стандартность построения интерфейса (интуитивно понятный интерфейс);
Логичность и полнота руководства пользователя;
Сложность настройки параметров операционной системы для работы образца ПО;
Требования к подготовке пользователя, а также любых других показателей существенных с точки зрения эксперта.
Проверка по данному пункту оформляется в виде мнения экспертов и рекомендаций экспертов по доработке образца ПО.
Специальные испытания свойств и функций.
Специальные испытания функций образца ПО производятся в объеме, руководящих документов МО РФ (Гостехкомиссии при президенте РФ) по обеспечению защиты информации от несанкционированного доступа в образце ПО. Специальные испытания проводятся по показателям позволяющим определить класс защищенности образца ПО.
Проверка защитных функций ПСЗИ и ПО АС и оценка класса защищенности АС (СВТ) в соответствии с РД ГТК.
В качестве показателей эффективности защиты информации используются качественные оценки соответствия требованиям заданного класса защищенности типовой системы.
Результаты испытаний должны дать возможность сделать обоснованные выводы:
о степени соответствия КСЗ от НСД типовой системы требованиям эксплуатационной документации;
о степени соответствия КСЗ от НСД типовой системы требованиям РД по безопасности информации
Такие испытания включают в себя следующие этапы.
Проверка паспортных (исходных) данных образца ПО и состава технической документации.
По аналогии с предыдущей задачей.
Проверка соответствия документированных свойств КСЗ типовой системы второму классу защищенности.
Проверка производится изучением реализованных защитных функций по документации на КСЗ системы:
модели защиты;
описания принципов работы;
описания ПРД;
описания КСЗ;
тестов;
отчетов о проведенных исследованиях и других документов.
Сравнением их с требованиями РД [8,9].
Специальные испытания защитных функций и механизмов ЗИ в типовой системы от НСД.
Специальные испытания защитных функций и механизмов ЗИ типовой системы от НСД производятся в объеме, соответствующем рассматриваемому классу защищенности [8,9]. Для проведения сертификационных испытаний строятся условные или реальные модели систем на базе типовой системы, описанные в соответствующих пунктах настоящего документа.
В качестве показателей эффективности защиты информации используются качественные оценки соответствия требованиям заданного класса защищенности КСЗ типовой системы.
В процессе испытаний, при необходимости, проводится декомпозиция показателей защищенности на элементы.
Каждый элемент показателя защищенности оценивается по двухуровневой шкале:
"соответствует";
"не соответствует".
Каждый показатель защищенности на основе оценки элементов оценивается по трехуровневой шкале:
"соответствует" - при наличии соответствия у всех элементов;
"соответствует не полностью" - при отсутствии соответствия хотя бы у одного элемента;
"не соответствует" - при наличии не соответствия у всех элементов.
Оценка дополнительных возможностей по защите КСЗ типовой системы от НСД.
Суть данного этапа состоит в исследовании специальных возможностей КСЗ АСК, не входящих в перечень обязательных показателей защищенности для соответствующего класса защищенности, и оценку их влияния на общий уровень защищенности системы.
По результатам всех этапов производится сопоставление фактических характеристик КСЗ системы требованиям определенного класса защищенности. В случае если на всех этапах оценки эффективности КСЗ проверка осуществилась успешно, делается вывод о соответствии системы с КСЗ от НСД требованиям данного класса защищенности.
По результатам оценки составляется техническое заключение, в котором излагаются:
описание комплекса средств защиты;
оценка класса защищенности в соответствии с заданными показателями;
наличие и соответствие дополнительных требований;
аргументация данной оценки: объяснение соответствия КСЗ требованиям данных показателей, посредством каких средств обеспечивается выполнение каждого требования;
описание испытаний, которым подвергалось ПО (с указанием состава технических и программных средств);
вывод о соответствии ПО АС и ПСЗИ соответствующему классу защищенности;
другие положения и выводы, необходимые по мнению экспертов оценочной комиссии.
Основным направлением совершенствования рассмотренного процесса сертификационных испытаний является применение методик получения количественных показателей, оценивающих степень выполнения функций, соответствия требованиям и правильности результатов исследований и тестов.
Литература
1. ГОСТ 28.806-90. Качество программных средств. Термины и определения.
2. ГОСТ 50.922-96. Стандартизованные термины и определения в области защиты информации.
3. ГОСТ Р 50992-96. Защита информации. Основные термины и определения.
4. ГОСТ Р 51275-99. Защита информации. Объект информатизации. Факторы, воздействующие на информацию. Общие положения.
5. Гостехкомиссия РФ. Руководящий документ. Автоматизированные системы. Защита от несанкционированного доступа к информации. Классификация автоматизированных систем и требования по защите информации. М.: Воениздат, 1992.
6. Гостехкомиссия РФ. Руководящий документ. Временное положение по организации разработки, изготовления и эксплуатации программных и технических средств защиты информации от несанкционированного доступа в автоматизированных системах и средствах вычислительной техники. М.: Воениздат, 1992.
7. Гостехкомиссия РФ. Руководящий документ. Защита от несанкционированного доступа к информации. Термины и определения. М.: Воениздат, 1992.
8. Гостехкомиссия РФ. Руководящий документ. Концепция защиты средств вычислительной техники от несанкционированного доступа к информации. М.: Воениздат, 1992.
9. Гостехкомиссия РФ. Руководящий документ. Средства вычислительной техники. Защита от несанкционированного доступа к информации. Показатели защищенности от несанкционированного доступа к информации. М.: Воениздат, 1992.
ВВТУ ФСО РОССИИ
УДК 621.3
К.Н. Бирюков
МОДЕЛЬ ДИНАМИКИ ФУНКЦИОНИРОВАНИЯ
ПРОГРАММНЫХ СИСТЕМ ЗАЩИТЫ ИНФОРМАЦИИ
Рассмотрен способ моделирования динамики функционирования программных систем защиты информации автоматизированных систем с помощью аппарата оценочных сетей
Анализ функционирования сложных систем, к которым относятся и программные системы защиты информации (ПСЗИ), - необходимая составная часть проектирования, служащая для верификации принимаемых проектных решений, обеспечивающих реализацию предъявляемых к объекту требований. Для анализа качества функционирования ПСЗИ в АС широко используются методы математического моделирования. Учитывая то, что основным ограничением при функционировании ПСЗИ является время выполнения защитных функций, а также вероятностный характер этих процессов, разрабатываемая модель должна отражать вероятностный характер переходов между состояниями функционирования системы и стохастичность времени переходов. При этом время выполнения защитных функций не должно превышать максимально допустимого значения заданного эксплуатационной документацией АС. Исходя из этого, для анализа качества функционирования ПСЗИ при её проектировании в АС особо важными являются вероятностно-временные характеристики динамики функционирования системы.
Одним из основных этапов при моделировании систем является формализация моделируемых процессов. Адекватность формализации динамики функционирования ПСЗИ АС существенным образом определяет качество модели. Результаты анализа существующих способов формализации и особенностей функционирования ПСЗИ показывают, что наиболее приемлемым формальным аппаратом для представления динамики функционирования ПСЗИ являются оценочные сети [1].
Оценочная сеть представляет собой граф, состоящий из двух типов вершин – позиций (станций) и переходов, соединенных ориентированными дугами (ребрами), причем каждая дуга может связывать лишь переход с позицией или позицию с переходом [1]. В отличие от сетей Петри, в оценочной сети имеются несколько типов позиций; в каждую позицию оценочной сети может входить не более одной дуги и выходить из позиции – тоже не более одной дуги. Кроме того, в оценочных сетях с каждым переходом можно ассоциировать ненулевую временную задержку и процедуру преобразования атрибутов объектов (фишек), являющихся динамическими элементами сети. И, наконец, в оценочных сетях существуют так называемые разрешающие позиции, которые играют управляющую роль. При помощи разрешающих позиций и разрешающих процедур можно формализовать случайные переходы между состояниями функционирования ПСЗИ.
Для срабатывания перехода некоторой элементарной сети (совокупности перехода и всех относящихся к нему входных и выходных позиций), необходимо и достаточно, чтобы одна из его входных позиций была маркирована. Если элементарная сеть содержит разрешающую позицию, то предварительно определяется состояние разрешающей позиции в результате вычисления соответствующей разрешающей процедуры. Длительность этапа, или фазы активности сработавшего перехода определяется процедурой задержки τ. В конце этого этапа осуществляется перемещение объекта из входной позиции в ту выходную позицию, на которую указывает состояние разрешающей позиции, и над атрибутами перемещаемых объектов выполняется процедура преобразования π.