Дипломная работа: Автоматизация и обеспечение информационной безопасности управления сервисного обслуживания клиентов в компании ООО "Техносервис"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
моделирования решений, действий и деятельности организации или системы.
Модели могут быть представлены в виде следующих типов диаграмм:
Контекстная диаграмма;
Диаграмма декомпозиции;
Диаграмма дерева узлов;
Диаграммы только для экспозиции (FEO);
Ниже рассмотрим данные диаграммы для компании ООО
«ТЕХНОСЕРВИС».
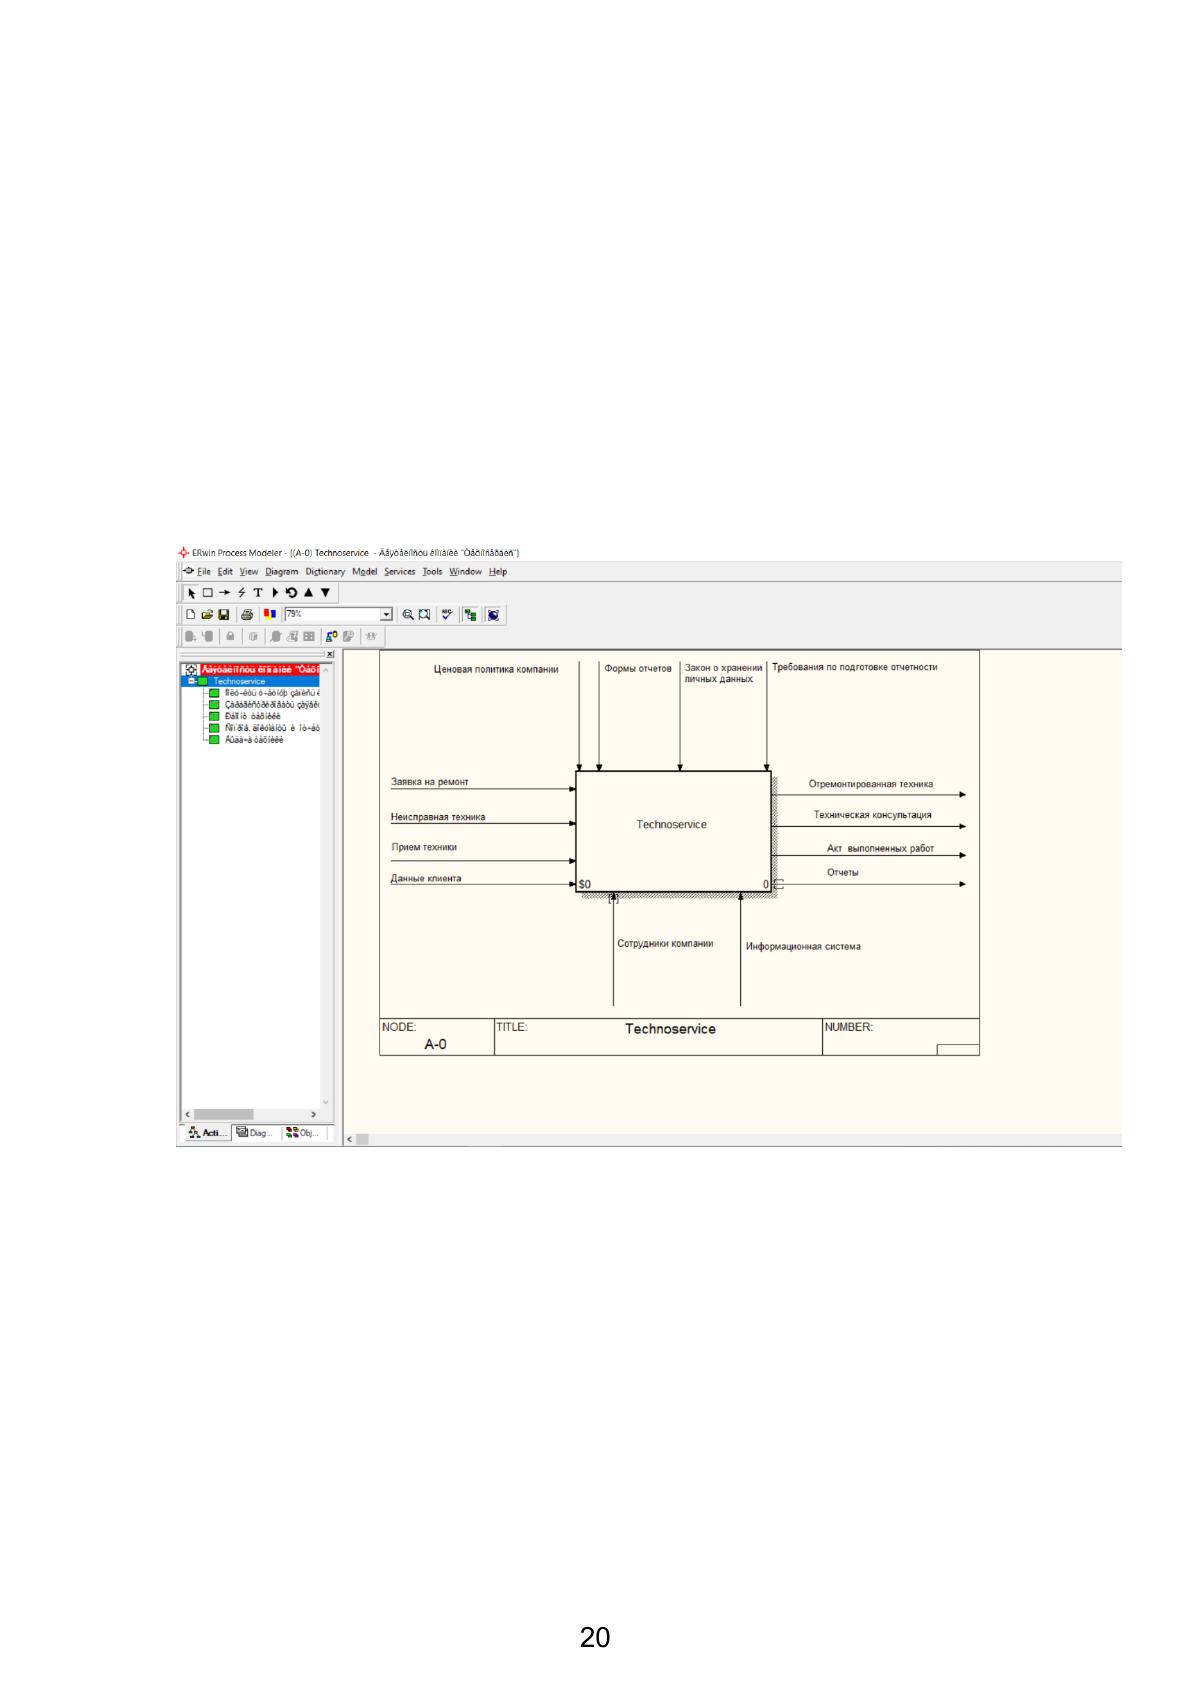
Рисунок 3. Контекстная диаграмма IDEF0 (A-0) деятельности
компании ООО «ТЕХНОСЕРВИС»
Мы представили контекстную диаграмму, где входной информацией
системы являются заявки на ремонт, неисправная техника, прием техники и
данные клиента. Дальше мы произвели функциональную декомпозицию в
результате чего система была разбита на подсистемы. Затем каждая
подсистема разбивается на более мелкие и так далее до достижения нужной
20
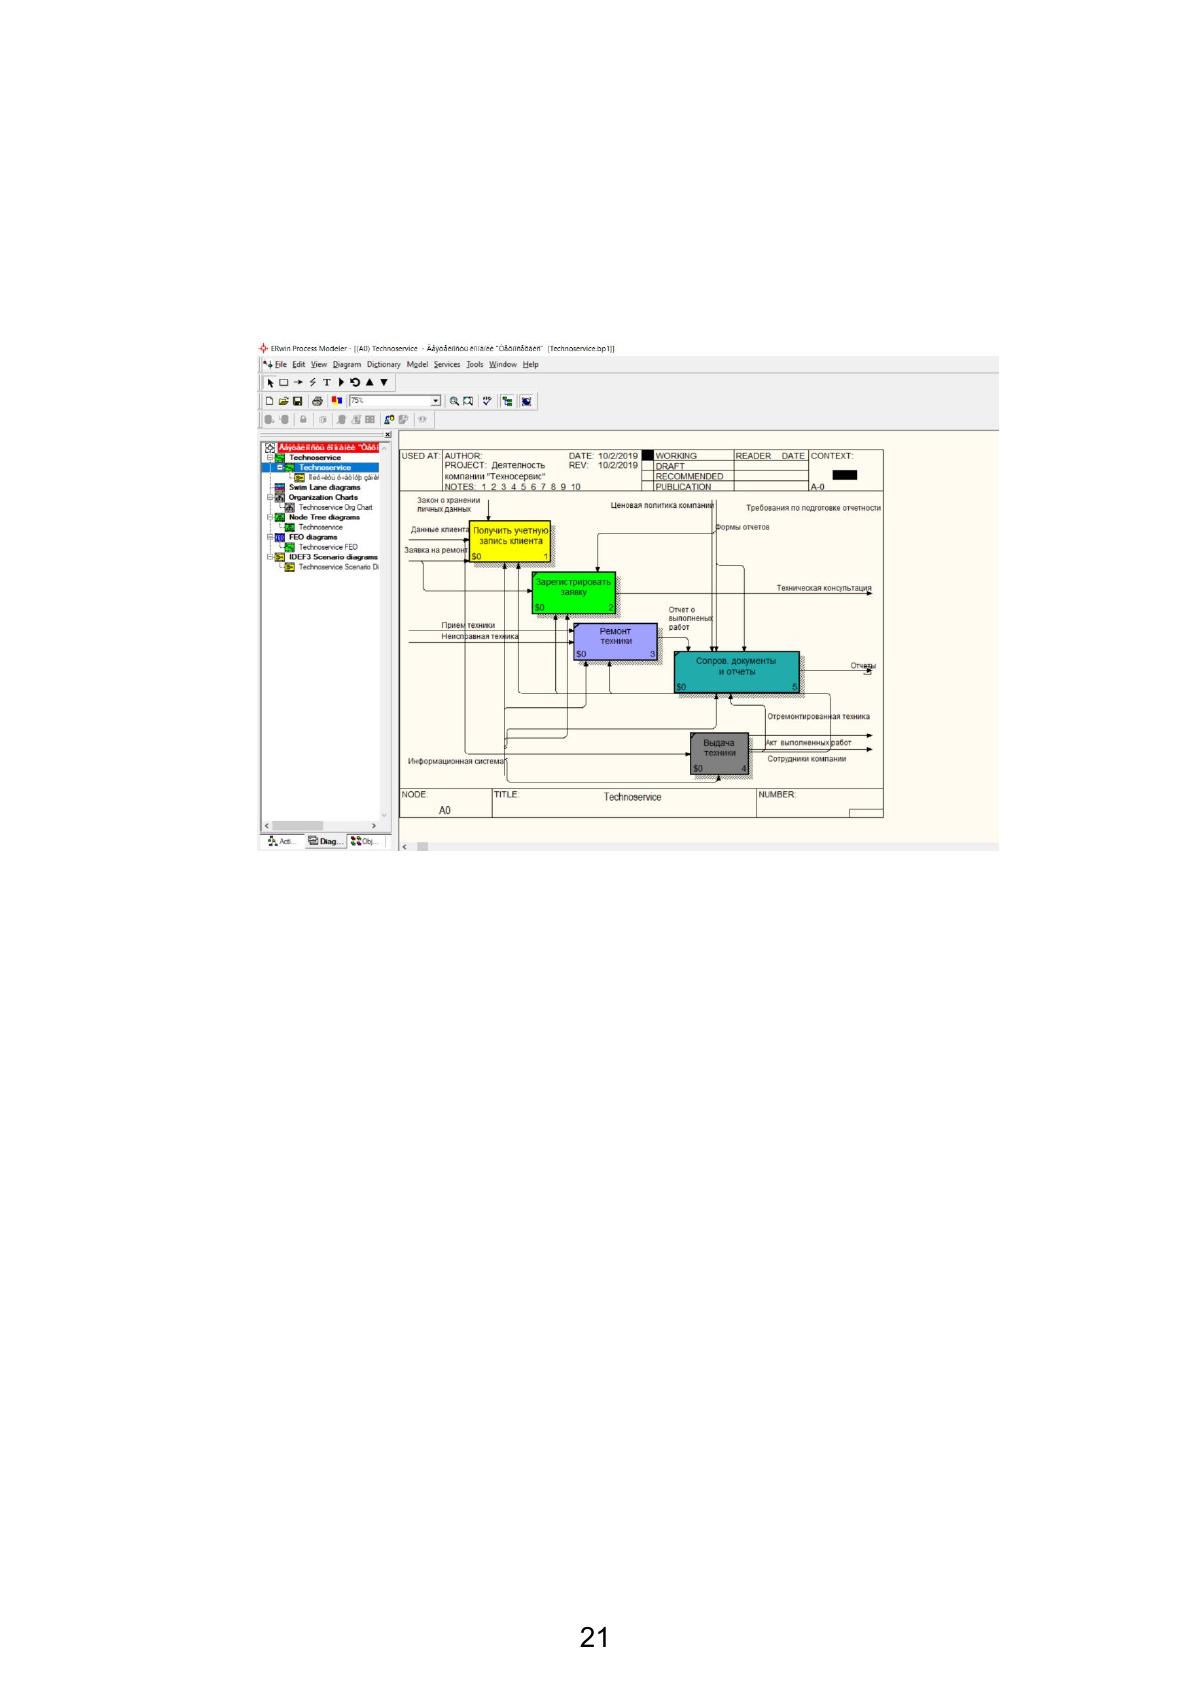
степени дробности. В результате, каждый фрагмент системы отображается на
отдельной диаграмме декомпозиции.
Рисунок 4. функциональная декомпозиция (A0) деятельности
компании ООО «ТЕХНОСЕРВИС»
1.2.3. Обоснование необходимости использования вычислительной
техники для решения задачи.
В ходе исследования бизнес-процессов в компании ООО
«ТЕХНОСЕРВИС» были выявлены следующие недостатки, которые могут
быть устранены посредствам автоматизации нескольких процессов:
Отсутствие единой методологии управления заявками.
Отсутствие порядка ведения учета.
Не в полной мере используется существующая система
документооборота.
Большой объем обмена документами производится посредством
бумажных носителей и электронной почты.
21
Нечеткое ведение складского учета
Низкая степень автоматизации внутреннего документооборота.
Отсутствие автоматизированных механизмов контроля исполнения
работ
Программное решение, которое будет внедряться для обеспечения
автоматизации должно отвечать следующим принципам:
Возможность масштабирования системы – предполагается
возможность расширения ресурсов пропорционально требованиям
задач за счет изменения аппаратных возможностей (увеличение
количества пользователей; изменение структуры и количества
подразделений организационной структуры; изменение нормативно-
справочной информации).
Корпоративность. Обеспечение доступа пользователя, при наличии у
него соответствующих полномочий, к функциям системы;
Управляемость. При возникновении необходимости в структурной
реорганизации учреждения – гибкая переналадка системы не приводит
к остановке в ее работе.
Защищенность. Доступ пользователей к функциям и данным ИС
должен быть ограничен на основе ролевого принципа.
1.2.4. Анализ системы обеспечения информационной безопасности и
защиты информации.
Безопасность информационных систем отвечает за целостность и
защищённость системных ресурсов и деятельности компании. Большинство
организаций в развитых странах зависят от безопасного функционирования
своих информационных систем. На самом деле, сама структура общества
часто зависит от этой безопасности. Множество инфраструктурных сетей,
включая электроэнергию, водоснабжение и здравоохранение, полагаются на
нее. Информационные системы уязвимы перед рядом угроз и требуют
22
строгого контроля, такого как непрерывные контрмеры и регулярные
проверки для обеспечения безопасности системы. Контроль доступа к
информационным системам значительно усложнился с распространением
глобальных сетей (WANs) и, в частности, интернета. Пользователи, а также
злоумышленники, могут получить доступ к системам с любого компьютера в
организации или практически из любой точки мира через Интернет.
Для того, чтобы компания могла уверенно использовать
вычислительное устройство в бизнес-процессах, все необходимые критерии
безопасности должны быть учтены.
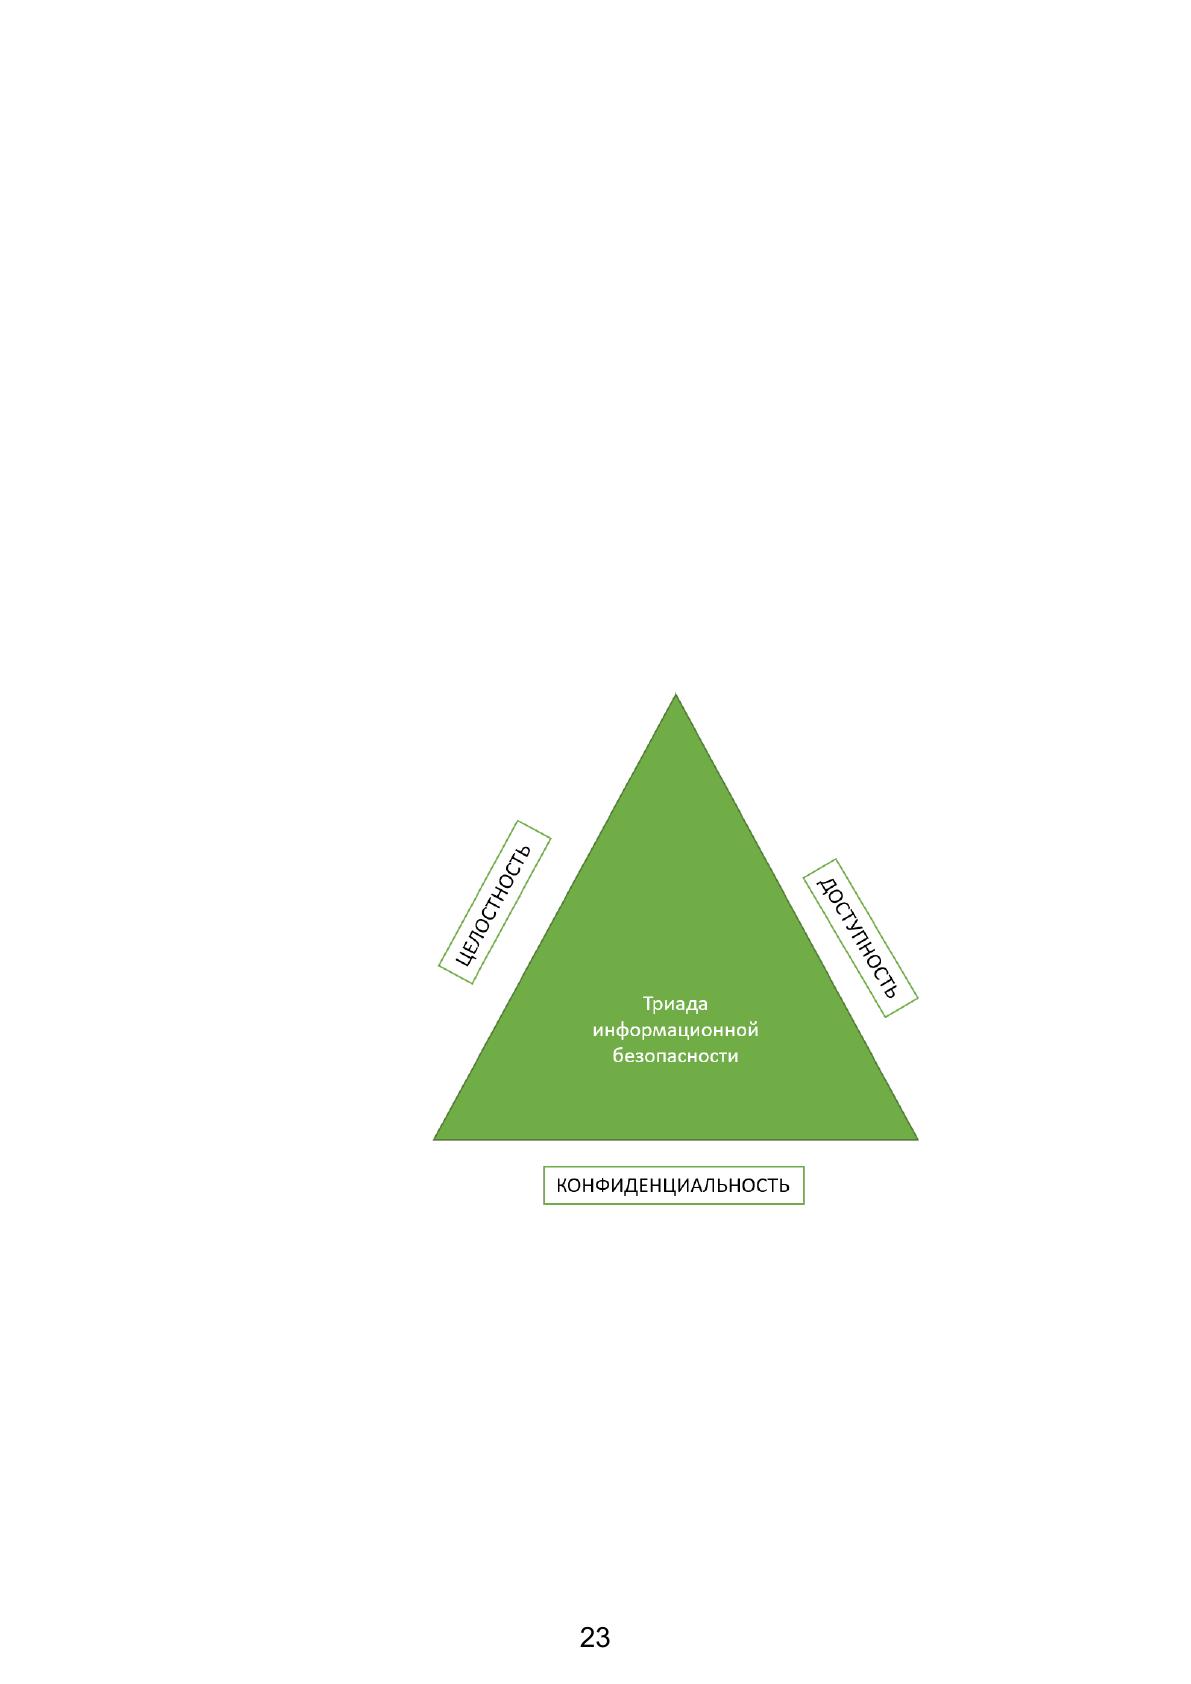
Триада информационной безопасности включает в себя
конфиденциальность, целостность и доступность.
Рисунок 5. Триада информационной безопасности
Конфиденциальность. Для защиты информации необходимо иметь
возможность ограничить доступ к ней только тем, кому она разрешена; всем
остальным доступ к ее содержанию должен быть закрыт. В этом и
заключается суть конфиденциальности. Например, Федеральный закон
требует, чтобы университеты ограничивали доступ к частной информации о
23
студентах. Университет должен быть уверен, что только уполномоченные
лица имеют доступ к просмотру записей об оценках.
Целостность информационной системы — это гарантия того, что
доступная информация не была изменена.
Информация может потерять свою целостность из-за злого умысла,
например, субъект, который, не имея права вносить изменения, намеренно
искажает информацию.
Целостность информационной систем также может быть потеряна
непреднамеренно, например, когда скачок напряжения компьютера
повреждает файл или кто-то, уполномоченный вносить изменения, случайно
удаляет файл или вводит неверную информацию.
Доступность информации — это третья составляющая триады.
Доступность означает, что информация может быть доступна и изменена
любым уполномоченным лицом в соответствующие сроки. В зависимости от
типа информации соответствующий таймфрейм может иметь разные
значения. Например, биржевому трейдеру необходимо, чтобы информация
была доступна немедленно, в то время как продавец рад получить отчет о
продажах, только на следующее утро. Такие компании, как например,
Amazon.com, требуют, чтобы их серверы были доступны двадцать четыре
часа в сутки, семь дней в неделю. Другие компании могут не пострадать,
если их веб-серверы время от времени не работают в течение нескольких
минут.
Для обеспечения конфиденциальности, целостности и доступности
информации организации могут выбирать множество инструментов. Каждый
из этих инструментов может быть использован в рамках общей политики
информационной безопасности. Ниже рассмотрим несколько инструментов
безопасности.
Идентификация
24
Источник: https://baza.diplomsite.ru/previewfile/1815