Дипломная работа: Автоматизация процесса приема техники на ремонтные работы в ООО "Цифровой синдикат"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
16
Техник
1. Формирование
договора
2. Печать договора в
двух экземплярах
3. Передача одного
экземпляра клиенту
4. Добавление
договора в папку
текущих ремонтов
Договор на
проведение
ремонтных работ
Договор на
проведение
ремонтных работ
Договор на
проведение
ремонтных работ
Договор на
проведение
ремонтных работ
Клиент
5. Выдача техники
Договор на
проведение
ремонтных работ
6. Перекладывание
договора в папку
завершенных
ремонтов
Договор на
проведение
ремонтных работ
7. Формирование
отчета
Договор на
проведение
ремонтных работ
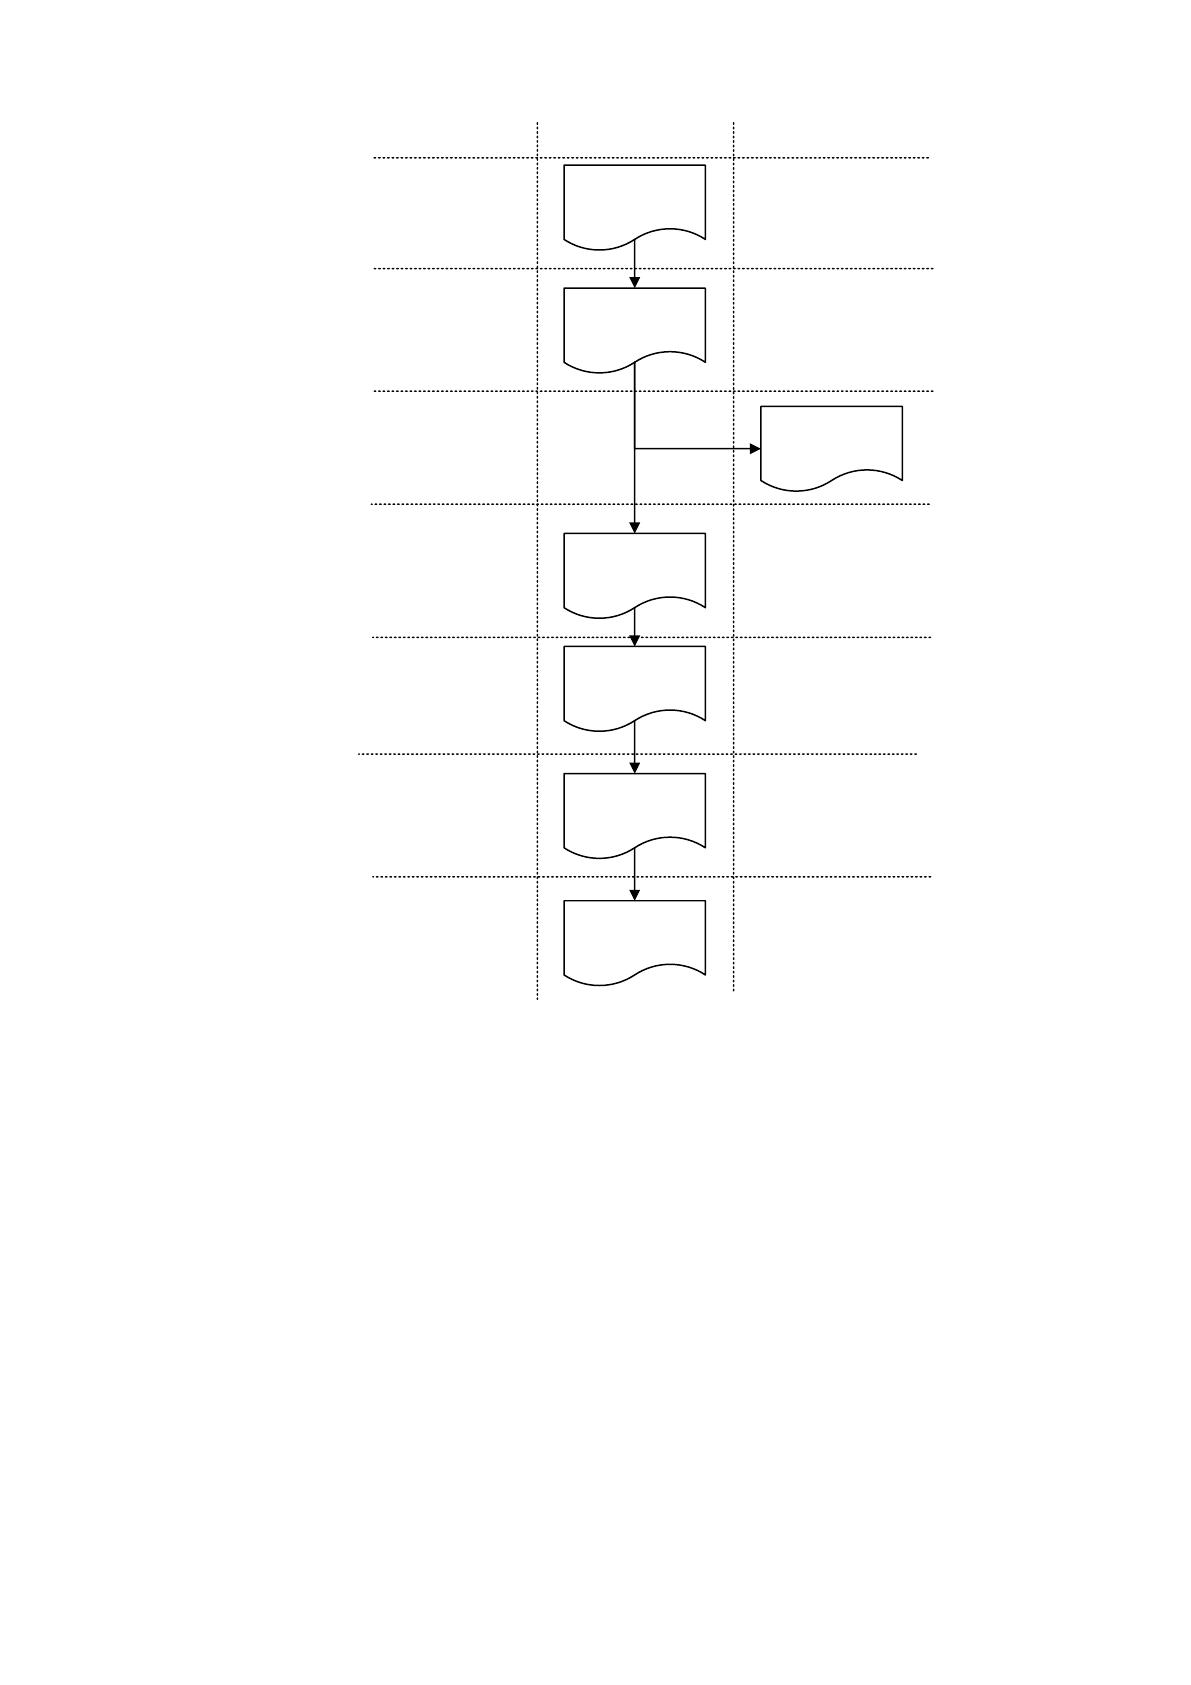
Рисунок 6 – Схема документооборота
Техник формирует договор на проведение ремонтных работ с помощью
программы Microsoft Word, затем печатает его в двух экземплярах, один из
которых отдает клиенту. Второй экземпляр техник кладет в папку «Текущие
ремонты». После выполнения всех требуемых ремонтных работ техник выдает
исправное оборудование клиенту, сверяясь с договором (чтобы все
неисправности были устранены и не было претензий к внешнему виду). Далее
техник перекладывает договор в папку «Завершенные ремонты». В конце месяца
по всем договорам из папки «Завершенные ремонты» формируется отчет.
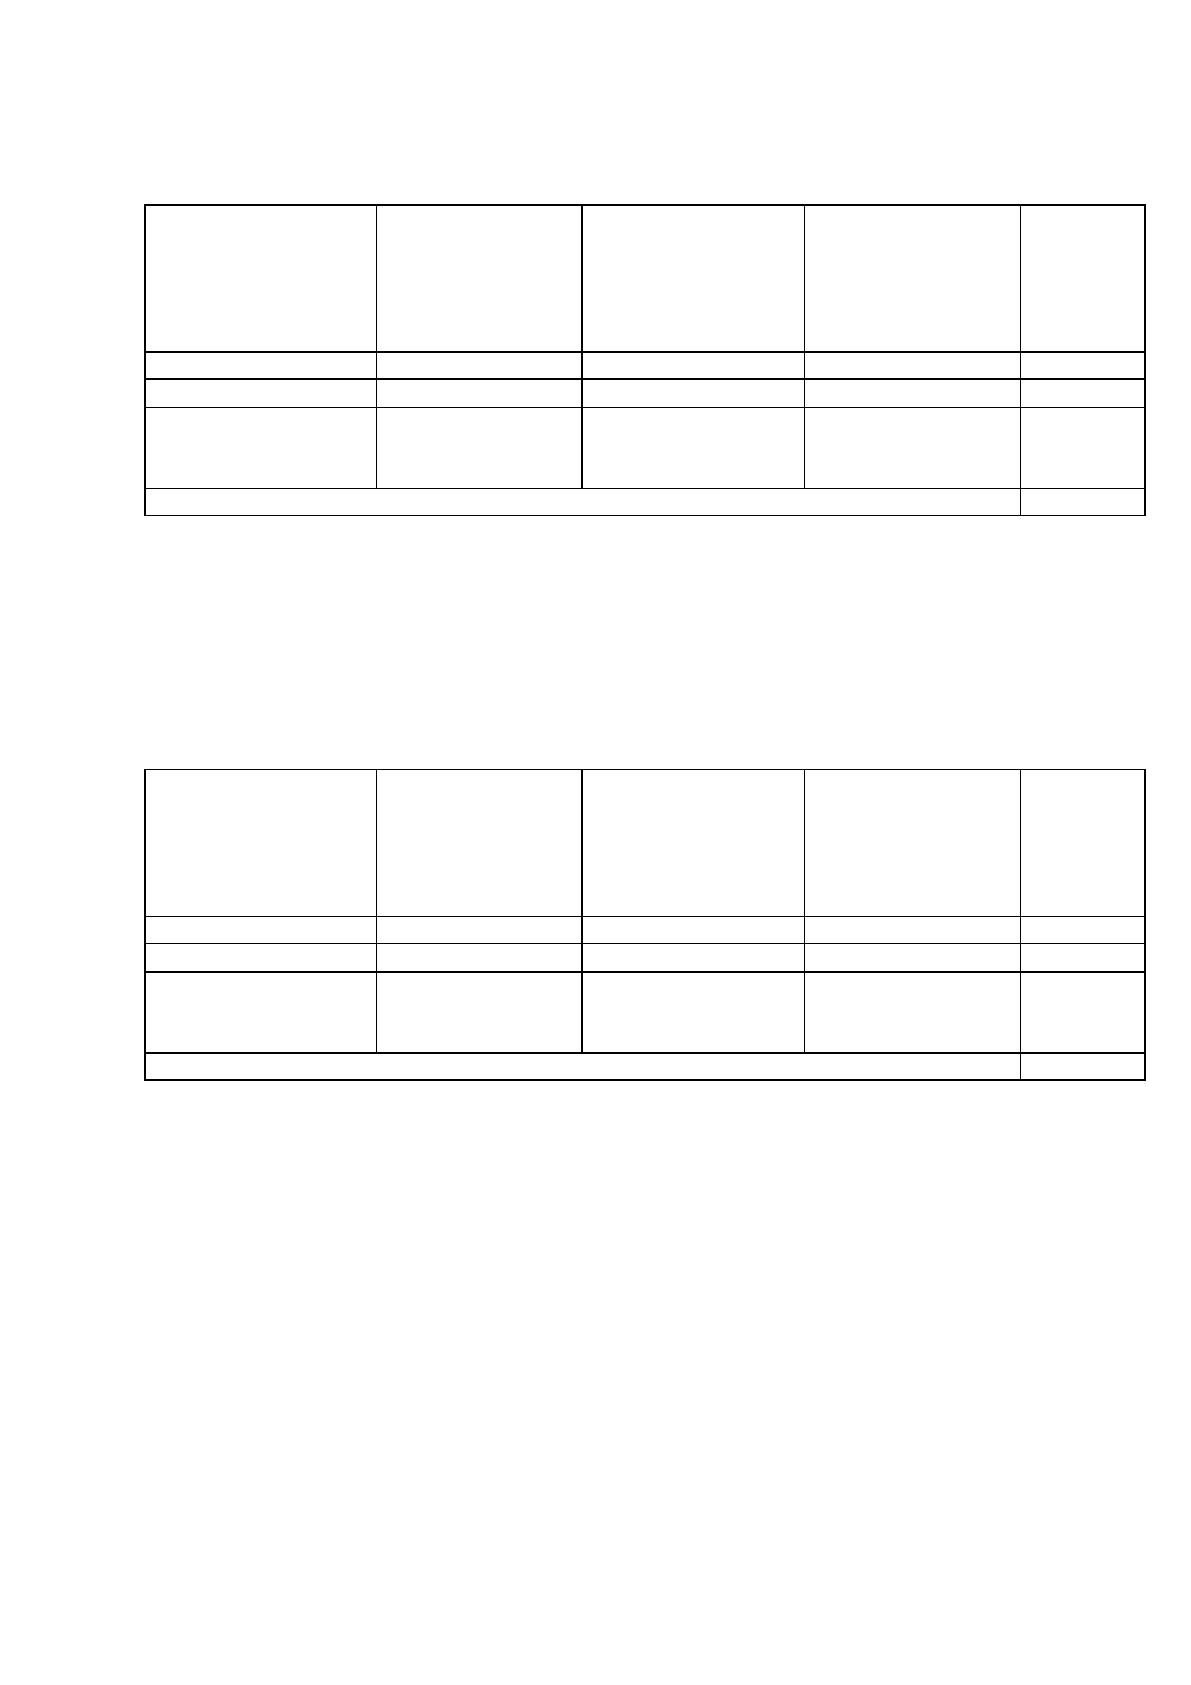
Оценим временные затраты на выполнение повседневных операций
техника (таблица 2).
17
Таблица 2
Временные характеристики процессов
Наименование
действия
Исполнитель
Среднее
количество
выполняемых
действий за
день
Время
выполнения
одной
операции,
минут
Итого,
минут
Прием техники
Техник
3,5
30
105
Выдача техники
Техник
3,5
30
105
Формирование
отчета (раз в
месяц)
Техник
0,05
480
24
ИТОГО:
234
В таблице 3 приведены планируемые характеристики после использования
разработанной ИС.
Таблица 3
Расчет эффекта использования
Наименование
действия
Исполнитель
Количество
выполняемых
действий за
день
Время
выполнения
одной
операции,
минут
Итого,
минут
Прием техники
Техник
3,5
15
52,5
Выдача техники
Техник
3,5
15
52,5
Формирование
отчета (раз в
месяц)
Техник
0,05
5
0,25
ИТОГО:
157,75
Следовательно, в результате внедрения ИС автоматизации приема техники
на ремонтные работы экономия рабочего времени для каждого сотрудника может
достигнуть 76 минут ежедневно (более 1 часа), что позволяет увеличить
эффективность работы сотрудников компании.
1.2.4. Анализ системы обеспечения информационной безопасности и защиты
информации
В компании «Цифровой Синдикат» большое внимание уделено вопросам
информационной безопасности и защиты информации. Для обеспечения
18
информационной безопасности имеются нормативно-правовые и
организационно-распорядительные документы, такие как:
1. Регламент информационной безопасности:
доступ сотрудников к служебной информации, составляющей
коммерческую тайну;
доступ к использованию программного обеспечения, которое
настроено и сконфигурировано специально под требования компании.
2. Регламенты использования ресурсов локальной вычислительной сети,
сети Интернет и электронной почты.
Информационная безопасность и защита информации обеспечиваются на
двух уровнях: программном и аппаратном [15].
Программный уровень включает в себя настройку политики безопасности
Microsoft Windows Server 2012:
а) права доступа;
б) права пользователя системы на чтение, запись и исполнение каких-либо
данных;
в) парольная защита доступа к базе (установлены пароли на программные
продукты, такие как: Антивирус Касперского, 1С);
г) ведение логирования основных действий пользователей.
Аппаратный уровень включает в себя хранение ключей от серверной в
закрытом сейфе и доступ в серверное помещение только одного сотрудника
(системного администратора), а также периодические резервные копирования
данных, хранимых на сервере организации.
Кроме того, в компании используется ежеквартальная смена паролей на
доступ к ключевым ресурсам (1С, авторизация в операционной системе на
пользовательских ПК, базы данных, файловые серверы и т.д.).
Ответственным за информационную безопасность является системный
администратор.
19
Также в обязанности ответственного за информационную безопасность и
защиту информации входит постоянный мониторинг наиболее опасных угроз
[16]:
утечка данных;
халатность служащих;
вирусы;
хакеры;
кража оборудования;
аппаратные и программные сбои.
Из списка угроз видно, что первое место в иерархии опасностей
информационного обеспечения предприятия занимает утечка данных. А именно
нарушается конфиденциальность следующих информационных блоков:
персональные данные; финансовые отчеты, детали конкретных сделок,
интеллектуальная собственность организации. Поэтому в обязанности
системного администратора также входят контроль прав доступа к
корпоративной информации на файловый сервер, мониторинг электронной
почты сотрудников, контроль интернет-канала.
Если утечку информации не удается предотвратить, сотрудник несет
ответственность за нарушение внутренней информационной безопасности. К
нарушителю применяются одна или несколько санкций:
1) выговор;
2) строгий выговор;
3) штраф;
4) «принудительно-добровольное» увольнение из компании;
5) увольнение из компании согласно статье и с заведением уголовного
дела.
20
1.3. Анализ существующих разработок и выбор стратегии
автоматизации «КАК ДОЛЖНО БЫТЬ»
1.3.1. Анализ существующих разработок для автоматизации задачи
Ниже будут рассмотрены наиболее популярные программные средства,
предназначенные для автоматизации работы компаний, занимающихся
ремонтом какой-либо техники, т.е. сервисных центров.
Программа DMS. Разработчик программы DMS (Dealler Management
System – система управления дилера) разработана компанией Автосфера,
расположенной в г. Тольятти.
Программный продукт предназначен для автоматизации деятельности
компании, занимающейся ремонтом различной техники, а также её оптовой
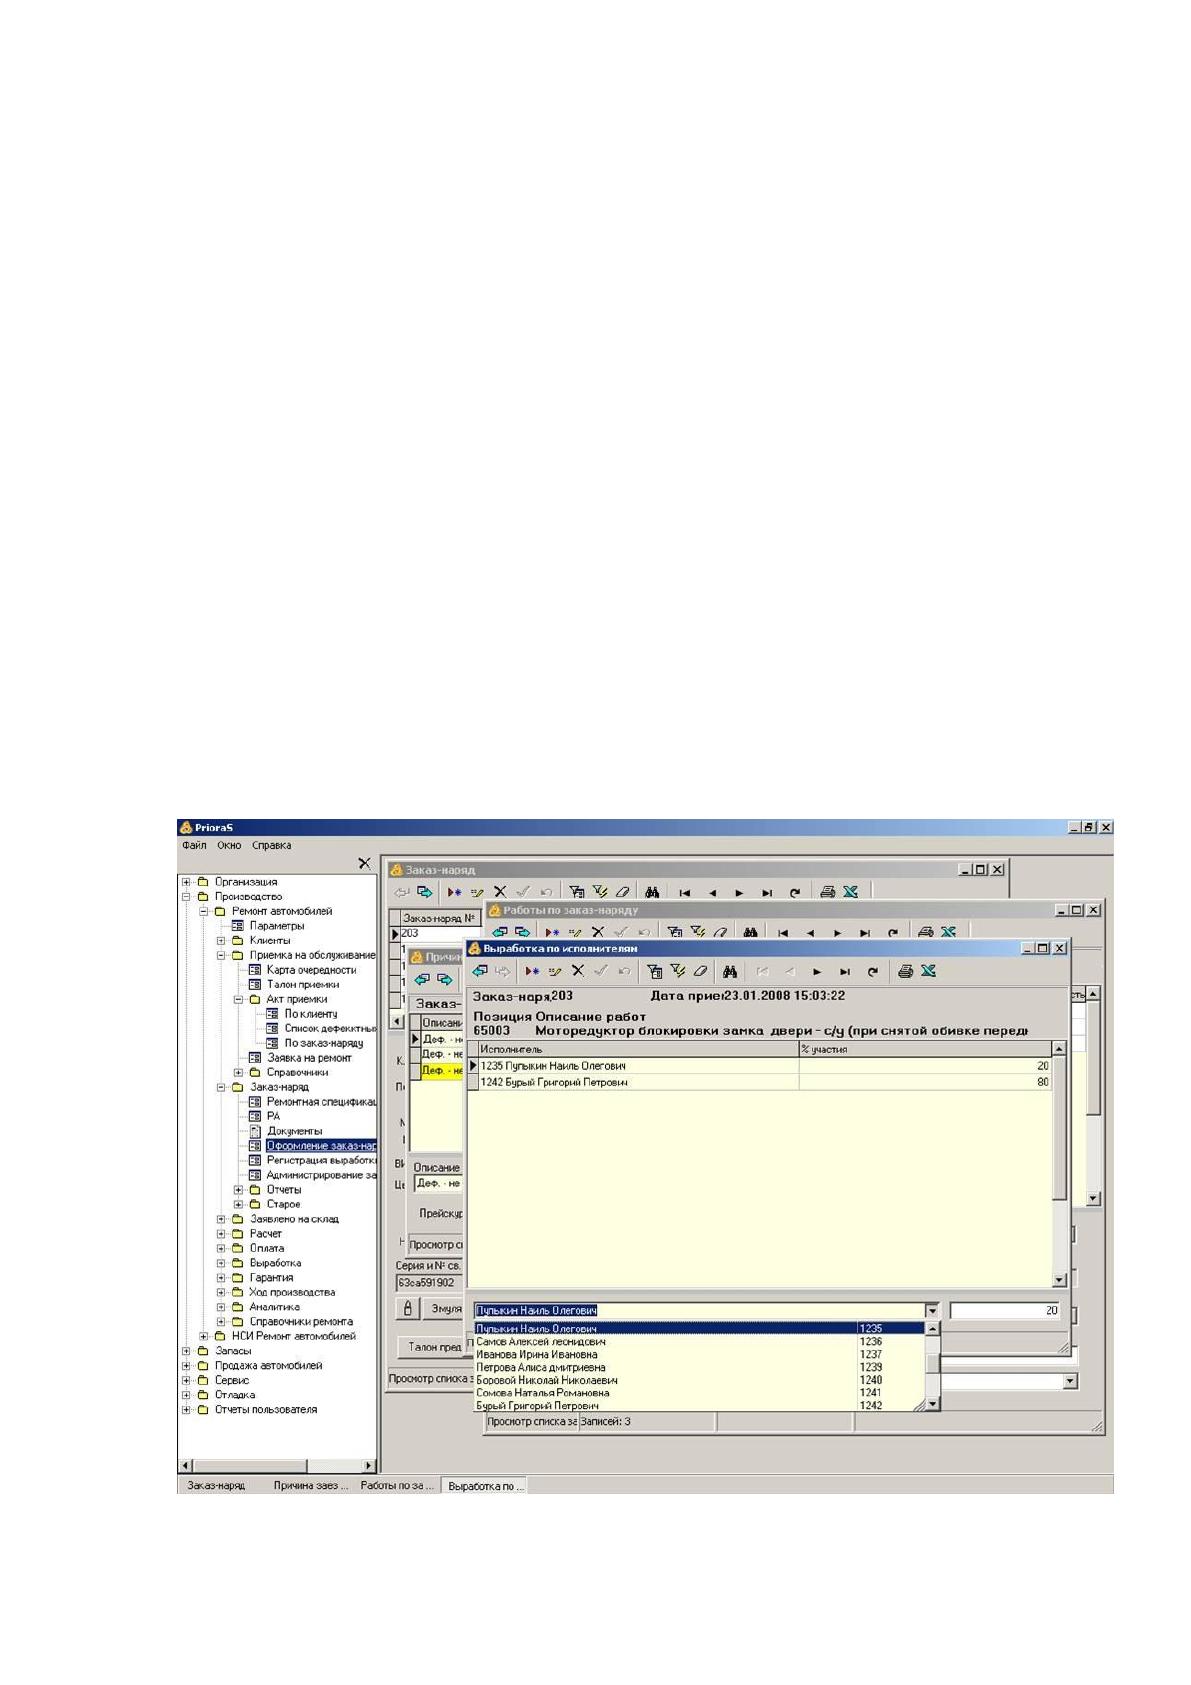
продажей. Программа имеет многооконный интерфейс, навигация между окнами
осуществляется с помощью специальной навигационной панели, выполненной в
виде иерархии решаемых задач (рисунок 7).
Рисунок 7 – Общий вид программы DMS
Источник: https://baza.diplomsite.ru/previewfile/2122