Дипломная работа: Автоматизация взаимодействия между отделами рекламно-производственной компании «Синтезис»
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
32
Участники процесса
Оформление
В архив
Регистрация
Обработка
Учет
Клиент Сотрудник компании
Заявка клиента
Заявка клиента
Заявка клиента
Заявка клиента
Заявка клиента
Заявка клиента
Рисунок 1.8 Схема документооборота
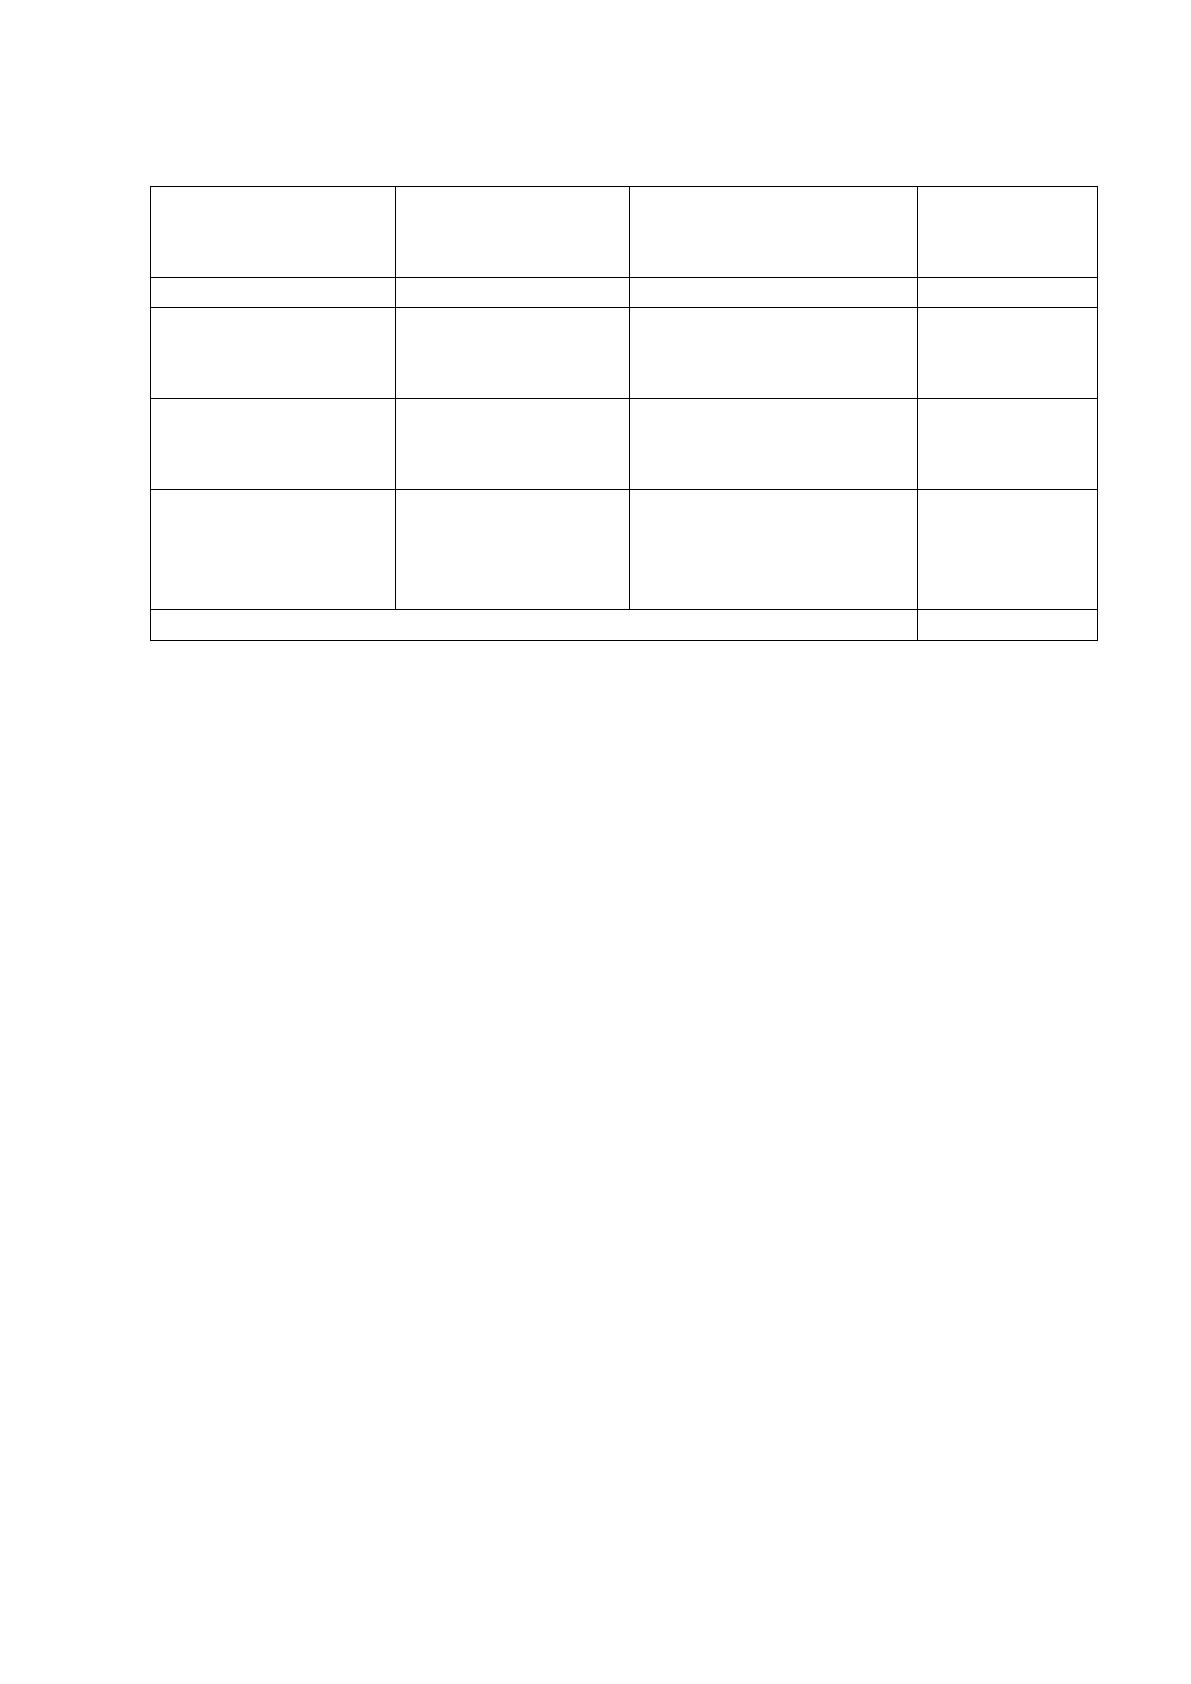
Временные характеристики описанных выше процессов приведены в
таблице 1.6.
33
Таблица 1.6
Характеристики описанных процессов
Действие
Среднее
количество
за рабочий день
Время, необходимое
для выполнения одного
действия, минут
Общее время,
минут
Учет запасов
50
3
150
Учет производства
и отгрузок готовой
продукции
50
3
150
Учет
израсходованного
сырья
1
35
35
Подготовка отчета
о работе за
произвольный
период
0,2
120
24
ИТОГО, минут:
359
Исходя из приведенных расчетов ежедневно сотрудник около 359 минут,
то есть практически полный рабочий день, тратит на учет отгрузок готовой
продукции, а также подготовку отчетов, что не является рациональным
использованием рабочего времени.
В результате проводимой автоматизации предполагается формировать
данный отчет в автоматическом режиме, включая отправление отчета на
электронную почту руководителя.
1.2.4 Анализ системы обеспечения информационной
безопасности и защиты информации
В ходе деятельности рассматриваемого предприятия информационная
безопасность обеспечивается по следующим направлениям [1, 2, 4, 5]:
Правовая защита включает: Законодательство РФ, собственные
документы, в том числе: положение о сохранении конфиденциальной
информации, перечень сведений, составляющих коммерческую тайну,
инструкция о порядке допуска сотрудников к конфиденциальной информации,
положение о делопроизводстве и документообороте, обязательство сотрудника о
34
неразглашении конфиденциальной информации, памятка сотруднику о
сохранении коммерческой тайны;
организационная защита включает режимно-административные и
организационные мероприятия. К ним относятся: организация службы
безопасности, организация внутриобъектового и пропускного режимов,
организация работы с сотрудниками по неразглашению сведений, составляющих
коммерческую и служебную тайну, организация работы с документами,
организация работы по анализу внешних и внутренних угроз;
инженерно-техническая защита – предусматривает применение
различных технических, электронных и программных средств, предназначенных
для защиты информации[3,5].
К таким средства относятся следующие применяемое программное
обеспечение:
Антивирусное программное обеспечение (Eset Nod 32);
программные брандмауэры, входящие в состав применяемых
коммутаторов;
средства идентификации и аутентификации пользователей (usb-
ключи eToken фирмы Алладин).
Безопасность информации в разработанной ЭИС настоящее время
обеспечивается за счет применения следующих мер [1,2]:
Использование встроенного брандмауэра в маршрутизаторах, а
также фильтрации по MAC-адресам и аутeнтификации пользоватeлeй;
использованием антивирусного программного обеспечения ;
соблюдением регламента работы с документами в бумажной и
электронной форме;
использованием резервного копирования информации;
использование организационных и кадровых мер.
Для обеспечения комплексной информационной безопасности в
«Синтезис» используется интегрированная система безопасности «Интегра-С».
Основные задачи системы следующие:
Дистанционное визуальное и электронное наблюдение за
контролируемыми зонами объектов;
35
фиксирование и долговременное хранение фактов возникновения
нештатных ситуаций на объекте с возможностью дальнейшего просмотра записи
всего хода событий;
комплексное управление системами активной защиты, оповещения
и доступа на территорию объекта;
автоматизация контрольно-пропускного режима;
представление полной и достоверной информации о состоянии
объекта;
управление режимами работы объекта;
передача информации оперативным дежурным на большие
расстояния;
защита от несанкционированного доступа к информации;
контроль и фиксирование действий дежурного персонала.
В политике безопасности предприятия, в частности, определены
требования по работе с паролями и использованию антивирусных средств.
Пользователи должны следовать установленным процедурам
поддержания режима безопасности при выборе и использовании паролей. Они
обязаны выполнять следующие рекомендации [1, 2]:
Обязательно назначать персональные пароли для обеспечения
подотчетности;
хранить пароли в секрете;
не записывать пароли на бумаге, если не представляется возможным ее
хранение в защищенном месте;
изменять пароли всякий раз, когда есть указания на возможную
компрометацию систем или паролей;
выбирать пароли, содержащие не менее шести символов;
при выборе паролей не следует использовать:
месяцы года, дни недели и т.п.;
фамилии, инициалы и регистрационные номера автомобилей;
названия и идентификаторы структурных подразделений;
номера телефонов или группы символов, состоящие из одних цифр;
36
пользовательские идентификаторы и имена, а также
идентификаторы групп и другие системные идентификаторы;
более двух одинаковых символов, следующих друг за другом;
группы символов, состоящие из одних букв.
изменять пароли через регулярные промежутки времени (не более чем
через 180 суток) и избегать повторное или «циклическое» использование старых
паролей;
чаще изменять пароли для привилегированных системных ресурсов,
например, пароли доступа к определенным системным утилитам;
изменять временные пароли при первом входе в системы;
не включать пароли в открытые сценарии автоматического входа в
системы, например, в макросы или функциональные клавиши.
Пользователи обязаны следовать установленным процедурам обеспечения
антивирусной защиты при вводе информации в систему с внешних магнитных
носителей, использовании электронной почты и копировании информации из
Интернет.
Категорически запрещается самовольно отключать установленные
средства антивирусной защиты и использовать внешние магнитные носители без
их предварительной проверки антивирусными средствами.
Администраторы информационной системы должны быть всегда готовы к
опасности проникновения вредоносного программного обеспечения в системы и
по необходимости принимать специальные меры по предотвращению или
обнаружению его внедрения.
Необходимо соблюдать следующие рекомендации:
Использование лицензионного программного обеспечения и запрещение
использования несанкционированных программ.
Противовирусные программные средства следует использовать
следующим образом:
Программные средства обнаружения конкретных вирусов следует
применять для проверки компьютеров и носителей информации на наличие
известных вирусов либо как мера предосторожности, либо как повседневная
процедура;
Источник: https://baza.diplomsite.ru/previewfile/1691