Материал: Гинодман От первых вирусов до целевых атак 2014

60 |
Kaspersky Lab. |
Educational Programs Department |
|
|
|
из которых уникален, но при этом все они принадлежат одному семейству. Genericобнаружение стало еще одним методом детектирования неизвестных угроз без
необходимости создания новых сигнатур.
Активное использование электронной почты в качестве инструмента бизнеса
привело к появлению еще одной проблемы − нежелательных электронных рассылок, или спама. В этот период началась активная разработка решений в области кон-
тентной фильтрации. Они устанавливались преимущественно на интернет-шлюзы для фильтрации спама и другого нежелательного контента. Было налажено сотрудничество с разработчиками антивирусов, которые уделяли всё большее внимание фильтрации вредоносного кода на уровне почтовых серверов и интернет-шлюзов.
Персональные сетевые экраны
Одним из путей расширения возможностей защиты стало использование персонального сетевого экрана (файервола), контролирующего входящие и исходящие потоки данных и блокирующего нежелательный сетевой трафик. Как следует из названия, персональный сетевой экран (в отличие от традиционного межсетевого экрана, развертываемого на интернет-шлюзах) устанавливается на рабочую станцию или на сервер. Он работает как своеобразный «инспектор дорожного движе-
ния», досматривая как входящий, так и исходящий трафик и разрешая или блокируя
соединения в соответствии с заданными политиками безопасности. Персональный сетевой экран, как правило, работает «на два фронта». С одной стороны, он обеспечивает фильтрацию на уровне приложений, т.е. позволяет задавать правила для по-
пулярных приложений (браузеров, программ мгновенного обмена сообщениями и
др.). Кроме того, персональный сетевой экран обеспечивает пакетную фильтрацию: он анализирует передаваемые пакеты данных (заголовки, используемые протоколы, порты, IP-адреса и пр.) и осуществляет фильтрацию пакетов в соответствии с за-
данными политиками безопасности.
Системы предотвращения вторжений
Некоторые разработчики средств защиты используют «традиционные» техно-
логии в сочетании с системами предотвращения вторжений (IPS − Intrusion
Prevention System). Системы, предназначенные для защиты рабочих станций и сер-
веров (host-based IPS), как правило, применяют для обнаружения вредоносного кода
поведенческий анализ. Они контролируют все запросы, поступающие в систему, и
сопоставляют их с политиками безопасности, определяющими «нормальное» пове-
дение. Эти политики могут иметь достаточно высокую степень детализации, по-
скольку описывают поведение конкретных приложений. Такие действия, как открытие тех или иных портов, сканирование портов, попытки повышения привилегий в системе и внедрение кода в активные процессы, могут блокироваться как аномаль-
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/
Kaspersky Lab. |
61 |
Educational Programs Department |
ное поведение. Некоторые IPS-системы дополняют поведенческий анализ использованием сигнатур известного вредоносного кода.
В целом поведенческий анализ позволяет контролировать активность приложений в реальном времени, блокировать любые подозрительные действия и даже
обеспечивать откат − отмену изменений, произведенных вредоносным кодом в си-
стеме.
Сетевые IPS (network-based IPS) устанавливаются на пути передачи сетевого трафика и анализируют пакеты на наличие вредоносного кода. Они реагируют на такие характерные признаки атаки, как аномальная загрузка каналов и нестандартные
(в частности, неправильно сформированные) сетевые пакеты. Сетевые IPS особенно эффективны в обнаружении атак, вызывающих отказ в обслуживании (DoS), и трафика, генерируемого интернет-червями.
Задача технологий предотвращения вторжений − обеспечить защиту от атак,
нацеленных на кражу конфиденциальной информации, от сетевых червей и вредо-
носного кода, предназначенного для захвата компьютера, включения его в зомбисеть и последующего использования для рассылки спама.
Компонентный состав современных продуктов безопасности
Надежная информационная защита требует комплексного подхода. Совре-
менные средства защиты состоят из нескольких компонентов, каждый из которых
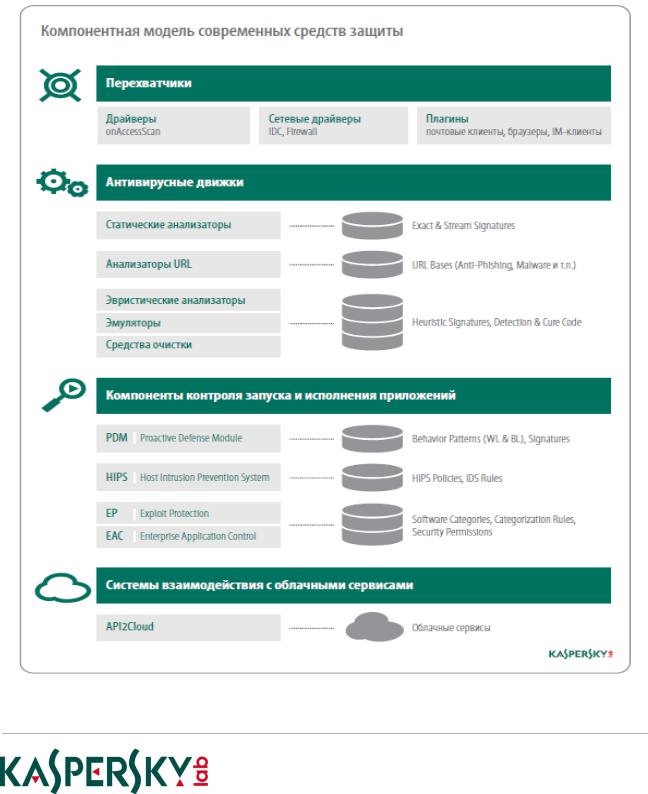
выполняет определенные задачи (рис. 3.1).
В данной модели можно выделить четыре основных группы компонентов: перехватчики, антивирусные движки, компонент контроля запуска и исполнения приложений, облачные сервисы.
Рассмотрим функциональные задачи каждого из компонентов.
Перехватчики – это некие «сенсоры», которые позволяют антивирусным продуктам встраиваться в процесс работы ОС так, чтобы другие компоненты антивирусной защиты имели возможность проверять объекты и события в нужный момент времени.
Вкачестве перехватчиков работают:
•драйвер, осуществляющий перехват обращения приложений к файлам.
Перехватив обращение к файлу, антивирусный продукт может прове-
рить этот файл на наличие вредоносного кода или проверить допустимость такой операции согласно правилам контроля активности приложений (HIPS). В случае наличия вредоносного кода или противоречия
правилам активности приложения, драйвер может запретить либо обращение к файлу, либо запуск приложения;
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/
62 |
Kaspersky Lab. |
Educational Programs Department |
|
|
|
•сетевой драйвер, позволяющий осуществлять контроль сетевой активности приложений (предотвращение утечек данных по сети, блокировка
сетевых атак и т.д.);
•плагины – библиотеки (модули), встраиваемые в популярные приложения (в почтовые клиенты, браузеры, IM-клиенты и т.д.), обеспечивающие проверку передаваемых данных.
Рис. 3.1. Компонентная модель современных средств защиты
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/
Kaspersky Lab. |
63 |
Educational Programs Department |
Антивирусные движки − модули продукта, предназначенные для проверки потенциально вредоносных объектов. Методов проверки может быть несколько, и их перечень и названия у каждого вендора антивирусных продуктов могут быть свои.
Можно выделить основные типы движков:
•статические анализаторы, позволяющие детектировать вредоносные
объекты по каким-либо характерным статическим признакам (чаще всего это связано со структурой файлов специфичных форматов);
•анализаторы URL, проверяющие, есть ли URL-адрес, на который переходит пользователь или который ему прислали по почте, в базах вредо-
носных или фишинговых URL, в базе URL-адресов сайтов определенных тематических категорий (компонент «Родительский контроль»);
•эвристические анализаторы, дающие возможность одной сигнатурой детектировать множество вредоносных файлов, в том числе и ранее
неизвестные модификации вредоносного ПО, одновременно позволяя добиться повышения качества детектирования и уменьшения размера антивирусных баз;
•эмуляторы − модули, которые осуществляют исполнение программного
кода в изолированной среде для последующего анализа его по-
ведения.
Контроль запуска и исполнения приложений (Application Control) − одна из со-
ставляющих информационной защиты в большинстве современных антивирусных
продуктов, работающая с использованием событий от «перехватчиков». Обработка этих событий осуществляется с помощью разных компонентов:
•PDM (Proactive Defense Module). Поиск и обнаружение известных вре-
доносных моделей поведения программ (последовательностей, паттер-
нов) по базам вредоносных паттернов поведения;
•HIPS (Host Intrusion Prevention System). Проверка каждого потенциально опасного действия программы (чаще атомарного действия) по перечню
правил, определяющих допустимые для этой программы действия.
Причем эти правила могут создаваться разными для разных категорий ПО. Например «доверенным» программам можно делать «все», а «не-
известным и подозрительным» что-то можно запрещать;
•Exploit Protection. Предназначен для защиты от вредоносного ПО, ис-
пользующего уязвимости в программах и операционной системе.
В настоящее время Exploit Protection есть в арсенале лишь некоторых
компаний. «Лаборатория Касперского» считает данный уровень защиты
необходимым и соответствующий набор технологий в ее программных
продуктах называется Automatic Exploit Prevention (AEP). В его основе
лежит анализ поведения эксплойтов, а также особый контроль прило-
жений, которые чаще других подвергаются атакам злоумышленников.
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/

64 |
Kaspersky Lab. |
Educational Programs Department |
|
|
|
AEP препятствует срабатыванию эксплойтов и развитию вредоносного поведения, если эксплойт всё-таки сработал;
•EAC (Enterprise Application Control). Запуск программ разных категорий и
(или) версий ПО в соответствии с разными правилами.
Облачные сервисы. Взаимодействие с облачными сервисами (CLOUD Services) позволяет расширить возможности как антивирусных движков, так и технологий контроля активности программ. Использование облака позволяет скрыть часть
логики проверки (чтобы осложнить злоумышленникам процесс реверс-инжиниринга) и уменьшить размер обновлений баз сигнатур и баз поведенческих шаблонов на стороне пользователя/клиента.
В заключение раздела отметим, что важной современной тенденцией являет-
ся стремительный рост вредоносного ПО. Было время, когда один новый вирус появлялся каждый час, затем − каждую минуту. В настоящее время новый вирус рождается каждую секунду. Это значит, что борьба с вредоносным ПО становится всё
более технологичной. Сейчас во всем мире работает около 60 компаний, разраба-
тывающих антивирусное ПО.
При написании раздела использованы статьи [KL_SecL_13], [KL_SecL_14].
Функции современного антивируса
Современные антивирусы обладают большим количеством основных и до-
полнительных функций. Перечислим наиболее типичные.
Предупреждение заражения
Вэту функцию входят три пункта:
1)анализ новых файлов: анализ на наличие угрозы всех файлов, поступающих на машину «извне»;
2)анализ сетевого трафика: анализ входящего и исходящего сетевого траффика
на наличие аномалий;
3)анализ процессов запущенных в системе.
Обнаружение вредоносного ПО
Данный модуль включает в себя сканирование по требованию (функция антивируса, позволяющая пользователю самостоятельно запустить сканирование систе-
мы) и проверку в режиме реального времени (функция антивируса, позволяющая
реализовать непрерывный процесс сканирования).
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/