Материал: Гинодман От первых вирусов до целевых атак 2014
Kaspersky Lab. |
65 |
Educational Programs Department |
Восстановление зараженных файлов
Функция восстановления зараженных файлов также является очень важной
частью любого антивирусного ПО. Данный модуль включает в себя две функции: лечение файлов от вирусов (функция антивируса, позволяющая вылечить зараженный файл) и восстановление испорченных данных (функция антивируса, позволяющая восстановить поврежденные или уничтоженные файлы).
Самозащита
Ни для кого не секрет, что антивирус сам по себе является одной из целей
вредоносного ПО. Для защиты от вредоносных программ в антивирус встраивается система самозащиты. Она включает в себя невозможность отключения антивируса без ведома пользователя, а также контроль целостности модулей (защита модулей антивирусного ПО от модификации).
Дополнительные функции
Как уже упоминалось выше, многие антивирусные продукты представляют собой комплекс различного защитного ПО. Очень часто, помимо непосредственной защиты от вирусов, пользователю также предлагаются следующие полезные функции:
1.Межсетевой экран − комплекс аппаратных или программных средств, осуществляющий контроль и фильтрацию проходящих через него сетевых пакетов в соответствии с заданными правилами.
2.Родительский контроль − функция антивируса, позволяющая установить для
каждой учетной записи на компьютере ограничения доступа использования компьютера и Интернета.
3.Мастер паролей − функция антивируса, позволяющая безопасно работать с
паролями.
4.Антифишинг − функция антивируса, реализующая защиту от фишинга.
5.Системы предотвращения вторжений (IPS) − функция антивируса, представляющая собой систему сетевой и компьютерной безопасности, обнаруживаю-
щая вторжения или нарушения безопасности и автоматически защищающая от них.
Контрольные вопросы
1.Дайте определение антивируса. Перечислите его основные задачи.
2.В чем сильные и слабые стороны метода сигнатурного детектирования?
3.Расскажите о методах эмуляции и эвристического анализа.
4.В чем суть поведенческого анализа?
5.Каков компонентный состав современных продуктов безопасности.
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/

66 |
Kaspersky Lab. |
Educational Programs Department |
|
|
|
Глава 4. Целевые атаки и кибершпионаж
Целевая атака начинается с поддельного письма
По данным японо-американской компании Trend Micro, которая работает в
сфере защиты информации, 91 % целевых кибератак предшествует малотиражная спам-рассылка, как правило, вредоносная. Она использует элементы социальной инженерии и ориентирована на конкретное лицо или группу адресатов в атакуемой
организации.
Главная причина популярности подобной практики у организаторов целевых атак в том, что в тщательно подготовленную ловушку может угодить даже самый ис-
кушенный и осмотрительный пользователь.
Вредоносные сообщения, открывающие злоумышленникам доступ во внут-
реннюю сеть организации, персонализируются с помощью данных, предварительно
найденных в Интернете. Такие письма зачастую снабжены вложением, маскирующимся под невинный документ − привычный участник обмена в корпорациях и гос-
структурах. Получателя под тем или иным предлогом провоцируют открыть вложен-
ный файл и загрузить вредоносное ПО, цель которого − кража конфиденциальной
информации.
Проанализировав такого рода вредоносные рассылки, проведенные в февра-
ле-сентябре 2012 года, Trend Micro обнаружила, что 94 % из них используют вредо-
носные вложения, а остальные снабжены ссылками на зараженные ресурсы. Вредоносные ссылки обычно предлагаются представителям активистских и прочих общественных организаций из разных стран. Опасные вложения, распространяемые при проведении целевых атак, используют такие форматы, как RTF (38 %), XLS (15 %), ZIP (13 %), RAR (11 %), PDF (8 %), DOC (7 %). Формат EXE редко встречается в це-
левых атаках, так как исполняемые файлы, присланные в виде вложения к письму, обычно блокируются на входе в корпоративную сеть.
Основными мишенями целевых спам-рассылок, по данным Trend Micro, являются правительственные организации и активистские группы. Информация о гос-
службах и их составе обычно публикуется на общедоступных правительственных
сайтах. Как оказалось, почти половина адресов получателей вредоносных e-mail по-
сланий, зафиксированных экспертами, легко отыскивается простым обращением к
Google. Больше половины тех e-mail, что не попали на страницы выдачи Google,
можно было угадать, совместив имя адресата с почтовым доменом его компании,
т.е. по образцу имя_получателя@имя_компании.com.
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/
Kaspersky Lab. |
67 |
Educational Programs Department |
Ярким примером целевой атаки, начавшейся с узконаправленной спамрассылки, является инцидент 2011 года, обернувшийся кражей уникальной техноло-
гии RSA.
Краткая справка. RSA − криптографический алгоритм с открытым ключом. Название представляет собой аббревиатуру, образованную первыми буквами фа-
милий Rivest, Shamir и Adleman, трех ученых из Массачусетского технологического института (MIT) , которые во второй половине 1970-х годов создали этот алгоритм. RSA стала первой криптосистемой, пригодной как для шифрования информации, так
идля цифровой подписи.
Воснову криптографической системы с открытым ключом RSA положена
сложность задачи факторизации произведения двух больших простых чисел, ска-
жем, p и q. Их произведение n = p q задает нам алгебраический объект − так называемое кольцо вычетов по модулю n, в котором и будут производиться все вычисления. Для шифрования используется операция возведения в степень в кольце
.
В начале восьмидесятых изобретатели алгоритма RSA основали компанию RSA Data Security, которая позже была поглощена компанией EMC.
Итак, кража технологических секретов RSA, которая заставила изрядно поволноваться всех клиентов компании EMC, обязана своим успехом одному из сотрудников компании, открывшему вредоносный файл, полученный в спаме.
Это был типичный пример целевой атаки, использующей приемы социальной
инженерии и эксплойт нулевого дня. Неизвестные злоумышленники отослали ряд спам-сообщений, адресованных разным группам служащих EMC среднего звена. По всей видимости, этому предшествовал сбор личной информации сотрудников, опуб-
ликованной в Интернете − в первую очередь в социальных сетях. Авторам целевой
спам-рассылки удалось заинтриговать лишь одного из получателей, но и этого оказалось достаточно. Письмо «План расширения кадрового состава в 2011 году» с вложенным в него зараженным xls-файлом было извлечено из «мусорной корзины»,
куда его направил защитный спам-фильтр, после чего xls-таблица была открыта.
В результате запуска эксплойта, внедренного в файл Excel7, в систему был
установлен «бэкдор» ― один из вариантов Poison Ivy. Чтобы скрыть командный
трафик, программа удаленного администрирования сама подключалась к центру
управления для получения дальнейших инструкций. Проникнув во внутреннюю сеть
EMC через эту брешь, хакеры начали поиск нужной информации и сотрудников с соответствующим уровнем доступа.
7 Использовалась тогда еще не пропатченная уязвимость CVE-2011-0609.
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/

68 |
Kaspersky Lab. |
Educational Programs Department |
|
|
|
Всё, что удалось скопировать из корпоративных хранилищ, злоумышленники вывели по ftp-каналам на сторонние (взломанные) серверы, скачали и удалили сле-
ды своего присутствия. Следует отметить, что с момента проникновения во внутреннюю сеть EMC незваные гости действовали очень оперативно. Защитные механизмы компании зафиксировали кибератаку, но оказались не в состоянии предотвратить кражу.
EMC не преминула поставить клиентов в известность о неприятном инциденте
и начатом расследовании, а также заверить их, что принимает все надлежащие меры по усилению защиты своей IT-инфраструктуры. Представитель компании пояснил, что украденная информация касается технологии, заложенной в линейку продуктов SecurID ― генераторов одноразовых паролей, карт персонального доступа к защищенным данным и прочих средств многоуровневой аутентификации. По мне-
нию экспертов, последствия в виде целевых атак против систем SecurID на местах маловероятны. Тем не менее похищенные данные потенциально могут быть использованы для подавления конкретного механизма двухуровневой авторизации в ходе комплексной кибератаки.
При написании параграфа использована статья [KL_SecL_1].
Целевая атака с участием Android-троянца
На основе материалов статьи [KL_SecL_2].
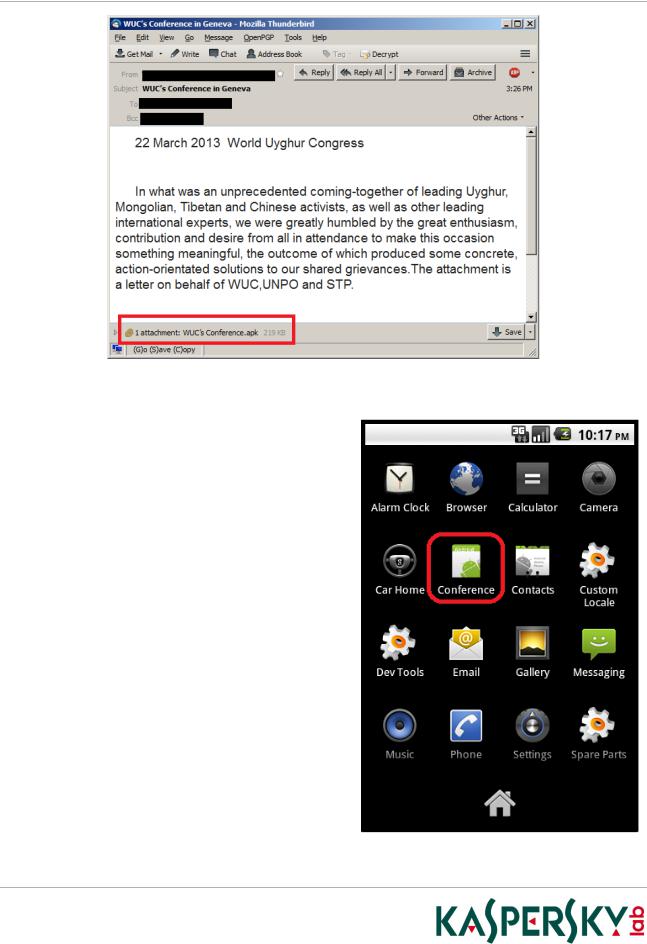
В марте 2013 года был взломан электронный ящик известного тибетского активиста, и с него впоследствии совершались целевые фишинговые атаки против других активистов и правозащитников. Особенностью этих целевых атак является то, что рассылаемые злоумышленниками письма содержали вложение формата APK − зловред под Android. Фишинговые письма рассылались по списку контактов и выглядели так, как на рис. 4.1.
Что означает:
«22 марта 2013. Всемирный уйгурский конгресс
В беспрецедентной встрече действующих совместно ведущих уйгурских, мон-
гольских, тибетских и китайских активистов, а также других ведущих международных
экспертов, мы были глубоко тронуты колоссальным энтузиазмом, содействием и же-
ланием всех присутствующих сделать данное событие по-настоящему значимым,
чтобы в результате были бы приняты конкретные практические решения в ответ на
наши общие трудности. Вложение представляет собой письмо от имени «Всемирно-
го уйгурского конгресса» (WUC), «Организации наций и народов, не имеющих пред-
ставительства» (UNPO) и «Общества народов, находящихся под угрозой» (STP)».
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/
Kaspersky Lab. |
69 |
Educational Programs Department |
Рис. 4.1. Пример фишингового письма
Что касается Android Package (APK)-файла, то он был прикреплен к письму, и нес в себе Android-приложение под названием «WUC's Conference.apk».
Этот вредоносный файл имеет размер в 334 326 байт. Распознается продуктами
«Лаборатории Касперского» как
«Backdoor.AndroidOS.Chuli.a».
Если открыть данный файл, то после установки вредоносного приложения на рабочем столе появляется приложение под названием «Conference»
(рис. 4.2).
В результате запуска пользователем этого приложения, он видит текст, в котором сообщаются факты о предстоя-
щей конференции в Женеве (рис. 4.3).
Рис. 4.2. Значок вредоносного ПО на рабочем столе
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/