Материал: Гинодман От первых вирусов до целевых атак 2014

20 |
Kaspersky Lab. |
Educational Programs Department |
|
|
|
Например, если программа удаленного администрирования установлена на компьютер пользователя системным администратором, то ничего страшного в этом
нет, так как программа всего лишь помогает администратору удаленно решать возникающие у пользователя проблемы. Но если та же программа установлена на компьютер пользователя злоумышленником, то он фактически получает полный контроль над компьютером-жертвой и в дальнейшем может использовать его по своему усмотрению. Таким образом, подобные программы могут быть использованы как во
благо, так и во вред – в зависимости от того, в чьих руках они находятся.
Антивирусные продукты «Лаборатории Касперского» предоставляют пользователям решение вопроса о том, что делать с подобными программами. Этот тип программ детектируется антивирусом Касперского опционально, в случае осознанного выбора со стороны пользователя.
Если обнаруженные на своём компьютере потенциально нежелательные программы вам знакомы, и вы абсолютно уверены в том, что они не причинят вреда вашим данным, то можно либо отключить детектирование потенциально нежелательных программ, либо добавить конкретные программы в список «исключений» анти-
вируса.
В настоящее время к потенциально нежелательным программам «Лаборато-
рия Касперского» относит программы классов Рекламное ПО (Adware), Порнографическое ПО (Pornware) и Потенциально опасное ПО (Riskware).
Рекламное ПО (Adware)
Это программное обеспечение, предназначенное для показа рекламных сообщений (чаще всего в виде графических баннеров); перенаправления поисковых запросов на рекламные веб-страницы, а также для сбора данных маркетингового ха-
рактера об активности пользователя, позволяющих сделать рекламу более таргетированной.
За исключением показов рекламы, подобные программы, как правило, никак не проявляют своего присутствия в системе – отсутствует значок в системном трее, нет упоминаний об установленных файлах в меню программ. Часто у Adwareпрограмм нет процедур деинсталляции, используются пограничные с вирусными
технологии, позволяющие скрытно внедряться на компьютер пользователя и неза-
метно осуществлять на нем свою деятельность.
Проникновение
На компьютеры пользователей Рекламное ПО чаще всего попадает двумя
способами:
•путем встраивания рекламных компонентов в бесплатное и условнобесплатное программное обеспечение (freeware, shareware);
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/
Kaspersky Lab. |
21 |
Educational Programs Department |
•путем несанкционированной пользователем установки рекламных компонентов при посещении пользователем «зараженных» веб-страниц.
Большинство программ freeware и shareware прекращает показ рекламы после их покупки или регистрации. Подобные программы часто используют встроенные Adware-утилиты сторонних производителей. В некоторых случаях эти Adware-
утилиты остаются установленными на компьютере пользователя и после регистрации программ, с которыми они изначально попали в операционную систему. При этом удаление Adware-компонента, всё еще используемого какой-либо программой для показа рекламы, может привести к сбоям в функционировании этой программы.
В случае установки рекламных компонентов при посещении пользователем «зараженных» веб-страниц в большинстве случаев применяют хакерские техноло-
гии: проникновение в компьютер через уязвимости системы безопасности интернетбраузера, а также использование троянских программ, предназначенных для скрыт-
ной установки программного обеспечения (Trojan-Downloader или Trojan-Dropper).
Рекламное ПО, действующее подобным образом, часто называют Browser Hijackers4.
Доставка рекламы
Известны два основных способа доставки рекламной информации:
•скачивание рекламных текстов и изображений с вебили FTP-серверов,
принадлежащих рекламодателю;
•перенаправление поисковых запросов интернет-браузера на рекламный веб-сайт.
Перенаправление запросов в некоторых случаях происходит только в отсутствие
запрашиваемой пользователем веб-страницы, т.е. при ошибке в наборе адреса
страницы.
Сбор данных
Многие рекламные системы, помимо доставки рекламы, собирают конфиден-
циальную информацию о компьютере и пользователе:
•IP-адрес компьютера;
•версию установленной операционной системы и интернет-браузера;
•список часто посещаемых пользователем интернет-ресурсов;
•поисковые запросы;
•прочие данные, которые можно использовать при проведении последующих рекламных кампаний.
4 «Hijacker» в переводе с английского − «бандит», «налетчик».
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/
22 |
Kaspersky Lab. |
Educational Programs Department |
|
|
|
Примечание: не стоит путать Рекламное ПО, занимающееся сбором информации, с троянскими шпионскими программами. Его отличие состоит в том, что оно
осуществляет подобный сбор с согласия пользователя.
Если Рекламное ПО никак не уведомляет пользователя об осуществляемом им сборе информации, то оно подпадает под поведение «Троянец-шпион» (TrojanSpy) и относится к категории вредоносных программ.
Порнографическое ПО (Pornware)
К «Порнографическому ПО» относятся
программы, которые так или иначе связаны с показом пользователю информации порнографического характера.
Программы категории «Порнографическое ПО» могут быть установлены пользователем на свой компьютер сознательно, с целью поиска и получения порнографической информации. В этом случае они не являются
вредоносными.
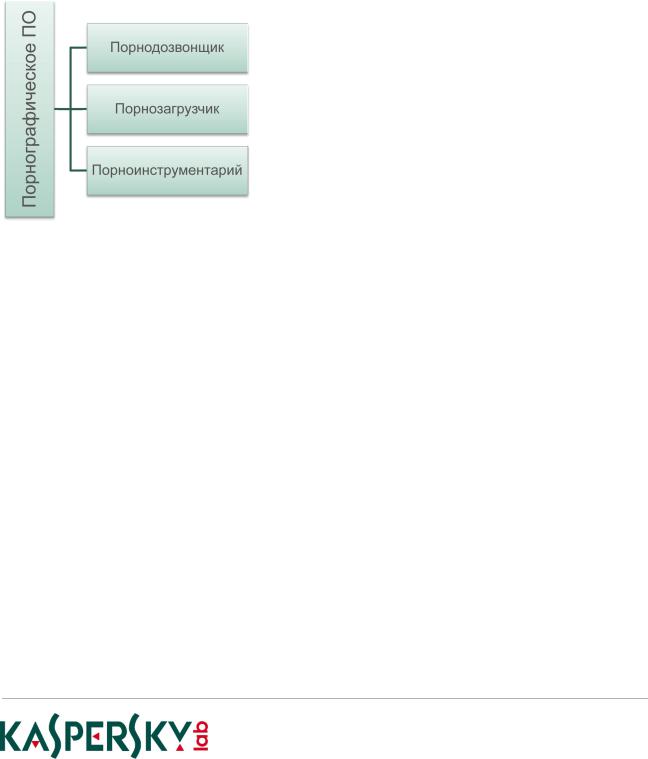
Рис. 1.6
С другой стороны, те же самые программы могут быть установлены на пользовательский компьютер злоумышленниками − через использование уязвимостей операционной системы и интернет-браузера или при помощи вредоносных троянских программ классов «Троянец-загрузчик»
(Trojan-Downloader) или «Троянец-дроппер» (Trojan-Dropper). Делается это обычно с целью рекламы платных порнографических сайтов и сервисов.
К категории программ «Порнографическое ПО» (Pornware) относят:
порнодозвонщик (Porn-Dialer)
Программы, дозванивающиеся до порнографических телефонных служб, па-
раметры которых сохранены в теле этих программ.
Отличие от вредоносных скрытых программ дозвона состоит в том, что поль-
зователь уведомляется программой о совершаемых ею действиях.
порнозагрузчик (Porn-Downloader)
Программы, выполняющие загрузку из сети на компьютер пользователя данных порнографического характера.
Отличие от вредоносных программ загрузки состоит в том, что пользователь уведомляется программой о совершаемых ею действиях.
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/
Kaspersky Lab. |
23 |
Educational Programs Department |
порноинструментарий (Porn-Tool)
Программы, так или иначе связанные с поиском и показом порнографических
материалов (например, специальные панели инструментов для интернет-браузера и особые видеоплееры).
Потенциально опасное ПО (Riskware)
К этой категории относят обычные программы (некоторые из них свободно продаются и широко используются в легальных целях), которые, тем не менее, в руках злоумышленника способны причинить вред пользователю (вызвать уничтоже-
ние, блокирование, модификацию или копирование информации, нарушить работу компьютеров или компьютерных сетей).
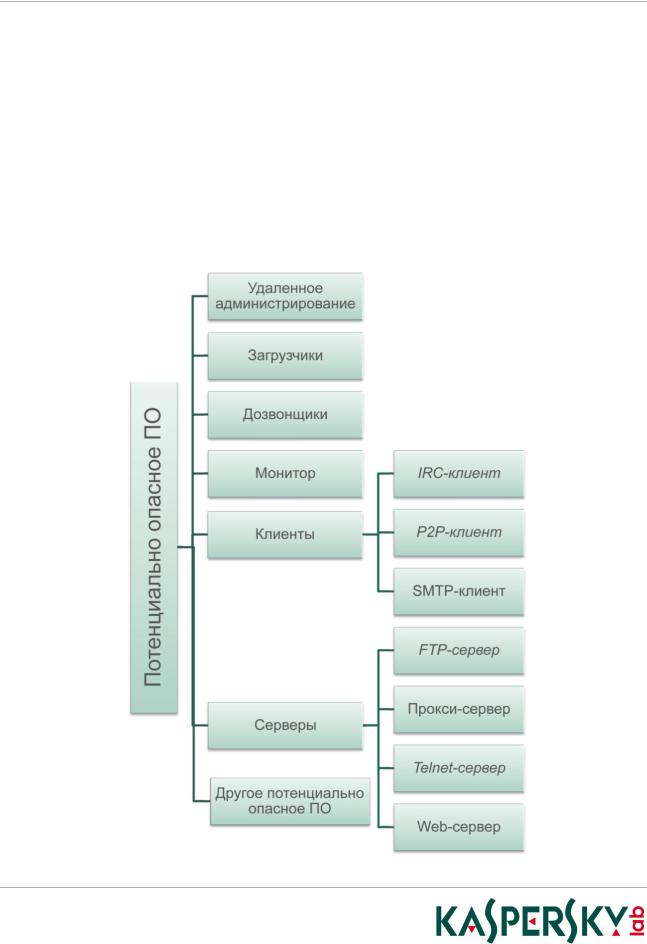
Рис. 1.7
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/

24 |
Kaspersky Lab. |
Educational Programs Department |
|
|
|
В списке программ категории «Потенциально опасное ПО» можно обнаружить коммерческие утилиты удаленного администрирования, программы-клиенты IRC,
программы дозвона, программы для загрузки («скачивания») файлов, мониторы активности компьютерных систем, утилиты для работы с паролями, а также многочисленные интернет-серверы служб FTP, Web, Proxy и Telnet.
Все эти программы не являются вредоносными сами по себе, однако обладают функционалом, которым могут воспользоваться злоумышленники для причинения
вреда пользователям.
У вас нет повода для беспокойства, если подобная программа установлена на компьютер вами или вашим сетевым администратором.
К этой категории детектируемых объектов относят:
Удаленное администрирование (RemoteAdmin)
Программы, используемые для удаленного управления компьютером. Вредо-
носными не являются. Будучи установленными злоумышленником, дают ему возможность полного контроля над компьютером-жертвой.
Загрузчики (Downloader)
Программы, позволяющие осуществлять в скрытом режиме загрузку различного контента с сетевых ресурсов. Вредоносными не являются. Подобные программы
могут использоваться злоумышленниками для загрузки вредоносного контента на
компьютер-жертву.
Дозвонщики (Dialer)
Программы, позволяющие устанавливать в скрытом режиме телефонные соединения через модем. Вредоносными не являются.
Монитор (Monitor)
Программы, содержащие функции наблюдения за активностью на компьютере пользователя (активные процессы, сетевая активность и т.д.).
Клиенты
•IRC-клиент (Client-IRC)
Программы, используемые для общения в Internet Relay Chats (IRC). Вредо-
носными не являются. Детектирование добавлено по причине частого исполь-
зования злоумышленниками расширенного функционала этих программ – с
завидной периодичностью обнаруживаются вредоносные программы, устанавливающие Client-IRC на пользовательские компьютеры со злонамеренными целями.
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/