Материал: Гинодман От первых вирусов до целевых атак 2014
Kaspersky Lab. |
25 |
Educational Programs Department |
•P2P-клиент (Client-P2P)
Программы, используемые для работы в peer-to-peer сетях. Вредоносными не являются. Детектирование добавлено по просьбам пользователей, поскольку ряд программ подобного рода стал причиной утечки конфиденциальной информации.
•SMTP-клиент (Client-SMTP)
Программы, используемые для отправки электронной почты и имеющие скрытый режим работы. Вредоносными не являются. Эти программы могут включаться злоумышленниками в состав пакета вредоносных программ для рас-
сылки спама или иного вредоносного контента с компьютеров пользо– вателей.
Серверы
•FTP-сервер (Server-FTP)
Программы, содержащие функциональность FTP-сервера. По этой причине включаются злоумышленниками в пакеты вредоносных программ (например, для организации удаленного доступа к компьютеру-жертве, где установлена
эта программа). Вредоносными не являются.
•Прокси-сервер (Server-Proxy)
Программы, содержащие функциональность proxy-сервера. По этой причине включаются злоумышленниками в пакеты вредоносных программ, например,
для рассылки спама или иного вредоносного контента от имени компьютера-
жертвы. Вредоносными не являются.
•Telnet-сервер (Server-Telnet)
Программы, содержащие функциональность telnet-сервера. По этой причине
включаются злоумышленниками в пакеты вредоносных программ (например, для организации удаленного доступа к компьютеру-жертве, где установлена
эта программа). Вредоносными не являются.
•Web-сервер (Server-Web)
Программы, содержащие функциональность веб-сервера. По этой причине
включаются злоумышленниками в пакеты вредоносных программ (например,
для организации удаленного доступа к компьютеру-жертве, где установлена
эта программа). Вредоносными не являются.
Другое потенциально опасное ПО
Существует много других разновидностей потенциально опасного ПО. Упомя-
нем некоторые из них:
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/

26 |
Kaspersky Lab. |
Educational Programs Department |
|
|
|
PSWTool
Программы, позволяющие просматривать или восстанавливать забытые (ча-
сто – скрытые) пароли.
FraudTool
Программы, которые выдают себя за другие программы, хотя таковыми не являются. Часто предлагают пользователю перечислить финансовые средства на
определенные счета для оплаты «услуг».
NetTool
Программы, обладающие различной сетевой функциональностью (например, удаленная перезагрузка компьютера, сканирование открытых сетевых портов, удаленный запуск произвольных приложений и т.д.). Вредоносными не являются.
WebToolbar
Панели инструментов расширяют возможности пользовательского программного обеспечения и устанавливаются с разрешения пользователя. Вредоносными не являются.
Правила «поглощения типов»
Впредыдущих разделах были описаны основные типы и подтипы вредоносных программ. Однако с каждым годом вредоносное ПО становится всё более слож-
ным и многофункциональным и всё чаще встречается ситуация, когда вредоносной
программе присущи черты сразу нескольких типов как вредоносных функций, так и способов распространения программы.
Втаких случаях для классификации вредоносных программ используют так называемые правила «поглощения типов», которые позволяют однозначно отнести вредоносную программу к тому или иному типу (поведению) вне зависимости от ре-
ализованной в ней функциональности.
Правила поглощения относятся только к вредоносным программам и не затра-
гивают потенциально нежелательное ПО.
Как работают правила поглощения? Каждому поведению вредоносной программы присваивается определенный уровень опасности, и менее опасные поведе-
ния поглощаются более опасными.
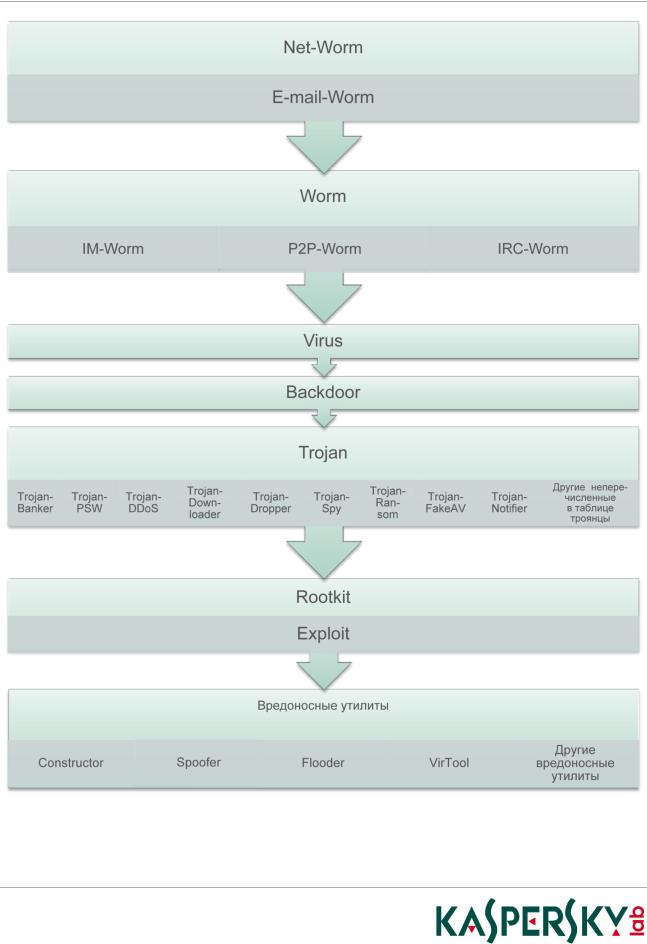
Правила поглощения для всех имеющихся типов вредоносных программ основываются на иерархической таблице, представленной на рис. 1.8.
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/
Kaspersky Lab. |
27 |
Educational Programs Department |
Рис. 1.8. Правила поглощения
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/

28 |
Kaspersky Lab. |
Educational Programs Department |
|
|
|
Наименее опасные поведения расположены внизу, наиболее опасные – вверху.
В случае обнаружения у вредоносной программы нескольких поведений, ей
присваивается наиболее опасное из них. Если вредоносная программа обладает несколькими равнозначными поведениями (например, Trojan-Downloader и TrojanDropper), то для такой программы выбирается вышестоящее (объединяющее) поведение.
Так, если вредоносная программа содержит два или более функционалов с
равнозначным уровнем опасности, которые могут быть отнесены к Trojan-Ransom, Trojan-ArcBomb, Trojan-Clicker, Trojan-DDoS, Trojan-Downloader, Trojan-Dropper, Trojan-IM, Trojan-Notifier, Trojan-Proxy, Trojan-SMS, Trojan-Spy, Trojan-Mailfinder, Trojan-GameThief, Trojan-PSW или Trojan-Banker, то данная вредоносная программа
относится к типу Trojan.
Если вредоносная программа содержит два или более функционалов с равнозначным уровнем опасности, которые могут быть отнесены к IM-Worm, P2P-Worm
или IRC-Worm, то такая вредоносная программа относится к типу Worm.
Для того чтобы проиллюстрировать работу правил «поглощения типов», рас-
смотрим некую вредоносную программу, распространяющуюся по электронной почте в виде вложений и через P2P-сети в виде файлов. В дополнение к этому «зловред» содержит функцию несанкционированного пользователем сбора адресов электрон-
ной почты с пораженных компьютеров. Таким образом, вредоносная программа
имеет черты Email-Worm, P2P-Worm и Trojan Mailfinder. Однако самым опасным из этих поведений является поведение Email-Worm, поэтому, согласно правилам «поглощения типов», рассматриваемая вредоносная программа будет отнесена именно
к этому типу.
Правила именования детектируемых объектов
Необходимость создания классификации детектируемых объектов возникла
одновременно с появлением первой антивирусной программы. Несмотря на то, что
вирусов в то время было мало, их всё равно необходимо было как-то отличать друг
от друга по названиям.
Пионеры антивирусной индустрии, как правило, использовали самую простую
классификацию, состоящую из уникального имени вируса и размера детектируемого
файла. Однако из-за того, что один и тот же вирус в разных антивирусных програм-
мах мог именоваться по-разному, началась путаница.
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/
Kaspersky Lab. |
29 |
Educational Programs Department |
Первые попытки упорядочить процесс классификации были предприняты еще в начале 90-х годов прошлого века, в рамках альянса антивирусных специалистов
CARO (Computer AntiVirus Researcher's Organization). Альянсом был создан документ
«CARO malware naming scheme», который на какой-то период стал стандартом для индустрии.
Но со временем стремительное развитие вредоносных программ, появление новых платформ и рост числа антивирусных компаний привели к тому, что эта схема
перестала быть эффективной. Еще более важной причиной отказа от нее стали существенные отличия в технологиях детектирования каждой антивирусной компании и, как следствие, невозможность унификации результатов проверки разными анти-
вирусными программами.
Периодически предпринимаются попытки выработать новую общую классифи-
кацию детектируемых антивирусными программами объектов, однако они, по большей части, остаются безуспешными. Последним значительным проектом подобного рода было создание организации CME (Common Malware Enumeration), которая присваивает одинаковым детектируемым объектам единый уникальный идентификатор.
Используемая в «Лаборатории Касперского» система классификации детектируемых объектов, являющихся одной из наиболее широко распространенных в ин-
дустрии, послужила основой для классификаций некоторых других антивирусных
компаний. В настоящее время классификация «Лаборатории Касперского» включает в себя весь объем детектируемых антивирусом Касперского вредоносных или потенциально нежелательных объектов и основана на разделении объектов по типу
совершаемых ими на компьютере пользователей действий.
Для всех детектируемых антивирусными продуктами объектов используется
следующая система именования:
Behavior.Platform.Name[.Variant]
Behavior определяет поведение детектируемого объекта. Для вирусов и червей поведение определяется по способу распространения; для троянских программ
и вредоносных утилит − по совершаемым ими действиям; для потенциально нежелательного ПО − по функциональному назначению детектируемого объекта.
Platform − среда, в которой выполняется вредоносный или потенциально не-
желательный программный код. Может быть как программной, так и аппаратной.
Для мультиплатформенных детектируемых объектов используется платформа с названием Multi. В качестве примера мультиплатформенной вредоносной про-
граммы можно привести Virus.Multi.Etapux, который заражает исполняемые файлы на операционных системах Windows и Linux.
http://www.kaspersky.ru/
http://academy.kaspersky.com/
http://www.securelist.com/