Дипломная работа: Автоматизация электронного документооборота для решения задач организационного управления в ООО «Концерн Промстромресурс»
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
57
Основная проблема для спирального цикла – это определение момента
перехода в следующую стадию.
Для решения такой проблемы необходимо ввести временные или
частичные ограничения на все из стадий ЖЦ.
Спиральная модель также обладает следующими достоинствами:
– заказчики имеют возможность увидеть разрабатываемый продукт на
ранних стадиях;
– заказчики принимают участие в разработке средства;
– в модели воплощены все преимущества каскадной, а также
многопроходной модели.
Главные недостатки спиральной модели: каждый виток спирали может
продолжаться просто до бесконечности, поскольку каждая ответная реакция
заказчиков может породить дальнейший цикл.
В отличии от рассмотренной ранее спиральной модели улучшенная
спиральная модель применяет каскадный подход на последних этапах разработки
программного средства.
Использование спиральной модели является целесообразным, если
существует одна из таких причин: [16]
– целесообразно создание прототипа;
– выполнение организации обладает навыками, что требуются для
адаптации модели;
– нужно выполнять проекты для средней и высокой степени риска;
– пользователи не уверены в потребностях;
– все требования слишком сложные.
В результате анализа моделей ЖЦ и их этапов, для разработки ИС ведения
электронного документооборота для решения задач организационного
управления будет применяться каскадная модель, поскольку она имеет большой
уровень жесткости и полностью подходит для разработки.
58
2.1.2.Ожидаемые риски на этапах жизненного цикла
Основной риск на первом этапе – недостаточное определение основных
свойств проектируемой ИС, что требуются для решения задачи, а также
неправильный выбор исходных задач проектирования.
Заметим, что это может потребовать на следующих этапах, дополнительной
доработки программы или хранилища данных, что приведет к возрастанию
финансового риска.
Риск можно предотвратить использованием популярных CASE-средств при
построении модели бизнес-процессов. При непосредственном возникновении
риска проводится дополнительный процесс моделирования с использованием
указанных выше CASE-средств.
На практике чаще всего CASE-средства используются для создания схемы
базы данных в виде ER-диаграмм и генерации структур баз данных для
конкретной СУБД. После получения от заказчика изменений разработчики вносят
соответствующие исправления в диаграмму "сущность – связь" и заново
генерируют структуры баз данных.
При определении функций ИС, а также стратегий автоматизации большой
риск вызывает неправильное определение функций системы и стратегии
автоматизации.
Этот риск предотвращается основательным системным анализом всех
имеющихся вариантов.
В случае непосредственного возникновения, риск устраняется реализацией
повторного анализа варианта выбора ИС.
Риск взаимосвязан также с риском неправильного определения основных
функций ИС, а также стратегии автоматизации. Этот риск устраняется и
предотвращается использование CASE-средств.
Риски на этапе «Разработка проекта автоматизации» состоит в разработке
неэффективного плана-графика процесса автоматизации: применение лишних
ресурсов или же недостаточность ресурсов.
Этот риск является финансовым, а также его можно предотвратить с
использованием современных средств проектирования и устранить повторной
корректировкой плана автоматизации.
59
На этапе «Разработка программного обеспечения» главный риск кроется в
некорректной разработке создаваемой программы. Риск устраняется при
использовании модульного тестирования ПО.
Риск при внедрении – некорректное тестирование аппаратного обеспечения
программных модулей.
Кроме этого, риск предотвращается применением лицензионного
стендового оборудования, устраняется двойным тестированием.
При выполнении сопровождения ПО основные риски состоят в поломке
оборудования, морального его устаревании.
Первый риск предотвращается периодическим мониторингом состояния
оборудования.
Другой – с применением гибкости разработанной ИС, а также
своевременной доработкой программной структуры.
2.1.3. Организационно-правовые и программно-аппаратные средства
обеспечения информационной безопасности и защиты информации
К организационно-правовым средствам обеспечения информационной
безопасности на уровне информационной системы относят:
– применение пароля на основании методов платформы
1С:Предприятие 8.3;
– применение пароля на основании операционной системы Windows
10;
– применение паролей на основании входа и работы в компьютерной
сети ООО «Концерн Промстромресурс».
К данным средствам можно отнести разграничение уровня доступа между
несколькими подсистемами конфигурации:
– персонал;
– администрация;
– бухгалтерия.
Подсистема «Персонал» используется для осуществления
документооборота в организационной деятельности в рамках своих полномочий.
60
Подсистема «Администрация» применяется для выполнения
организационного управления всей компанией.
Подсистема «Бухгалтерия» применяется для выполнения бухгалтерского
учета в последствии автоматизации документооборота.
Стоит отметить, что каждая из подсистем имеет доступ только к тем
объектам конфигурации, которые указываются при разработке.
К аппаратным методам защиты относятся такие инструменты:
– блоки непрерывного питания;
– брандмауэры и другие технические устройства.
К программным средствам защиты информации относится возможность
ввода паролей для пользователей.
Кроме этого, для защиты ИС от внешних угроз есть возможность
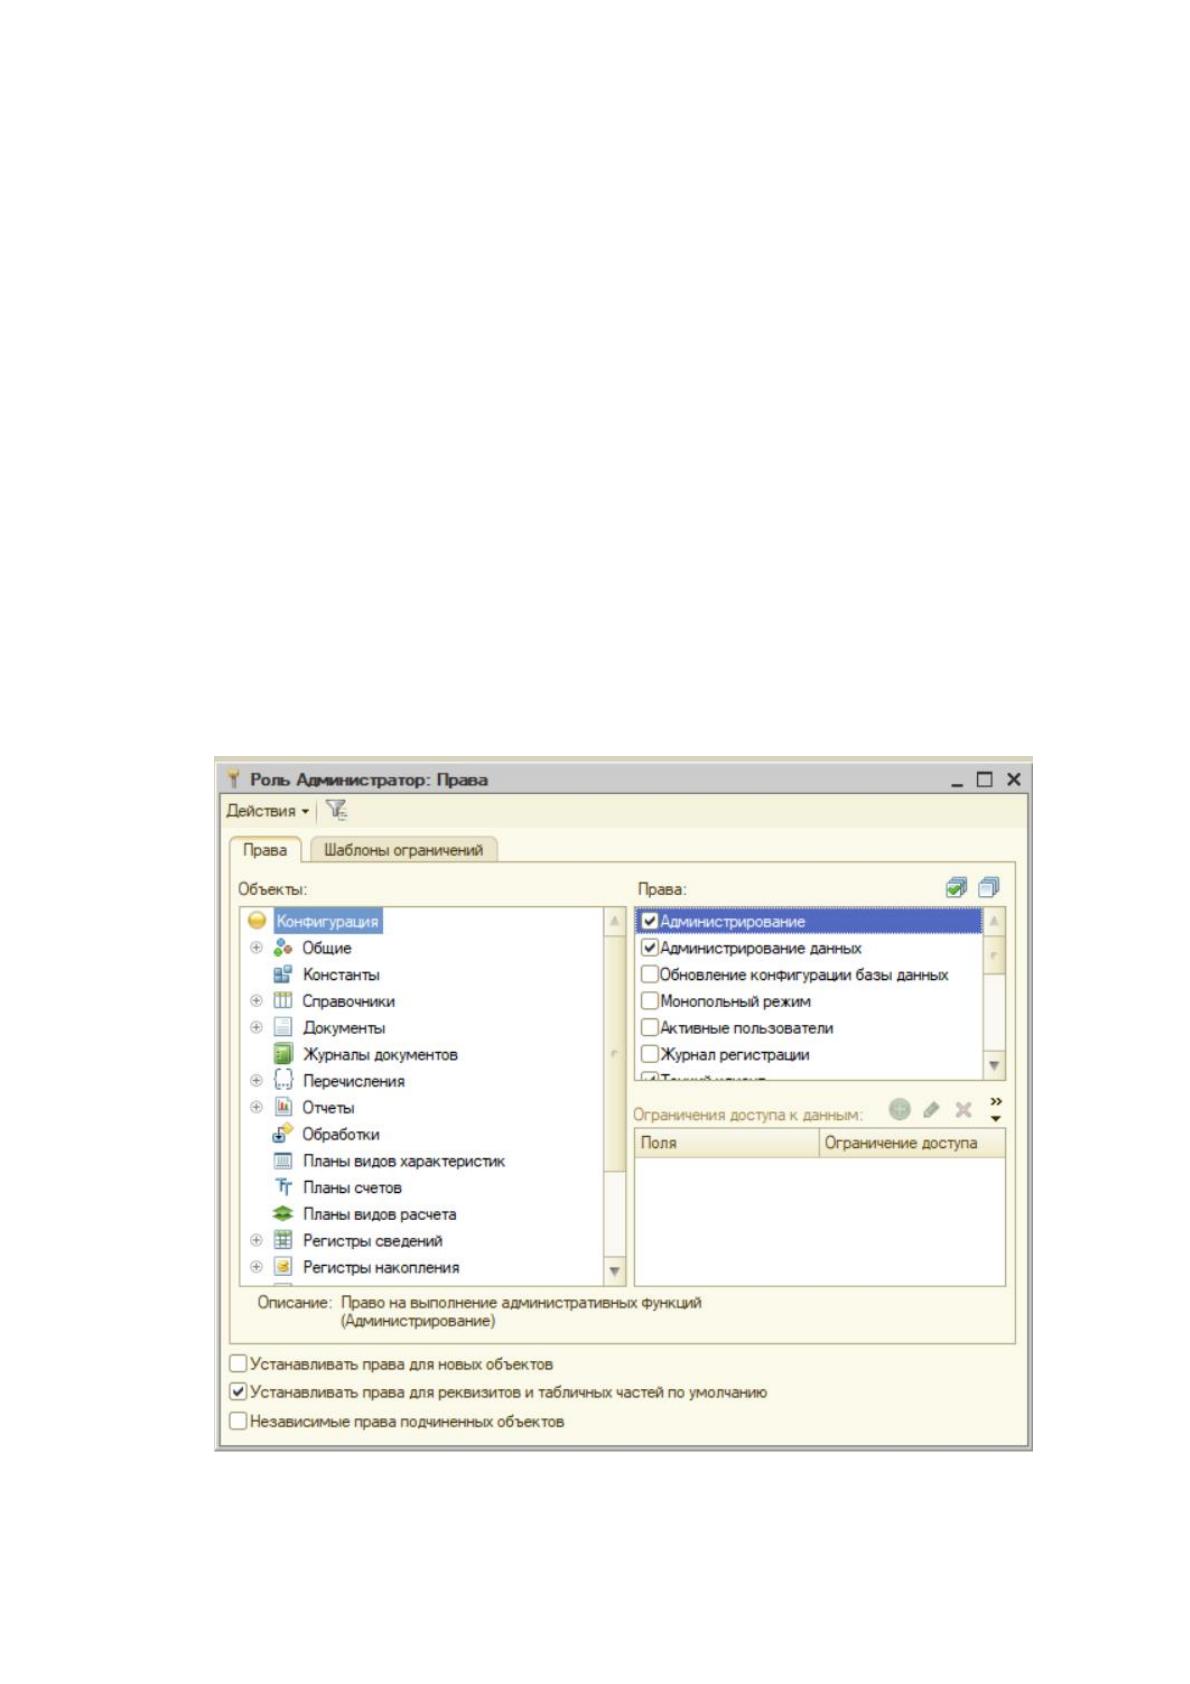
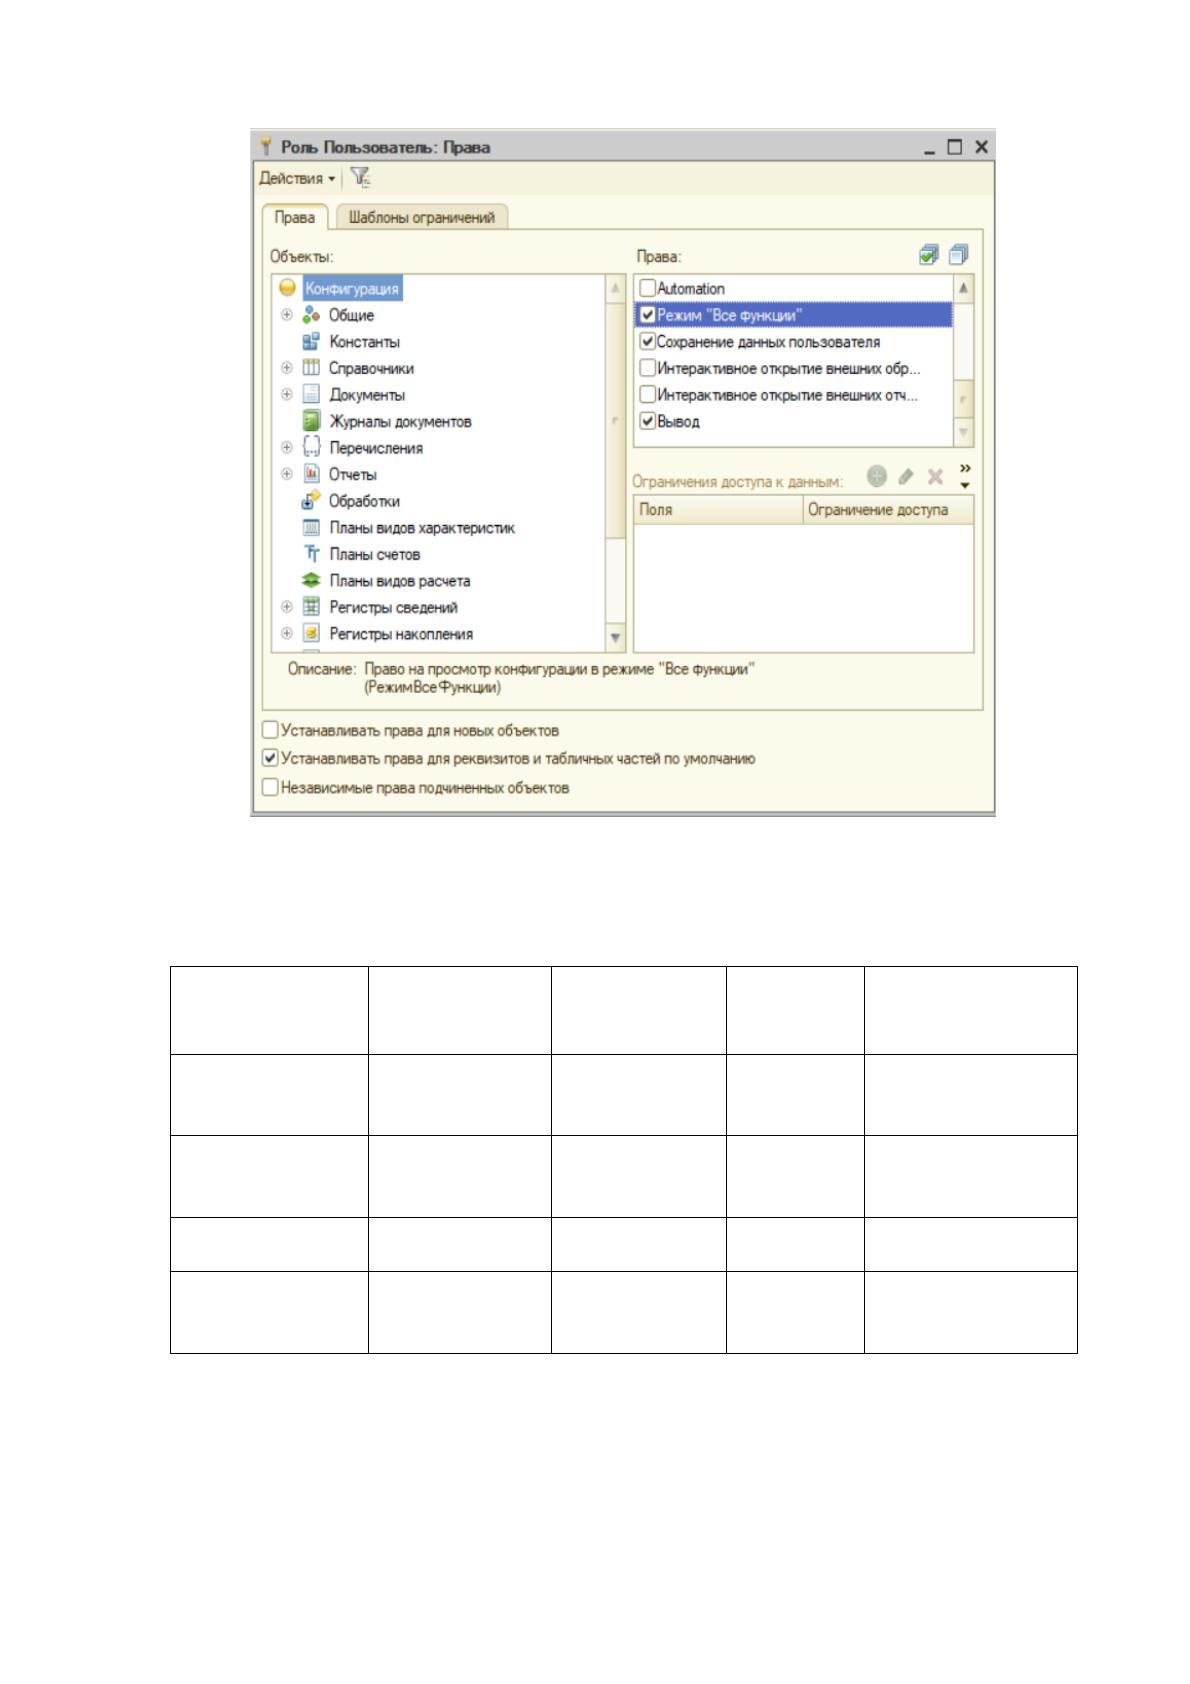
применения ролей и привилегий [11, c.67].
Полномочия ролей рассматриваются на рисунках 13, 14:
Рисунок 13. Установка прав Администратора
61
Рисунок 14. Определение прав персонала (пользователя)
Рассмотрим таблицу разграничения прав доступа (таблица 4).
Таблица 4
Разграничение прав пользователей
Группы
пользовате-
лей
Справоч-
ники
Докумен-
ты /
формы
Отчеты
Администри-
рование
Персонал
(пользователи
)
Чтение/
создание
Чтение
Чтение
Нет
Администра-
ция
Чтение/
создание/
удаление
Чтение/
создание/
удаление
Чтение/
создание/
удаление
Нет
Бухгалтеры
Чтение
Чтение
Чтение/
создание
Нет
Системный
администратор
Чтение/
создание/
удаление
Чтение/
создание/
удаление
Полный
Полный
Сводные данные о защите информации от внешних угроз показаны в
таблице 5:
Источник: https://baza.diplomsite.ru/previewfile/2498