Дипломная работа: Автоматизация процесса ведения документации и отчетности в ФГУП «РФЯЦ-ВНИИЭФ»
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
42
Таким образом разработка программного обеспечения будет
осуществляться согласно стандарту ГОСТ Р 57193-2016, V-образной модели
жизненного цикла и стратегии внедрения «узкое место».
2.1.2. Ожидаемые риски на этапах жизненного цикла и их описание
В процессе работы над каждым проектом необходимо выявление рисков.
Риски проекта могут быть следующими [10]:
1. Человеческими.
2. Временными.
3. Финансовыми.
Эти виды рисков взаимосвязаны между собой. Например, в случае
болезни сотрудника, выполняемую им работу можно отложить, что приведет к
увеличению сроков выполнения проекта или другие сотрудники могут
выполнять эту работу сверхурочно, что потребует дополнительного бюджета.
После выявления рисков руководитель проекта составляет документ «План
реагирования на риски». Это позволяет в самом начале проекта создать
резервные ресурсы, которые могут потребоваться в случае осуществления того
или иного риска.
Для каждого этапа проекта по разработке системы, автоматизирующей
процесс контроля технического состояния оборудования, выделим риски и
разработаем план реагирования на них.
Рисками этапа анализа могут быть [13]:
Неполное выявление требований к системе. Сюда входят и
функциональные, и нефункциональные требования;
Ошибки при формировании этапов и работ проекта.
В результате осуществления этих рисков возникнет потребность в
доработке системы, которая будет выявлена на этапе эксплуатации системы.
Реализация этого риска повлечет за собой дополнительные финансовые и
временные затраты.
43
Чтобы предотвратить эти риски, необходимо использование средств
автоматизации проектирования информационных систем, например, CASE-
средств для моделирования бизнес-процессов на этапе выявления требований
пользователей.
Следующим риском этапа анализа являются ошибки при выявлении
функций системы [21]. При реализации этого риска возникает новый риск
неправильного выбора способа приобретения системы. Предотвращение этого
риска возможно с помощью проведения тщательного анализа всех способов
приобретения системы. Если риск все-таки осуществился, нужно провести
повторный анализ способов приобретения системы.
Опишем риски этапа проектирования [25]. Одним из них является
создание неэффективного плана-графика работ проекта. Это влечет за собой
либо избыточность ресурсов, либо, наоборот, их дефицит. Этот риск относится
к группе финансовых рисков. Устранить его можно с помощью использования
программного обеспечения, автоматизирующего процесс планирования проекта
по разработке системы (например, MS Project, Lotus, GanntPro). При повторном
появлении этого риска потребуется повторная корректировка плана-графика
работ.
На этапе реализации существует риск разработки неправильной
информационной модели и неудобных для пользователя прототипов экранных
форм. Этот риск можно предотвратить с помощью согласования прототипов
экранных форм с пользователями системы. Устранение риска осуществляется
при помощи доработки экранных форм.
На этапе проектирования системы основным риском является
неправильный расчет показателей. Этот риск можно устранить на этапе
тестирования системы.
На этапе реализации системы основным риском является некорректная
разработка программного кода. Этот риск можно устранить на этапе
согласования технического задания. Каждый раздел технического задания
44
должен быть разъяснен заказчику и только после полного согласования
технического задания стоит приступать к разработке системы.
Риском этапа тестирования системы является не полное выявление
ошибок в функционировании системы. Эти ошибки могут быть выявлены на
этапе эксплуатации и потребуют дополнительных затрат на их устранение.
Такая ситуация достаточно часто встречается, минимизировать этот риск
можно с помощью высококвалифицированных специалистов, задействованных
не только на этапе тестирования, но и на этапе реализации. Это может
потребовать увеличения бюджета проекта, но снизит риск дополнительных
затрат при обнаружении ошибок в ходе эксплуатации системы.
Риском этапа внедрения системы являются: некорректное тестирование
технического обеспечения программных модулей. Этот риск предотвращается с
помощью использования лицензионного оборудования, а его устранение
осуществляется с помощью дополнительного тестирования.
Рисками этапа сопровождения являются поломка оборудования,
моральное устаревание программного обеспечения и программных средств.
Поломку оборудования можно предотвратить при помощи регулярного
мониторинга состояния оборудования. Риск морального устаревания можно
предотвратить с помощью гибко разработанной системы и своевременного
осуществления доработки программной архитектуры системы. Эта группа
рисков ложится на заказчиков программного обеспечения.
2.1.3. Организационно-правовые и программно-аппаратные средства
обеспечения информационной безопасности и защиты информации
Рассмотрим аспекты реализации информационной безопасности для
поставленной задачи. Защита системы от внутренних угроз предполагает
добавление в существующую Политику безопасности организации раздела о
разграничении прав доступа к разрабатываемой системе. Пользователями
системы будут все сотрудники организации. Однако права на создание и
редактирование документов должны быть только у сотрудников управления
45
делопроизводства и режима, поскольку они непосредственно участвуют в
формировании документооборота, а остальные сотрудники могут только
формировать замечания к документу и просматривать документ. Поэтому в
проектируемой системе будут выделены следующие роли пользователей:
1. Администратор – пользователь, обладающий всеми правами в
системе.
2. Руководитель – пользователь, обладающий правами на визирование
и согласование документов.
3. Исполнитель – пользователь, обладающий правами на создание и
редактирование проектов документов.
4. Пользователь – роль, включающая всех оставшихся сотрудников
организации, которым доступны права только на просмотр документов.
В системе будут созданы следующие объекты:
1. Справочники, доступ к которым должен быть у всех сотрудников,
управления делопроизводства и режима.
2. Документы, доступ к которым должен быть у всех сотрудников,
редактирование документа должно быть доступно только тому сотруднику,
который его создал, а также администратору системы.
3. Аналитические отчеты, которые будут доступны специалистам
управления делопроизводства и режима.
На основании перечисленных компонентов системы и прав доступа
составим таблицу прав доступа к системе (таблица 6).
Защита системы от внешних угроз будет реализована с помощью текущей
Политики безопасности организации: на серверное оборудование организации
не установлены сторонние средства удаленного администрирования. Доступ к
серверу осуществляется с помощью «Remotedesktopprotocol», в том числе и
сервер приложений и СУБД, где будет установлена серверная версия
разрабатываемой информационной системы. Доступ к серверу осуществляется
только авторизованный.
Таблица 6
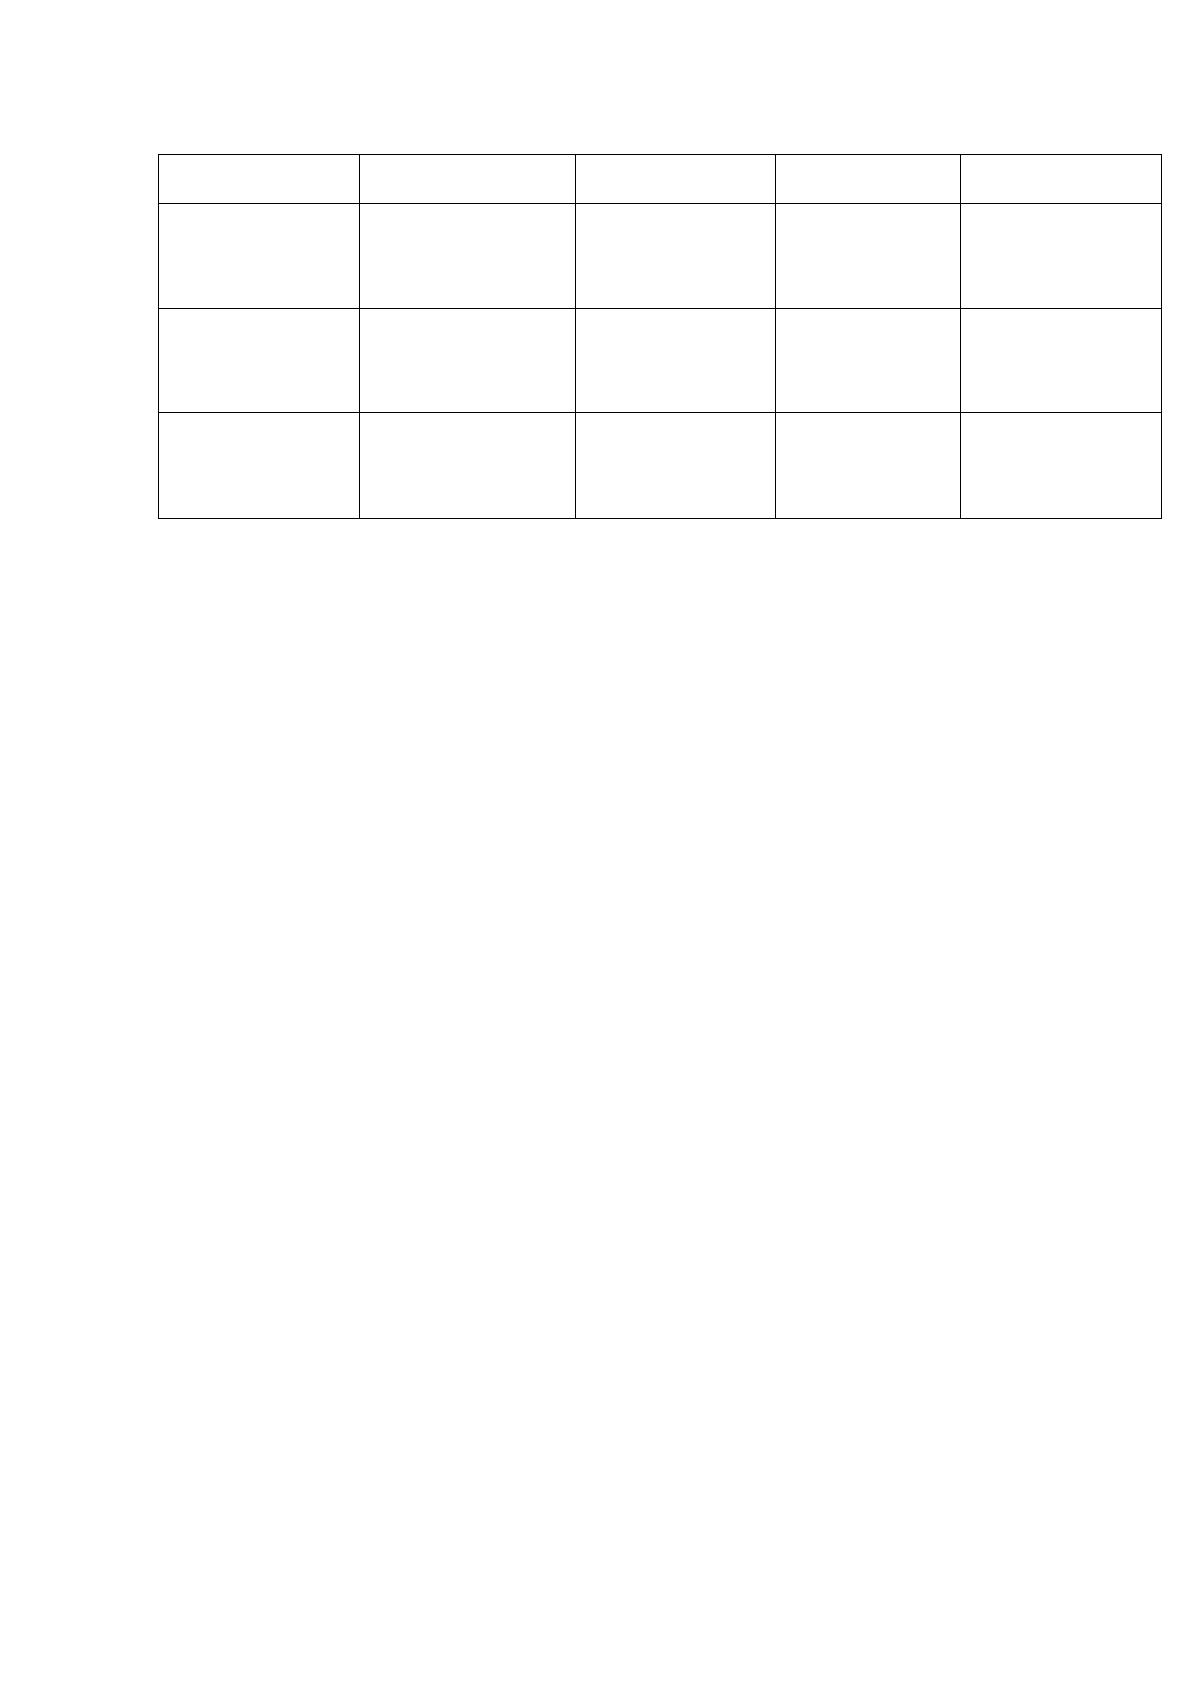
46
Разграничение прав доступа
Раздел
Администратор
Руководитель
Исполнитель
Пользователь
Справочники
Создание,
редактирование,
удаление
Редактирование
Просмотр
Просмотр
Документы
Создание,
редактирование,
удаление
Просмотр,
редактирование
Создание,
редактировани
е, удаление
Просмотр
Отчеты
Создание,
редактирование,
удаление
Просмотр
Просмотр
Просмотр
Для каждого пользователя системы необходима процедура авторизации
для защиты от внутренних угроз информационной безопасности [3].
Ежеквартально система должно запрашивать изменение пароля при
авторизации для каждого пользователя, при этом необходимо осуществлять
проверку того, не ввел ли пользователь пароль, который уже им использовался
для доступа к системе.
Для защиты от внешних угроз необходимо хранение паролей в
зашифрованном виде и обеспечить надежность каналов связи для того, чтобы
избежать перехвата информации [13].
Для обеспечения информационной безопасности в организации
используется программное обеспечение, встроенное в операционную систему,
обеспечивающее защиту от вредоносного программного обеспечения и
фильтрацию сетевого трафика благодаря встроенному брандмауэру.
Также необходимо обеспечить следующие механизмы обеспечения
информационной безопасности [4]:
защиту базы данных;
систему резервного копирования.
Защита базы данных обеспечивается использованием алгоритмов
шифрования данных [19]. Резервное копирование осуществляется созданием
резервных копий системы лицом, ответственным за обеспечение
информационной безопасности.
Источник: https://baza.diplomsite.ru/previewfile/2053