Дипломная работа: Внедрение Activ Collab для автоматизации бизнес процессов в ООО Директлайн
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
47
выступает программист.
Четвертый этап - внедрение. Внедрение программного обеспечения —
процесс настройки программного обеспечения под определённые условия
использования, а также обучения пользователей работе с программным продуктом.
Ключевым участником является программист.
Заключительный пятый этап - сопровождение. Сопровождение (поддержка)
программного обеспечения — процесс улучшения, оптимизации и устранения
дефектов программного обеспечения, после передачи в эксплуатацию.
Сопровождение ПО — это одна из фаз жизненного цикла программного
обеспечения, следующая за фазой передачи ПО в эксплуатацию. В ходе
сопровождения в программу вносятся изменения, с тем, чтобы исправить
обнаруженные в процессе использования дефекты и недоработки, а также для
добавления новой функциональности, с целью повысить удобство использования и
применимость ПО. Сопровождением занимается так же программист-разработчик.
2.1.2 Ожидаемые риски на этапах жизненного цикла и их описание
Не стоит забывать, что на любом из этапов жизненного цикла программы
могут возникнуть риски, приводящие к срыву разработки. Что бы снизить
вероятность возникновения рисков, необходимо рассмотреть наиболее вероятные
по фазам жизненного цикла системы, их.
Для выявления и предотвращения рисков, главной задачей стоит понимать
все возможности, для их предотвращения собственными силами. Для того что бы
избежать риска на этапе планирования (анализа), нужно заранее спрогнозировать
возможные задержки реализации, тех или иных действий, связанных с разработкой.
Нужно иметь четкий график в случае задержки.
На этапе разработки может возникнуть риск, который будет сопряжен с
трудностями реализации проекта (есть вероятность, что непреднамеренно лишняя
функция, будет мешать продвижению разработки). Для этого, единственным
вариантом предотвращения риска, будет упрощение сложных модулей. [15]
На этапе проектирования возможен риск большого количества ошибок в
коде программы, что может повлечь доработку и устранение имеющихся ошибок.
Для предотвращения таких рисков на этапе проектирования, нужно выделить на
48
разработку максимально возможное время.
Этап внедрения является самым длительным. Сотрудники, которые будут
работать с проектированной системой, могут быть недовольны простотой работы
продукта, или качеством. Это и есть риск на этапе внедрения. Что бы его избежать,
нужно грамотно обучить персонал еще до начала внедрения программы в систему,
обучить службу поддержки, постоянно консультировать персонал по поводу
всплывающих затруднений при работе с системой.
Конечно, не стоит забывать, что техническое задание от предприятия, всегда
играет важную роль для разработки. Если требования понятны и обоснованны, при
реализации проекта, вероятность возникновения рисков очень мала.
2.1.3 Организационно-правовые и программно-аппаратные средства
обеспечения информационной безопасности и защиты информации
Существуют несколько аспектов комплекса мер информационной
безопасности и защиты информации:
внутренняя защита информации ( внутри компании);
защита от внешних угроз.
Для обеспечении защиты информации от внутренних угроз, можно
использовать политику разделения прав пользователей - Таблица 2.1.
Таблица 2.1.
Разграничение прав пользователей
Группа
пользователей
Отчет
об отработанном
времени
Учетные
записи
Графики
работы
Сотрудники
компании
Руководитель
отдела разработки
Чтение/создание Чтение Чтение/
создание
Чтение
49
Инженер-
разработчик
Нет Чтение Чтение/созда
ние
Чтение
Бухгалтер Чтение/создание Чтение
доступ
Чтение Чтение
Руководители
компании
Чтение/создание чтение Чтение/
создание
Чтение
Администратор
системы
Полный доступ Полный
доступ
Полный
доступ
Полный
доступ
От внешних угроз можно использовать несколько вариантов защиты
информации:
использования программ, обеспечивающих безопасность системы
компании;
создание и поддержка политики безопасности внутри компании;
при передачи информации, осуществлять передачу путем защищенных
каналов связи;
программы антивирусы.
В таблице 2.2. указаны программные, аппаратные и нормативно-правовые
аспекты, используемые для защиты от внешних угроз.
Таблица 2.2
Состав существующих средств для обеспечения защиты информации
Способ Наименование средств
Нормативные правовые акты,
нормативные правовые документы,
стандарты (международные и
отечественные) Нормативные правовые
акты, нормативные правовые
документы, стандарты (международные
и отечественные)
"Кодекс Российской Федерации об
административных правонарушениях"
от 30.12.2001 N 195-ФЗ (ред. от
06.06.2019) (с изменением и доп.,
вступивший в силу с 18.06.2019);
ГОСТ Р 51898-2002 Аспекты
безопасности. Правила включения в
стандарты от 01.01.2003 г.;
50
ГОСТ Р 51898-2002 Аспекты
безопасности. Правила включения в
стандарты группа Т50. от 01.01.2003 г.
Антивирусные и антишпионские
средства
Kaspersky Antivirus
Проактивная защита от внешних
угроз и защита внешнего периметра
HIPS в ESET NOD32
Защита от сетевых угроз Password Depot v.12
Защита от инсайдерских угроз и
защита информационных ресурсов
Online Security Audit
Важно помнить, что существует множество причин, которые так же могут
подвергнуть систему угрозам безопасности. К примеру:
взлом системы и получение (утечка) данных из вне, что может повлечь
порчу информации или ее уничтожение, раскрытие (утечка) конфиденциальной
информации;
не качественная работа программного обеспечения может привести к
потере данных, порче;
сбой технического оборудования (резкое, некорректное выключение
электропитания, поломка серверов и станций);
физические факторы сотрудников.
Главной задачей поддержки информационной безопасности является
своевременное проведение диагностики системы, мониторинг и устранение
неисправностей и контроль за параметрами функционирования системы. [12]
2.2. Информационное обеспечение задачи
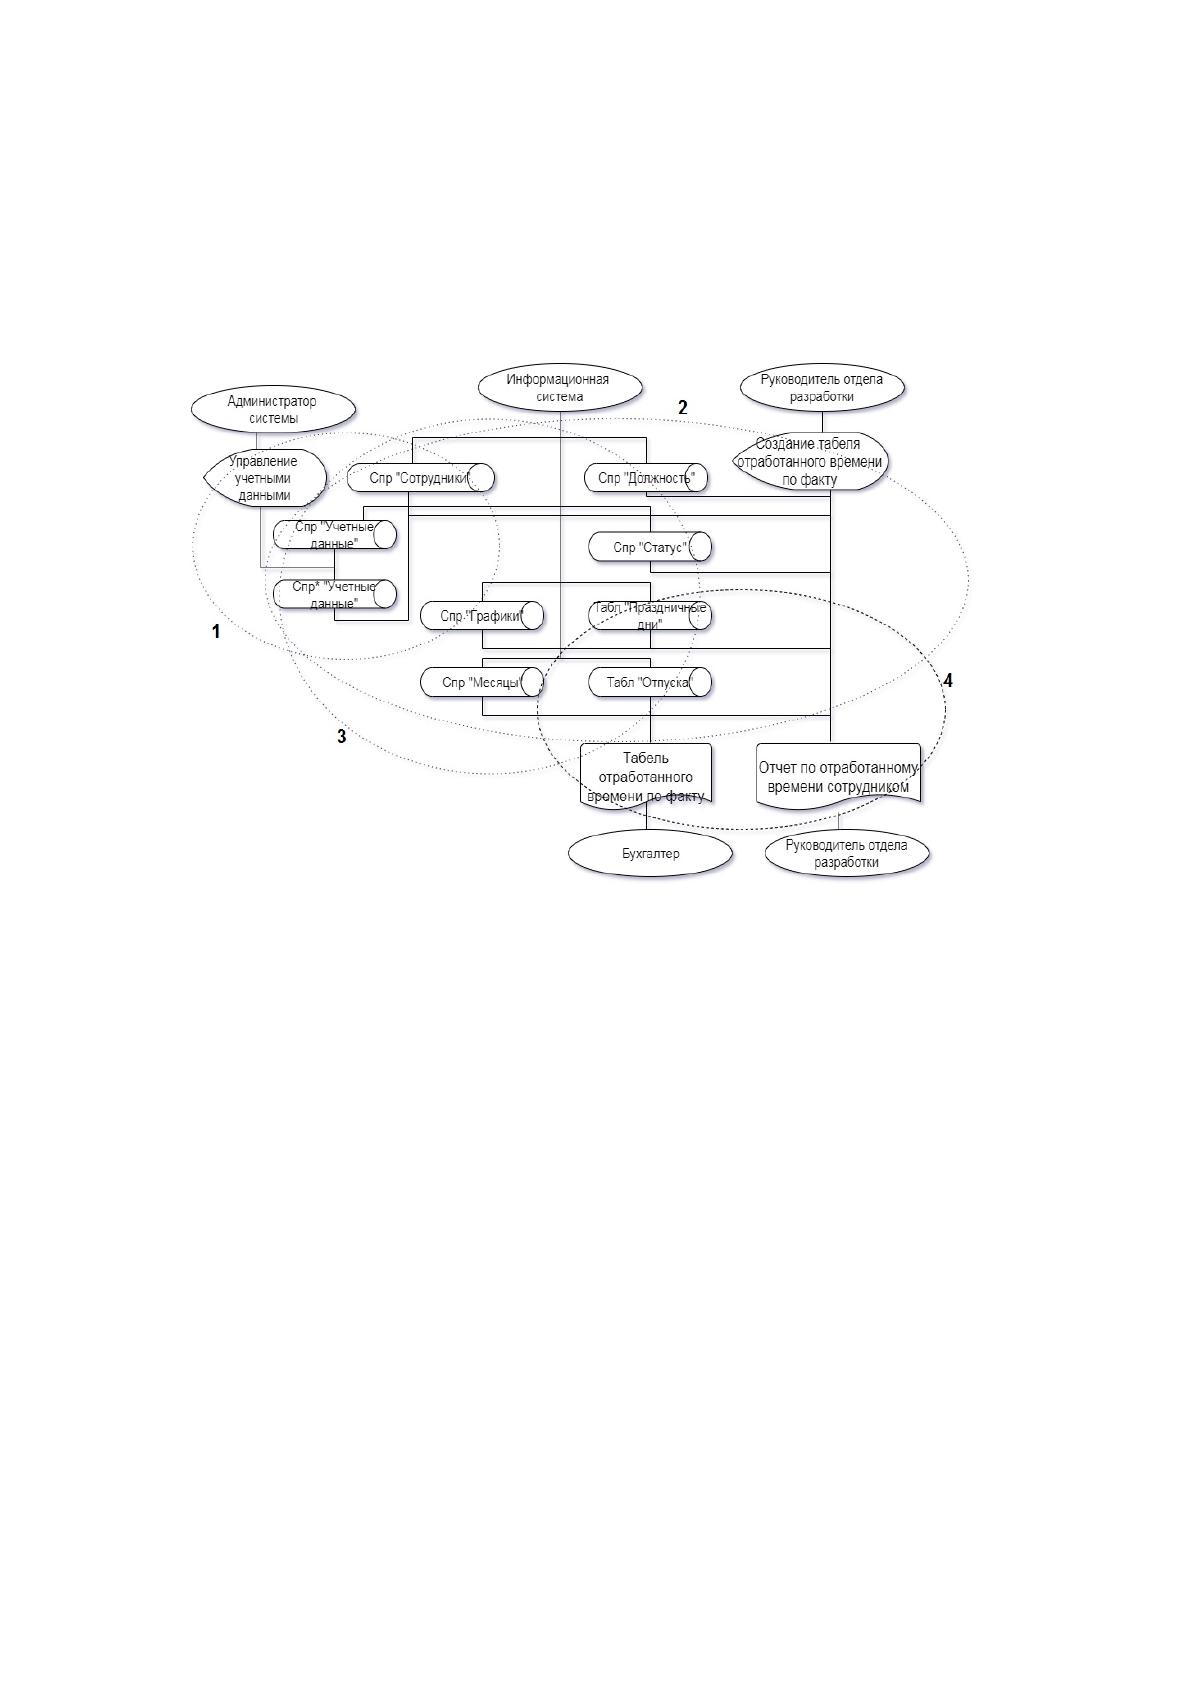
2.2.1 Информационная модель и её описание
При проведении системного анализа информационного моделирования,
необходимо провести структуризацию автоматизируемой предметной области.
Цель составления информационной модели является для разработчика
представлением информации в виде схемы, описывающая необходимые для
51
автоматизации процессы и параметры, связи между ними, входы и выходы объекта
и его состояния. Это своего рода совокупность информации, которая характеризует
свойства и состояние объекта, процесса и связи. [10]
На рисунке 2.2. представлена информационная модель отражающая
формирование табеля отработанного времени по факту.
Рисунок 2.2. Информационная модель
Для удобства, модель можно распределить на четыре области:
Область 1. Отображает процесс конфигурирования продукта, а именно
авторизацию пользователей системы. Этот процесс может выполнять роль защиты
программы от несанкционированного доступа пользователей к системе. Каждый
пользователей имеет свои учетные данные. Так же, такое распределение по
логинам пользователей, будет отображать будущий график работы пользователя
как раз используя учетную запись.
Область 2. Отображает состав информационной баз, в рамках моделируемой
задачи используются справочники системы и таблицы данных. Справочники
содержат условно постоянную информацию.
Область 3. Отображает процесс создания табеля отработанного времени по
факту. Все собранные в процессе сведения, являются помощниками для ведения
учета рабочего времени сотрудников отдела разработки.
Источник: https://baza.diplomsite.ru/previewfile/7409