Дипломная работа: Автоматизация обработки заявок ООО «МОСОБЛЕИРЦ»
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
26
перечисленные выше функции будут выполняться автоматически программой,
работающей по строго определённому алгоритму, в соответствии с регламентом.
Регламент работы задействованных специалистов:
На первом этапе необходимо провести анализ существующего процесса
обработки заявок в отделе по работе с клиентами. Для этого необходимо собрать
сведения о количестве не выполненных заявок, количество выполненных заявок
в день по сотруднику, а также среднее время выполнения одной заявки.
На следующем этапе производиться определение границ и функционала
проектируемой задачи. Оформляется отчет о выполненной работе и пишется
техническое задание. В конце данного этапа создается представление о том, что
можно достичь в результате доработки информационной системы. Техническое
задание передаётся программисту, который пишет программный код.
На третьем этапе происходит проверка выполненного автономного теста
модуля системы на наличие отказов и сбоев. Также определяется соответствие
модуля необходимому функционалу.
На заключительном этапе при необходимости производиться доработка
модуля, и если проверка прошла успешно, модуль включается в систему.
1.2.3 Обоснования необходимости использования вычислительной техники
для решения задачи.
В результате исследования предметной области и деятельности сотрудников
отдела по работе с клиентами выявлены следующие проблемы и недостатки:
низкая производительность труда при приеме заявок,
высокая трудоемкость обработки информации,
несовершенство организации сбора и регистрации исходной информации,
а также схемы согласования результатов ее исполнения.
Все представленные трудности оказывают негативное влияние на общую
работу Общества и берут они свое начало при регистрации, обработке и
мониторинге заявок от клиентов.
27
Автоматизация данного процесса предназначена для повышения
эффективности и скорости работы. В автоматизированной системе все сведения
заносятся в систему один раз и используются при необходимости.
Каждый клиент должен быть обслужен с одинаковым качеством независимо
от канала взаимодействия и получить быструю и профессиональную реакцию на
свое обращение.
Увеличить производительности труда процесса обработки заявок возможно
при введении автоматического распознавания клиента по номеру телефона.
Необходима установка сроков выполнения работ, ответственных за их
исполнение и средств координации работ, выполняемых для одного клиента.
Разработка средств управления обслуживания клиентов позволит осуществлять
планирование работ по сервисному обслуживанию на основе статистики
обращений, генерировать отчеты о причинах обращений и выполненных
работах, учитывать временные затраты специалистов по работе с клиентами.
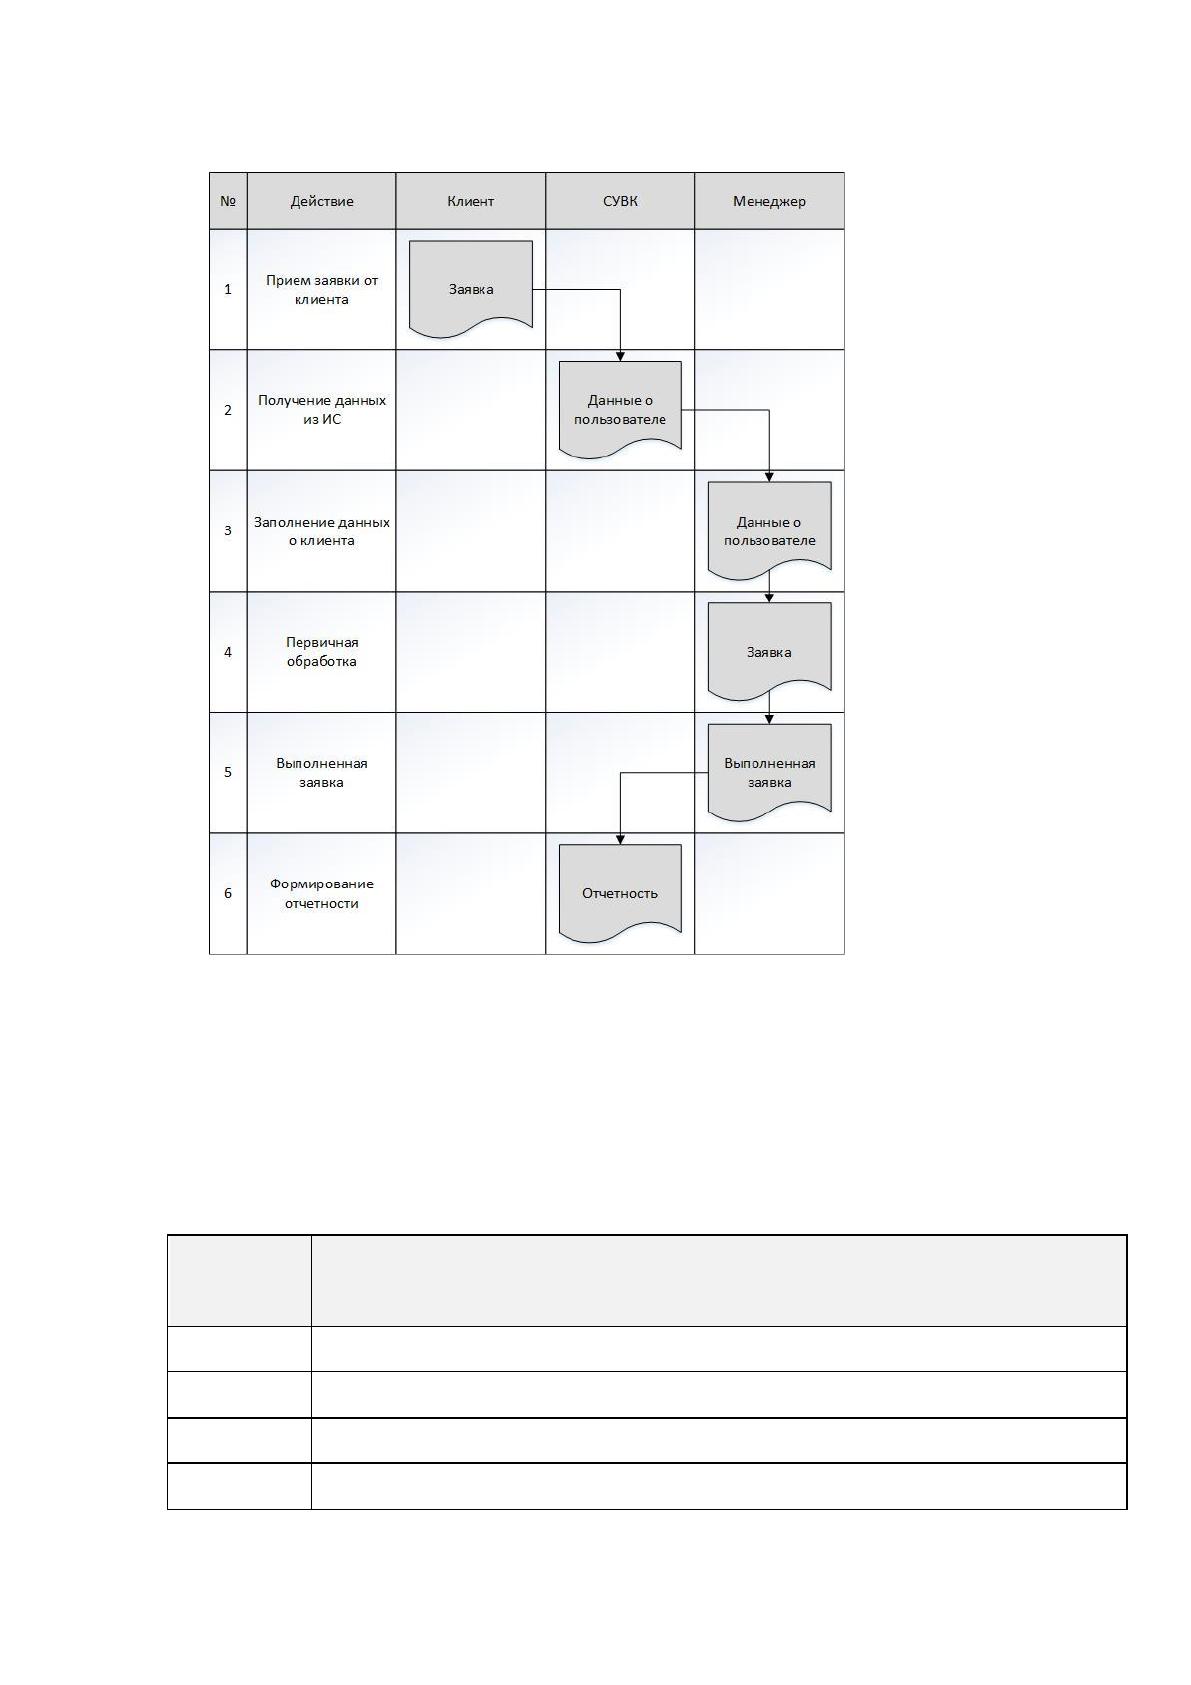
Весь процесс формирования, обработки и выполнения заявки описан в схеме
документооборота, которая представлена рисунке 7.
28
Рис. 7 Схема документооборота обработки заявок
Необходимые технические средства на этапах обработки заявок,
представлены в таблице № 3.
Таблица № 3
Технические средства, используемые на этапах обработки заявки
Этап
№
Программные и технические средства
1
ПК клиента, почтовый клиент
2, 3, 4
Сервер приложений, база данных, ПО системы СУВК
5
ПК оператора
6
ПК администратора, ПО системы СУВК
29
Очевидно, что для автоматизации необходимо использовать такие
средства, как персональные компьютеры, принтеры, а также специальное
программное обеспечение и локальную вычислительную сеть.
Существующий способ приема заявок связан с большой трудоемкостью,
разрозненностью сведений, что с большой вероятностью ведет к их утере или
неправильной интерпретации.
В результате проводимой автоматизации предполагается постоянно иметь
точнейшие сведения о количестве заявок, их видах, сократить время на
подготовку аналитических отчетов и передачу документов за счет их
электронной формы.
Также, ИС приема и обработки заявок позволит обеспечить надежную
защиту от несанкционированного доступа к данным и обеспечить ее надежное
хранение за счет регулярного автоматизированного резервного копирования
базы данных.
Проведем расчет ожидаемого эффекта от внедрения средств
автоматизации.
В случае использования вычислительной техники данный процесс водится
к просмотру заявки уже занесенной в базу данных по мере их поступления,
поиск информации будет производиться при задании необходимых параметров.
Информация о клиентах будет автоматически заполняться при распознавании по
номеру телефона.
Таким образом, ожидается экономия рабочего времени, что позволяет
увеличить эффективность работы сотрудников. Кроме того, другими
преимуществами автоматизации рассматриваемого бизнес-процесса будут:
исключение потери данных;
структуризация данных;
более оперативная обработка данных;
выдача результатов в удобной форме на принтер и экран;
система авторизации;
сокращение времени оформления документов.
30
1.2.4 Анализ системы обеспечения информационной безопасности и защиты
информации
В ООО «МосОблЕИРЦ» существует своя политика безопасности.
Подсистема безопасности должна обеспечивать идентификацию пользователя,
организацию доступа к функциям и объектам ИС на основе прав, ролей и групп
пользователей, защиту информации от несанкционированного доступа.
Режим защиты, обработки и порядка использования персональных данных,
хранящихся в ИС, должен соответствовать требованиям нормативных правовых
актов о персональных данных.
Информация является ценным и жизненно важным ресурсом любого
предприятия. Политика информационной безопасности предусматривает
принятие необходимых мер в целях защиты активов от случайного или
преднамеренного изменения, раскрытия или уничтожения, а также в целях
соблюдения конфиденциальности, целостности и доступности информации,
обеспечения процесса автоматизированной обработки данных на предприятии.
[2]
Политикой информационной безопасности охватываются все
информационно- вычислительные ресурсы Общества. В состав информационно-
вычислительных ресурсов Общества включаются данные, информация,
программное обеспечение, аппаратные средства, средства обслуживания и
телекоммуникации. Политика применима ко всем лицам, имеющим отношение к
информационно-вычислительным ресурсам Общества, включая всех
сотрудников, поставщиков и лиц, работающих по контракту, использующих эти
ресурсы. Лица, нарушившие требования Политики безопасности и иных
руководящих документов по вопросам обеспечения безопасности
информационно-вычислительных ресурсов Общества, несут ответственность в
соответствии с действующим законодательством РФ, в том числе
дисциплинарного характера.
Источник: https://baza.diplomsite.ru/previewfile/1896