Дипломная работа: Автоматизация обработки заявок в ООО «АйТи-Студио»
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
28
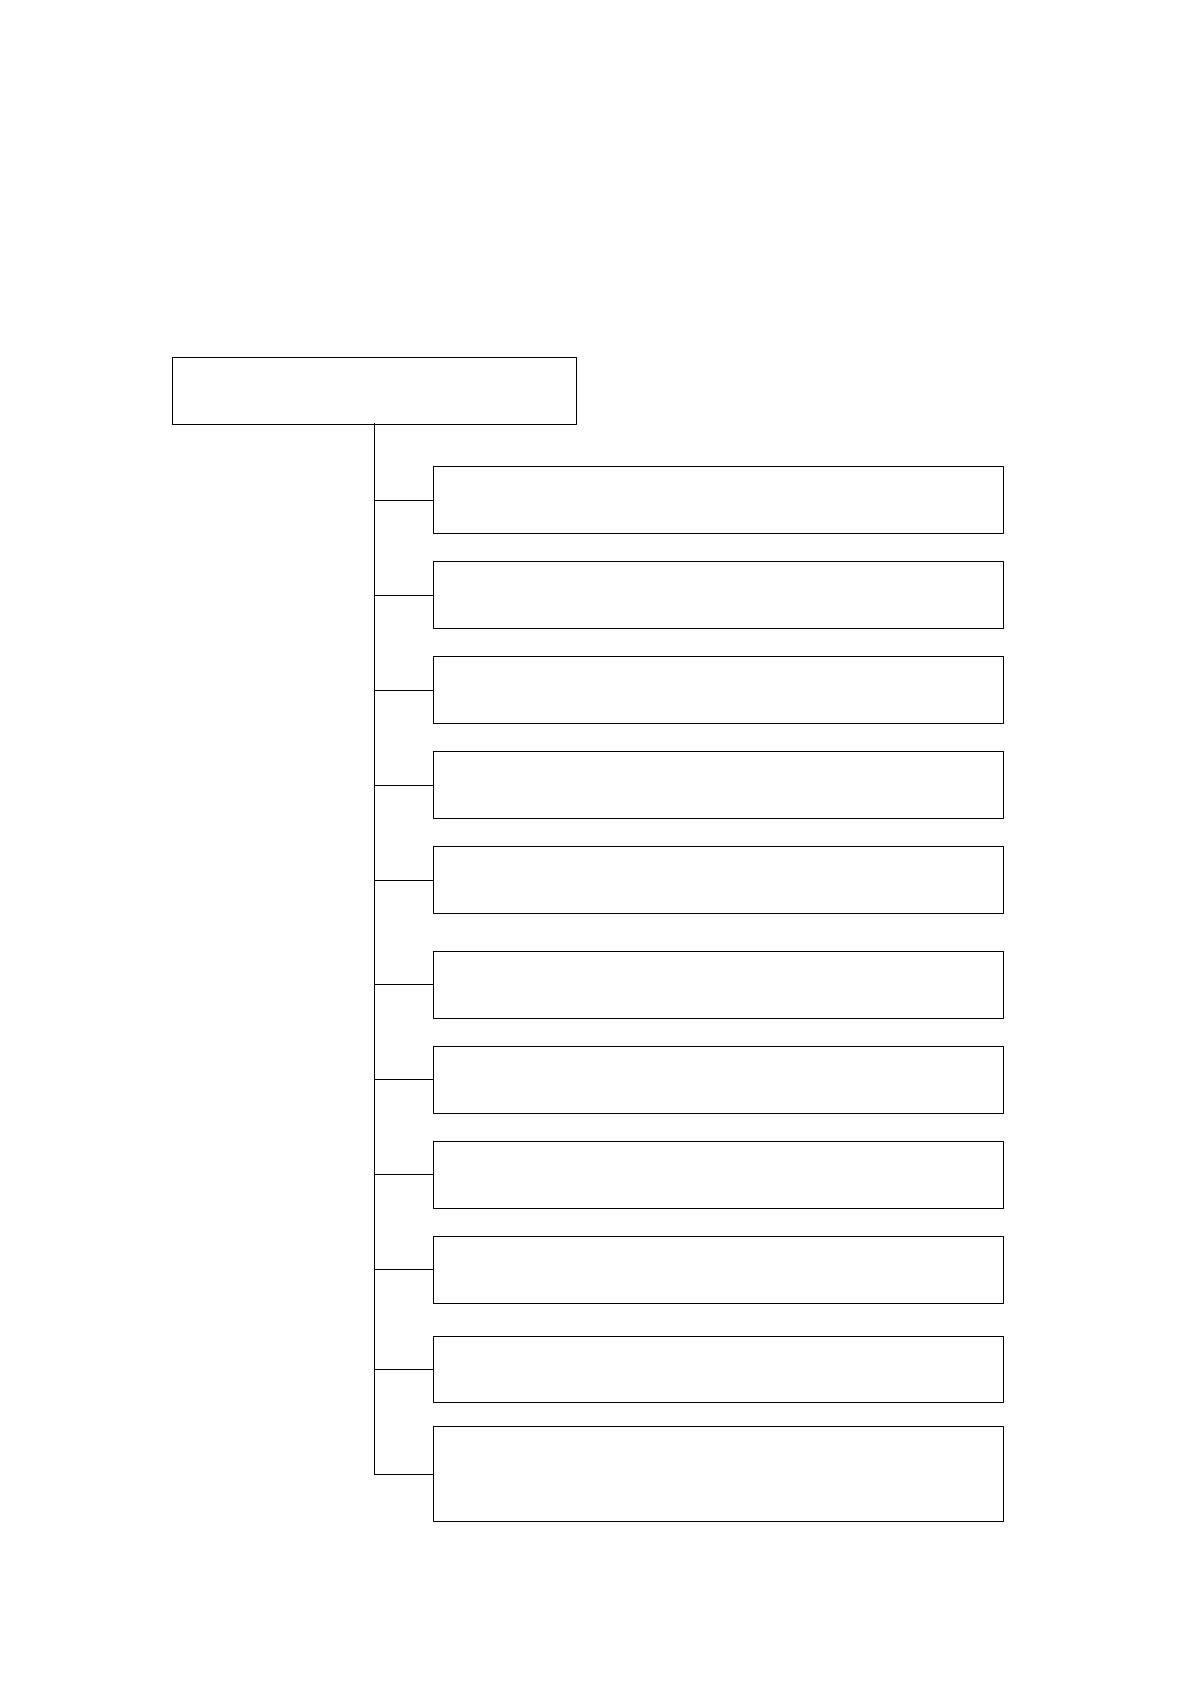
задачи. Весь ход процесса решения проблемы записывается вручную в
карточке и в последствии сдается инициатору задачи, который кратко
фиксирует в журнале ход исполнения и результат исполнения задачи. Такой
вариант имеет, конечно, целый ряд недостатков, представленных на Рисунок
1.7.
Недостатки существующего процесса
учета
Отсутствие единого информационного пространства
процесса решения задачи
При назначении исполнителя на задачу не учитывается
его текущая загруженность
Нет возможности включить в работу над задачей
нескольких исполнителей
Отсутствие единого хранилища информационных
данных, касающихся проблемы, описанной в задаче
Отсутствие какой-либо коммуникации по задаче
между участниками процесса ее решения
Этапы прохождения задачи нигде не фиксируются
Нет возможности просмотреть ход исполнения задачи
Нет возможности породить подзадачу, если логика
исполнения текущей задачи требует этого
Ручное заполнение данных ведет к ошибкам
Нет общей картины хода исполнения задачи, особенно
если она порождает подзадачи
Отчеты по деятельности исполнителей и фирмы в
целом можно составить лишь вручную, анализируя
журнал заявок
Рисунок 1.7. Недостатки существующего процесса учета
29
Основной проблемой существующей системы учета задач является
разрозненность хранения данных по отдельным папкам и файлам на сервере
фирмы, а также хранение части данных в бумажном виде. Это приводит к
неоднозначности данных, возможности их потери, ошибках в расчетах, начиная
от банальных опечаток, заканчивая потерей целых кусков данных, большой
объем ручного ввода данных, что также приводит к ошибкам, невозможность
составления аналитических отчетов [11].
Степень удовлетворенности клиентов работой фирмы зависит от
организации процесса учета задач клиентов и их последующей обработки и
сопровождения.
Эффективно организовать процесс учета и обработки заявок можно путем
разработки и внедрения в фирме автоматизированной информационной
системы учета заявок и их сопровождения на протяжении всего жизненного
цикла. Преимущества автоматизированного варианта работы приведены в
Приложении 1.
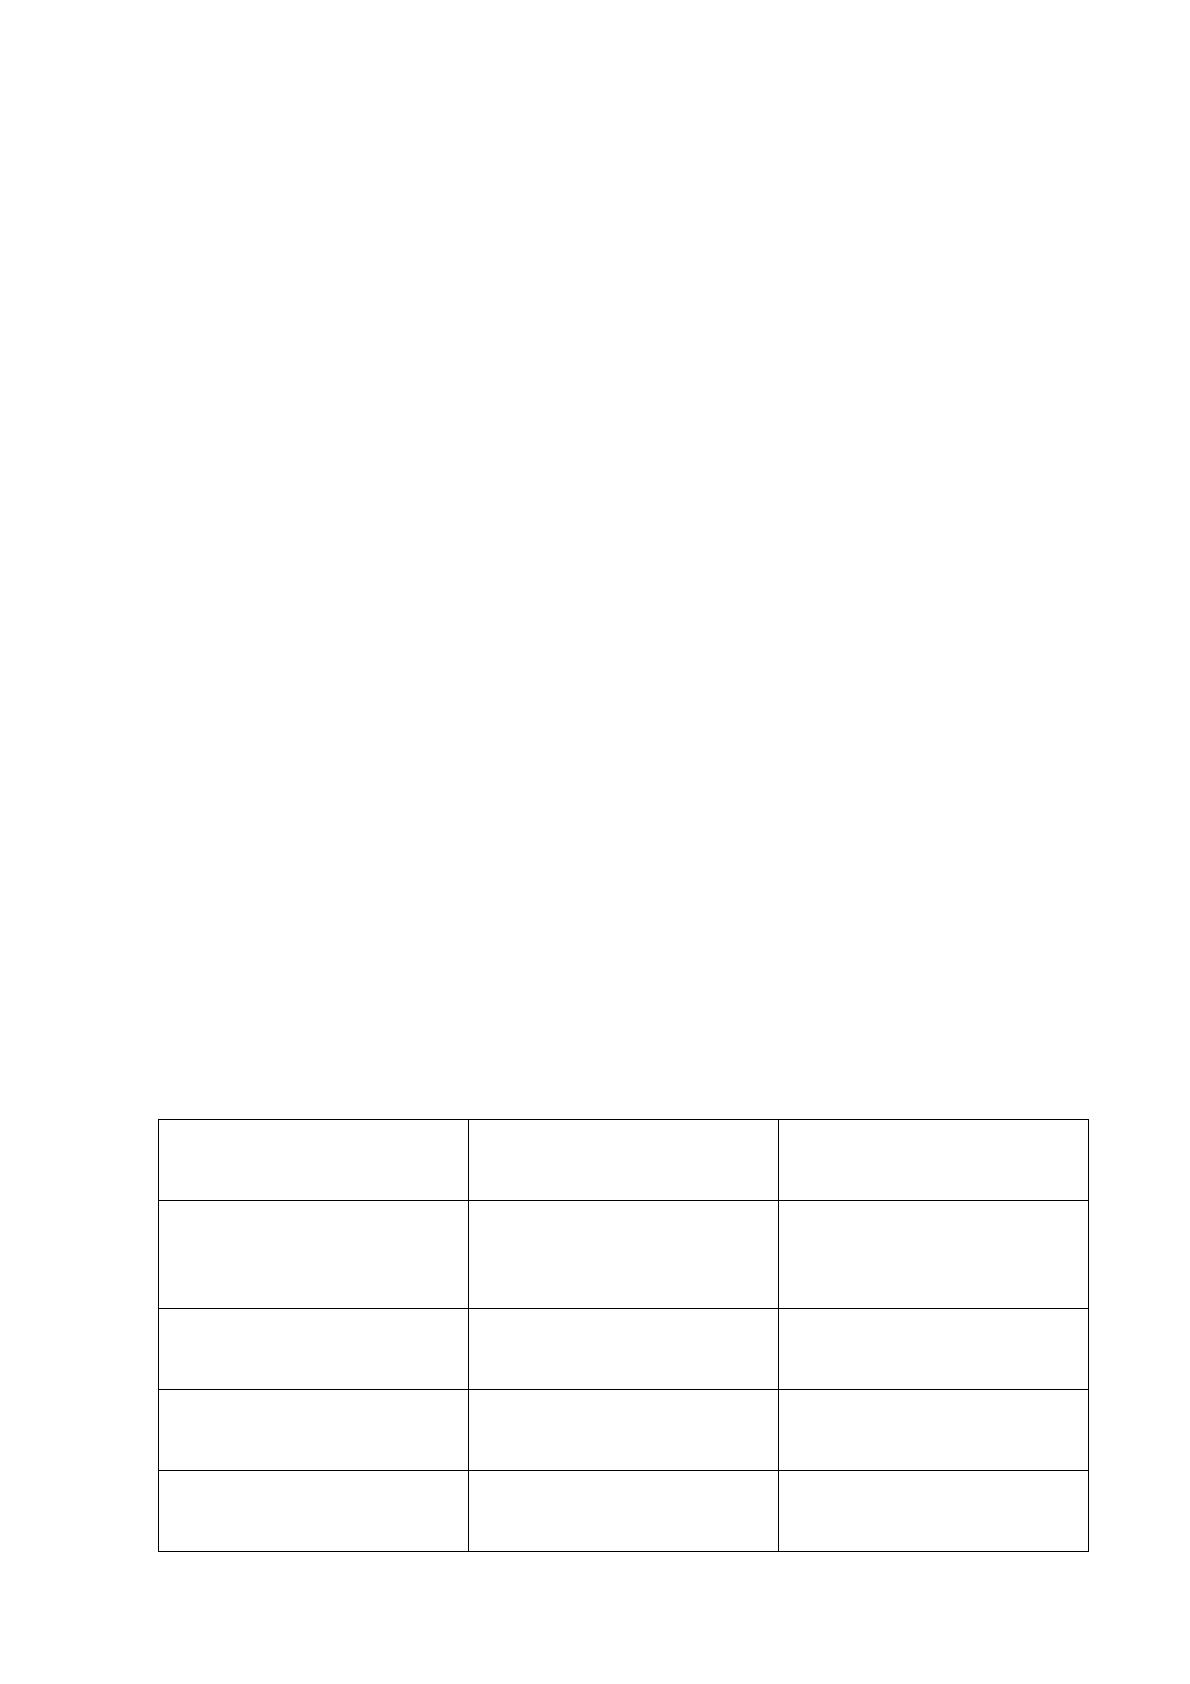
Кроме общего времени, затрачиваемого на операции документооборота в
рамках процесса обработки заявки можно привести ряд показателей сравнения
систем бумажного и электронного документооборота.
Таблица 0.2.
Сравнение основных временных показателей документооборота
процесса решения заявки
Операция
Время при бумажном
документообороте
Время при
электронном
документообороте
Поиск документа по
номеру
В зависимости от
местонахождения
документа от 10 минут
до бесконечности
Не более 0,5 минуты
Поиск документа по
другим реквизитам
В зависимости от
сложности поиска от 15
минут до бесконечности
Не более 1 минуты
Составление списка
документов по одному
исполнителю за период
В зависимости от длины
периода от 20 минут до
нескольких часов
Не более 2 минут не
зависимо от периода
Составление списка
просроченных
документов по всем
В зависимости от
количества
исполнителей от 1 часа
Не более 3 минут не
зависимо от количества
исполнителей
30
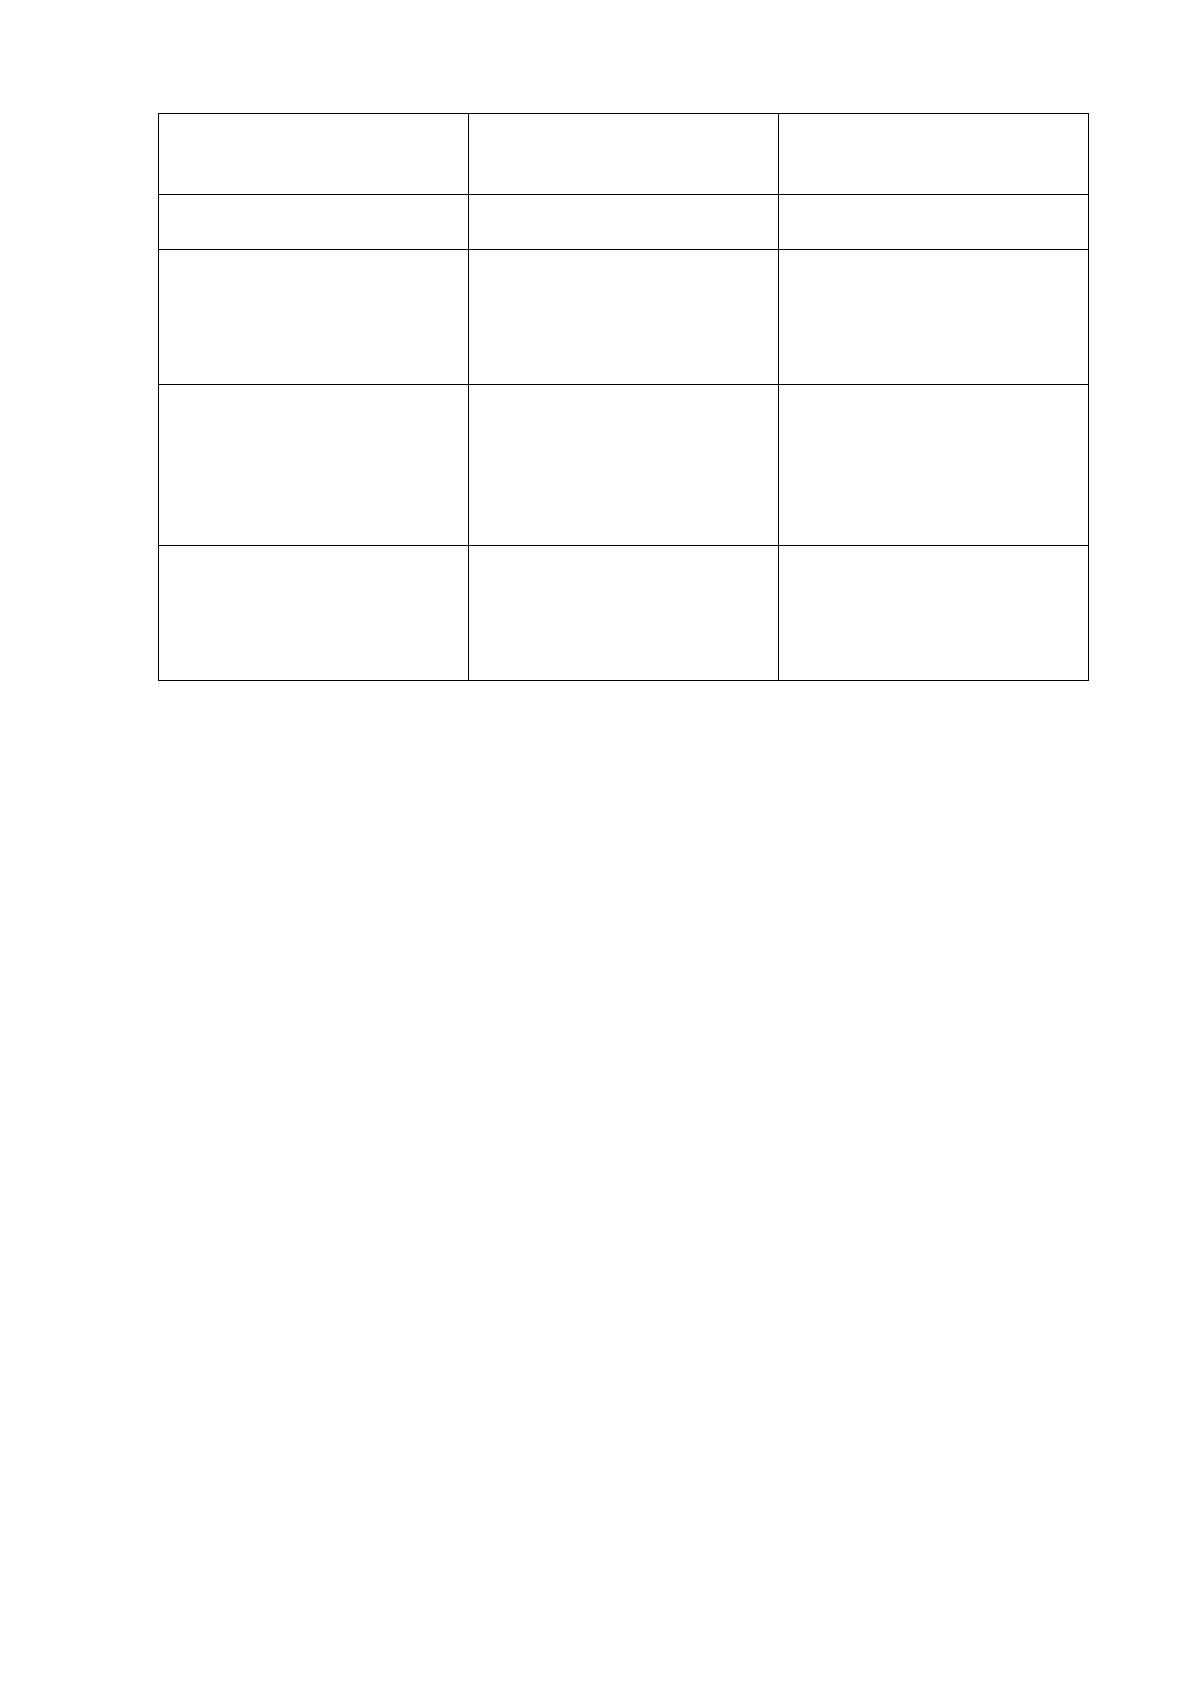
Операция
Время при бумажном
документообороте
Время при
электронном
документообороте
ответственным
исполнителям
до нескольких часов
Доставка исполнителю
извещения о
назначении его
ответственным по
документу
В зависимости от
присутствия
исполнителя на рабочем
месте от 30 минут до
нескольких часов
Не более 0,1 минуты
сразу после назначения
Доставка всем
ответственным
исполнителям
извещения о
неисполненных ими
документах за период
В зависимости от
глубины периода и
количества
исполнителей – от
нескольких часов до
нескольких дней
Не более 0,1 минуты
после составления
списка неисполненных
документов
Составление отчета о
документообороте за
период
В зависимости от
глубины периода и
количества документов
– от нескольких часов
до нескольких дней
Не более 1 минуты не
зависимо от глубины
периода и количества
документов
Еще одним бесспорным преимуществом применения разработанной АИС
является безопасность хранения данных. При хранении данных на
традиционных бумажных носителях исчезновение любого бумажного
документа было критичным. Такое исчезновение могло случиться как в
результате действий злоумышленников, так и в результате действия
чрезвычайных обстоятельств. При хранении данных в электронном виде
существующие современные методы обеспечения безопасности хранения
данных и их дублирования делают такое хранение полностью надежным.
Схема документооборота приведена в Приложении 2.
1.2.4 Анализ системы обеспечения информационной безопасности и
защиты информации
При использовании компьютеризированного варианта документооборота
уровень обеспечения информационной безопасности хранения данных
повышается во много раз. Сама система документооборота, основанного на
компьютерной системе, заставляет пользователя быть более ответственным и
внимательным в этом вопросе.
31
С точки зрения технической реализации защита данных осуществляется
при помощи иерархической системы паролей для доступа к ресурсам АИС. В
первую очередь, это пароль авторизации пользователя при входе в ОС его
компьютера. Эта авторизация открывает пользователю доступ к ресурсам его
компьютера и к документам, находящимся в нем. При этом политика
безопасности предприятия должна быть построена т.о., чтобы пользователь не
был полновластным «хозяином» на своем ПК и не мог, например, установить
«вирусное» ПО или ПО по копированию данных. Ограничение прав немного
усложняет работу операторов, но при этом обеспечивает гарантию
защищенности данных. Необходимо всегда искать баланс между удобством
работы оператора и безопасностью хранения корпоративных данных.
При авторизации пользователя на своем ПК, он получает доступ не
только к ресурсам своего ПК, но и к ресурсам локальной сети всего
предприятия. Это происходит в том случае, если пользователь входит на ПК
как сетевой пользователь. При этом вопрос разграничения прав пользователей
нужно рассматривать еще более тщательно. Установить права сетевого
пользователя нужно так, чтобы обеспечить ему возможность свободно работать
со своими документами, но при этом запретить доступ к документам, прав на
работу с которыми у него нет. В этом случае одновременно решается задача
защиты данных от несанкционированного доступа и от непреднамеренной их
порчи.
Правом распределения прав пользователей по доступу к данным обладает
системный администратор. Именно он разграничивает права доступа
пользователей к документам и приложениям, как в сети, так и на локальных
компьютерах.
Вторым уровнем защиты важной информации является парольная защита
доступа непосредственно в АИС, реализованную в «1С:Предприятие 8.3».
Платформа «1С:Предприятие 8.3» имеет в своем составе механизм ведения
пользователей и назначения им прав и ролей доступа к данным. При помощи
32
этого механизма можно гибко настроить права доступа пользователей только к
необходимым им данным.
Третьим уровнем защиты информации является пароль авторизации
доступа к серверу «MS SQL Server» при использовании «клиент-серверного»
варианта работы «1С:Предприятие 8.3». В данном варианте работы данные
защищены не только системой разграничения прав доступа «1С:Предприятие
8.3» но и СУБД «MS SQL Server», что повышает уровень безопасности.
Правом распределения прав доступа пользователей на уровне
«1С:Предприятие 8.3» лежит на администраторе системы. Совместно с
системным администратором они настраивают и доступ к СУБД «MS SQL
Server».
Важным фактором, повышающим уровень информационной
безопасности при внедрении АИС в ООО «Компьютерные Бизнес Системы»
является возможность «спасти» всю БД документов на электронном носителе
при возникновении неполадок. В дальнейшем эта копия БД может быть
восстановлена и работа с продолжена.
Кроме организации защиты информации на уровне паролей организация
не пренебрегает и физическими методами защиты данных. Cервер
компьютерной сети предприятия, «1С:Предприятие 8.3» и сервера БД «MS SQL
Server» расположены в отдельном помещении (серверной), в котором кроме
особых условий, необходимых для работы серверов (температура, вентиляция,
…) созданы и специальные условия безопасности, исключающие
проникновение посторонних лиц.
Основным документом, определяющим правила и методы обеспечения
информационной безопасности в организации является «Положение о политике
безопасности в ООО «Компьютерные Бизнес Системы».
Основными инструментами обеспечения информационной безопасности
являются инструменты ОС Windows на серверной части и клиентских машинах
- контроль учетных записей пользователей, Защитник Windows и брандмауэр
Источник: https://baza.diplomsite.ru/previewfile/1865